Eine Post-Quantum-Blockchain verwendet Kryptografie, die darauf ausgelegt ist, bekannten Quantenangriffen zu widerstehen.
Der Einsatz von Post-Quantum-Kryptografie kann Änderungen daran erfordern, wie eine Blockchain Transaktionen freigibt, wie Wallets Schlüssel verwalten und wie Nodes kommunizieren.
Was bedeutet „Post-Quantum“?
„Post-Quantum“ bezeichnet Sicherheit, die für eine Zukunft gedacht ist, in der Quantencomputer leistungsfähig genug sind, um weit verbreitete Public-Key-Kryptografie zu brechen. Dazu gehören Verfahren, mit denen Krypto-Transaktionen autorisiert und sichere Internetverbindungen aufgebaut werden.
Post-Quantum-Kryptografie, kurz PQC, nutzt mathematische Probleme, die für herkömmliche wie für Quantencomputer als schwer lösbar gelten. Entwickler können diese Algorithmen schon heute auf gewöhnlichen Computern einsetzen, auch auf den Geräten, auf denen Wallets und Blockchain-Nodes laufen.
Der Begriff „Post-Quantum-Blockchain“ braucht daher Kontext. Um den Schutz einer Chain zu verstehen, müssen wir wissen, welche Teile Post-Quantum-Kryptografie verwenden und ob dieser Schutz für die Assets und Konten gilt, die Menschen bereits nutzen.
Was ist Kryptografie, und wie nutzt eine Blockchain sie?
Kryptografie nutzt mathematische Methoden, um Informationen zu schützen und ihre Echtheit zu prüfen. In einer Blockchain hilft sie Computern zu prüfen, wer eine Transaktion autorisiert hat und ob aufgezeichnete Daten verändert wurden.
Digitale Signaturen: Ihre Transaktion autorisieren
Wenn Sie Krypto senden, erzeugt Ihre Wallet mit Ihrem privaten Schlüssel eine digitale Signatur für die Transaktion. Die prüfenden Computer, die sogenannten Nodes, verifizieren diese Signatur mit dem passenden öffentlichen Schlüssel, ohne Ihren privaten Schlüssel zu erfahren.
Eine Signatur schützt die Transaktionsdetails, die sie abdeckt. Bei einer typischen Überweisung sind das Empfänger und Betrag; werden diese signierten Angaben geändert, schlägt die Verifizierung fehl.
Ein ausreichend leistungsfähiger Quantencomputer könnte gängige Signaturverfahren bedrohen, indem er aus dem öffentlichen Schlüssel den privaten Schlüssel ableitet. Ein Angreifer könnte dann mit diesem wiederhergestellten Schlüssel Transaktionen signieren.
Schlüsselaustausch und Verschlüsselung: Verbindungen schützen
Wenn sich Ihre Wallet über eine verschlüsselte Verbindung mit einem Dienst verbindet, brauchen beide Systeme ein gemeinsames Geheimnis, um die ausgetauschten Nachrichten zu schützen. Der Schlüsselaustausch (Key Establishment) ist das Verfahren, mit dem sie dieses Geheimnis über ein öffentliches Netzwerk vereinbaren.
Symmetrische Verschlüsselung nutzt dann einen gemeinsamen geheimen Schlüssel, um die Nachrichten zu ver- und entschlüsseln. Die Verbindung braucht beide Schritte: eine sichere Methode, den Schlüssel zu vereinbaren, und eine sichere Methode, ihn zu verwenden.
Diese Verfahren schützen die Kommunikation zwischen Systemen. Auf einer öffentlichen Blockchain aufgezeichnete Transaktionen bleiben in der Regel öffentlich sichtbar.
Hashing: Änderungen an Daten erkennen
Eine Hashfunktion wandelt Daten in einen Wert fester Länge um, den sogenannten Hash. Wird die Eingabe auch nur geringfügig geändert, ergibt sich normalerweise ein anderes Ergebnis.
Blockchains nutzen Hashes, um Transaktionsdaten zu prüfen und Blöcke mit ihrer Historie zu verbinden. Ändert jemand eine aufgezeichnete Transaktion, ändert sich auch ihr Hash, sodass andere Computer die Abweichung vom akzeptierten Eintrag erkennen können.
Hashing wird auch innerhalb einiger Post-Quantum-Signaturverfahren verwendet. Seine Rolle und die erforderliche Sicherheit hängen davon ab, wie die Blockchain es einsetzt.
Wie wirkt sich Quantencomputing auf die einzelnen Verfahren aus?
Die Quantenbedrohung unterscheidet sich je nach Funktion. Weit verbreitete Public-Key-Signaturen und Schlüsselaustauschverfahren müssen ersetzt werden, während geeignete symmetrische Verschlüsselung und Hashfunktionen weiter verwendet werden können.
| Kryptografische Funktion | Was sie leistet | Gängige Beispiele | Was die Post-Quantum-Vorbereitung bedeutet |
|---|---|---|---|
| Digitale Signaturen | Was sie leistetVerifiziert die Autorisierung von Transaktionen und anderen signierten Nachrichten | Gängige BeispieleECDSA, Ed25519 | Was die Post-Quantum-Vorbereitung bedeutetVerwundbare Signaturverfahren ersetzen und die neuen Schlüssel in der gesamten Software der Blockchain unterstützen |
| Schlüsselaustausch | Was sie leistetVereinbart ein gemeinsames Geheimnis für geschützte Kommunikation | Gängige BeispieleElliptic-Curve-Diffie-Hellman | Was die Post-Quantum-Vorbereitung bedeutetEin Post-Quantum-Verfahren wie ML-KEM in einem geeigneten Kommunikationsprotokoll einsetzen |
| Symmetrische Verschlüsselung | Was sie leistetVerschlüsselt Nachrichten mit einem gemeinsamen geheimen Schlüssel | Gängige BeispieleAES | Was die Post-Quantum-Vorbereitung bedeutetEine angemessene Schlüssellänge verwenden und sicherstellen, dass auch die Methode zur Schlüsselvereinbarung sicher ist |
| Hashing | Was sie leistetHilft, Änderungen an Daten zu erkennen und Blockchain-Einträge zu verifizieren | Gängige BeispieleSHA-256, SHA-384 | Was die Post-Quantum-Vorbereitung bedeutetDie Hashfunktion, ihre Ausgabelänge und die Sicherheitsanforderungen jeder Verwendung prüfen |
Was hat sich durch Googles Forschung von 2026 geändert?
Im März 2026 veröffentlichte Google Quantum AI Forschungsergebnisse, wonach ein künftiger Quantencomputer die von Bitcoin verwendete Elliptic-Curve-Kryptografie mit weniger Ressourcen angreifen könnte, als frühere Schätzungen nahelegten.
Die Forschenden berechneten, was der Angriff unter bestimmten Annahmen über Hardware und Fehlerraten des Computers erfordern würde. Ihre Schaltkreisentwürfe verringerten den geschätzten Aufwand.
Was ist ein Quantenschaltkreis?
Ein Quantenschaltkreis ist eine Abfolge von Operationen, die ein Quantencomputer ausführt, um eine Berechnung abzuschließen. Forschende können diese Abfolge so umgestalten, dass weniger Quantenbits (Qubits) oder Operationen nötig sind.
Die Studie modellierte eine Maschine, die erst noch gebaut werden müsste. Bessere Angriffsmethoden könnten die Hardwareanforderungen senken, bevor Blockchains die Ersetzung verwundbarer Kryptografie abgeschlossen haben, und geben Entwicklern einen weiteren Grund, früh mit der Vorbereitung zu beginnen.
Welche Arten von Post-Quantum-Kryptografie können Blockchains nutzen?
Blockchain-Entwickler haben mehrere Optionen, um verwundbare Signaturen zu ersetzen und Verbindungen zu sichern. Diese Optionen nutzen unterschiedliche mathematische Probleme, von denen man annimmt, dass sie bekannten Quantenangriffen widerstehen.
Das US-amerikanische National Institute of Standards and Technology, kurz NIST, bewertet diese Algorithmen in einem öffentlichen Prüfverfahren und veröffentlicht Standards, die festlegen, wie ausgewählte Algorithmen funktionieren sollen. Im August 2024 schloss es drei ab: ML-DSA und SLH-DSA für digitale Signaturen sowie ML-KEM für die Vereinbarung gemeinsamer Geheimnisse.
Diese Standards stehen für zwei Ansätze der Post-Quantum-Kryptografie: gitterbasiert und hashbasiert. Ein dritter Ansatz, die codebasierte Kryptografie, durchläuft ebenfalls die Standardisierung.
Gitterbasierte Kryptografie: Signaturen und sichere Verbindungen
Gitterbasierte Kryptografie nutzt mathematische Probleme rund um regelmäßige Anordnungen von Punkten in vielen Dimensionen. Die Algorithmen erlauben es dem Besitzer des geheimen Schlüssels, eine Nachricht zu signieren oder ein gemeinsames Geheimnis zu vereinbaren, während es für einen Angreifer schwer bleibt, diesen Schlüssel aus öffentlichen Informationen zu rekonstruieren.
Zwei standardisierte Algorithmen nutzen diesen Ansatz für unterschiedliche Zwecke.
ML-DSA erzeugt digitale Signaturen. Eine Blockchain kann es nutzen, um Transaktionen zu autorisieren oder Nachrichten von Nodes zu authentifizieren. ML-DSA ist aus Dilithium hervorgegangen und in FIPS 204 spezifiziert.
ML-KEM vereinbart ein gemeinsames Geheimnis zwischen zwei Systemen. Aus diesem Geheimnis lassen sich Schlüssel zur Verschlüsselung ihrer Kommunikation ableiten. Für eine Blockchain könnte das Teil des Aufbaus geschützter Verbindungen zwischen Nodes sein. ML-KEM ist aus Kyber hervorgegangen und in FIPS 203 spezifiziert.
Was bedeutet FIPS?
FIPS steht für Federal Information Processing Standards. Jedes nummerierte Dokument legt einen Standard fest. FIPS 204 definiert beispielsweise den Signaturalgorithmus ML-DSA und seine zulässigen Parameter.
Hashbasierte Kryptografie: Ein weiterer Ansatz für Signaturen
Hashbasierte Kryptografie konstruiert digitale Signaturen mit Hashfunktionen. Dasselbe mathematische Werkzeug, das hilft, Änderungen an Blockchain-Daten zu erkennen, kann auch innerhalb eines Signaturverfahrens verwendet werden.
SLH-DSA, entwickelt aus SPHINCS+, ist ein hashbasierter Signaturstandard, veröffentlicht als FIPS 205. Seine Sicherheit hängt von Eigenschaften von Hashfunktionen ab und bietet damit eine Alternative zu den Gitterproblemen, die ML-DSA verwendet.
Die Wahl bringt praktische Abwägungen mit sich. SLH-DSA erzeugt in der Regel größere Signaturen und braucht zum Signieren länger als ML-DSA. Das kann es für häufige Transaktionen weniger geeignet machen, während es für Anwendungen wie das Signieren von Software-Updates nützlich bleibt, bei denen die Signiergeschwindigkeit weniger wichtig sein kann.
Weiterführende Lektüre: Next steps in preparing for post-quantum cryptography.
Codebasierte Kryptografie: Eine Alternative zur Vereinbarung von Geheimnissen
Fehlerkorrigierende Codes helfen Computern, Informationen wiederherzustellen, wenn Daten beschädigt wurden. Codebasierte Kryptografie nutzt verwandte mathematische Probleme, bei denen die Wiederherstellung der ursprünglichen Information ohne Geheimwissen schwierig ist.
HQC nutzt diesen Ansatz, um gemeinsame Geheimnisse zu vereinbaren. Das NIST hat es als Alternative zu ML-KEM zur Standardisierung ausgewählt, weil es auf anderer Mathematik beruht. Beide Ansätze zu haben, verringert die Abhängigkeit von einem einzigen Satz an Sicherheitsannahmen. Die Auswahlankündigung des NIST erläutert diese Überlegung.
Der Standard für HQC steht im aktuellen NIST-Register noch aus und ist daher von den oben genannten finalisierten Standards zu unterscheiden.
| Algorithmus | Mathematischer Ansatz | Wofür er verwendet wird | Standardisierungsstatus |
|---|---|---|---|
| ML-DSA | Mathematischer AnsatzGitterbasiert | Wofür er verwendet wirdDigitale Signaturen, einschließlich Signieren von Blockchain-Transaktionen, wo unterstützt | StandardisierungsstatusFinaler Standard: FIPS 204 |
| ML-KEM | Mathematischer AnsatzGitterbasiert | Wofür er verwendet wirdVereinbarung gemeinsamer Geheimnisse für geschützte Verbindungen | StandardisierungsstatusFinaler Standard: FIPS 203 |
| SLH-DSA | Mathematischer AnsatzHashbasiert | Wofür er verwendet wirdDigitale Signaturen, mit anderen Abwägungen bei Größe und Leistung | StandardisierungsstatusFinaler Standard: FIPS 205 |
| HQC | Mathematischer AnsatzCodebasiert | Wofür er verwendet wirdVereinbarung gemeinsamer Geheimnisse mit anderen Sicherheitsannahmen als ML-KEM | StandardisierungsstatusZur Standardisierung ausgewählt; Standard steht noch aus |
Die Wahl hängt davon ab, wie häufig Nutzer und Nodes Nachrichten signieren, wie schnell Nodes sie verifizieren müssen und wie viele Daten das Netzwerk übertragen und speichern kann. Diese Anforderungen machen Schlüssel- und Signaturgrößen zu einem wichtigen Teil der Entscheidung.
Die Skalierungsherausforderung von Post-Quantum-Signaturen
Viele Post-Quantum-Signaturverfahren erzeugen deutlich mehr Daten als die von Blockchains üblicherweise genutzten Elliptic-Curve-Verfahren.
ML-DSA-87 erzeugt beispielsweise eine Signatur von 4.627 Byte, also etwa 4,6 Kilobyte. Der öffentliche Schlüssel ist weitere 2.592 Byte groß, wobei vom Design der Blockchain abhängt, ob er jede Transaktion begleitet.
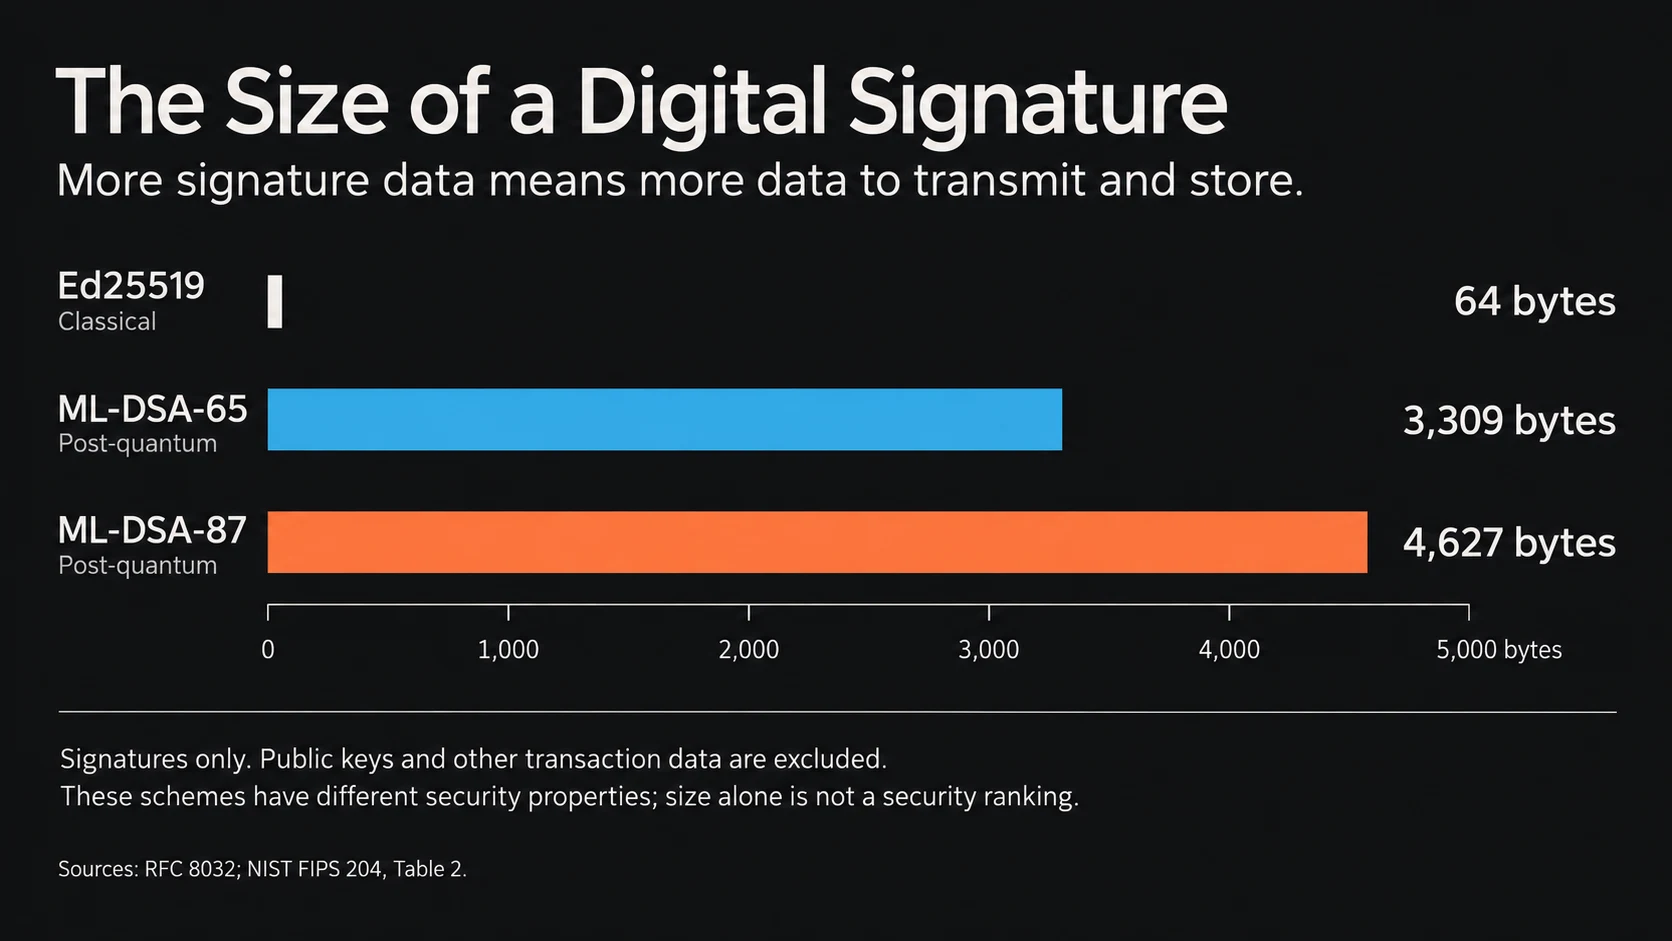
Bei Tausenden von Transaktionen können diese zusätzlichen Daten Bandbreiten- und Speicheranforderungen erhöhen. Behält eine Chain dasselbe Blockgrößenlimit bei, passen durch größere Transaktionen weniger Überweisungen in einen Block. Auch die Gebühren können steigen, wenn die Chain nach Transaktionsgröße abrechnet.
Bestehende Blockchains müssen diese Änderungen innerhalb von Regeln und Software unterbringen, die ursprünglich für kleinere Signaturen entworfen wurden. Entwickler müssen möglicherweise Grenzen für die Transaktionsgröße, Gebührenberechnungen und die Übertragung und Speicherung von Signaturen überarbeiten.
Entwickler untersuchen beweisbasierte Signaturaggregation, um diesen Mehraufwand zu verringern. Ein Computer prüft viele Signaturen und erzeugt einen kryptografischen Beweis, dass sie für die zugehörigen Transaktionen und öffentlichen Schlüssel gültig sind. Wo das Protokoll diesen Ansatz unterstützt, kann ein Block den Beweis und kompakte Verweise statt jeder einzelnen Signatur enthalten. Die Transaktionen selbst müssen weiterhin aufgezeichnet werden.
Der EIP-8288-Entwurf von Ethereum schlägt diesen Ansatz mit STARK-Beweisen vor, einer Art kryptografischer Beweise, die viele Berechnungen gemeinsam verifizieren können. Es ist ein Vorschlag für ein künftiges Upgrade. Ob die Aggregation Platz spart, hängt vom Beweissystem und der Zahl der zusammengefassten Signaturen ab.
Die ursprünglichen Signaturen müssen weiterhin erzeugt und verarbeitet werden, und die Erzeugung des Beweises erfordert zusätzliche Berechnungen. Entwickler müssen die Speicherersparnis daher zusammen mit Verarbeitungszeit und Hardwareanforderungen testen. Auch das Beweissystem muss auf Widerstandsfähigkeit gegen Quantenangriffe geprüft werden.
Was muss sich in einer Blockchain ändern?
Entwickler müssen zunächst feststellen, wo die Blockchain und ihre unterstützende Software verwundbare Kryptografie verwenden. Der Umfang hängt vom Design des Netzwerks ab, doch mehrere Bereiche erfordern Aufmerksamkeit.
Transaktionsregeln und Wallets
Die Blockchain muss die neuen Signaturen erkennen und festlegen, wie Nodes sie verifizieren. Ihre Wallet muss außerdem die zugehörigen Schlüssel erzeugen, speichern und sichern können. Ein Update der Wallet allein kann eine Transaktion nicht schützen, wenn die Blockchain deren Signatur nicht akzeptiert.
Signaturen zur Einigung auf Blöcke
Manche Netzwerke verlangen, dass Validatoren Nachrichten signieren, während sie entscheiden, welche Blöcke sie akzeptieren. Diese Signaturen schützen den Einigungsprozess des Netzwerks, den sogenannten Konsens. Wo sie verwundbare Kryptografie nutzen, brauchen sie einen eigenen Übergang, getrennt von den Signaturen, die Nutzer beim Senden von Guthaben erzeugen.
Geschützte Verbindungen
Nodes und Dienste können Public-Key-Kryptografie nutzen, um sich gegenseitig zu authentifizieren und verschlüsselte Verbindungen aufzubauen. Diese Kommunikationsprotokolle müssen überprüft werden, wo immer sie sich auf quantenverwundbare Algorithmen stützen.
Beweise und andere kryptografische Prüfungen
Manche Blockchains nutzen Beweise, um Stapel von Transaktionen zu verifizieren oder private Informationen zu schützen. Dazu gehören ZK-Rollups, Layer-2-Netzwerke, die Transaktionen verarbeiten und Beweise ihrer Korrektheit an eine Basis-Blockchain übermitteln. Ihre Beweissysteme brauchen eine eigene Bewertung der Quantensicherheit, selbst wenn Nutzer Post-Quantum-Signaturen einführen.
Andere nutzen kryptografische Commitments, mit denen ein System einen Wert veröffentlichen kann, der es an bestimmte Daten bindet, und später beweisen kann, dass die Daten übereinstimmen.
Jede Konstruktion braucht ihre eigene Bewertung. Die Post-Quantum-Roadmap von Ethereum zeigt, warum Kontosignaturen, Validatorsignaturen und datenbezogene Kryptografie jeweils eigene Arbeit erfordern.
Anwendungen und unterstützende Dienste
Börsen, Bridges, Verwahrer und Anwendungen müssen die neuen Transaktions- und Schlüsselformate erkennen, wo immer sie davon abhängen. Andernfalls könnte ein Nutzer zwar eine kompatible Wallet haben, aber trotzdem kein Guthaben einzahlen oder einen Dienst nutzen können.
Stablecoin-Emittenten müssen außerdem die Schlüssel und Berechtigungen prüfen, mit denen Token erzeugt, bei der Einlösung vernichtet und Token-Verträge verwaltet werden. Wo diese Kontrollen auf verwundbaren Signaturen beruhen, brauchen sie einen eigenen Migrationsplan.
Bestehendes Guthaben und Berechtigungen
Nutzer müssen möglicherweise Guthaben verschieben oder Schlüssel ersetzen, die Konten und Smart Contracts kontrollieren. Der Migrationsplan muss erklären, wie sie diese Änderung sicher autorisieren können und was mit Assets geschieht, die unter dem älteren Schutz verbleiben.
Post-Quantum ab Genesis oder Nachrüstung einer bestehenden Blockchain
Der erste Block einer Blockchain heißt Genesis-Block. Ein Netzwerk, das von Genesis an Post-Quantum-Kryptografie nutzen soll, kann kompatible Transaktionsregeln, Wallets und Node-Software einführen, bevor Nutzer darauf Assets erwerben. Das erspart eine erste Migration von älteren Signaturschlüsseln, auch wenn die Implementierung weiterhin Sicherheitstests braucht und künftige Upgrades erfordern kann.
Eine bestehende Blockchain muss neue Kryptografie einführen, während Menschen das Netzwerk weiter nutzen. Wenn Sie bereits Guthaben halten, muss das Upgrade Ihren Zugriff darauf bewahren und Ihnen einen sicheren Weg zum neuen Schutz bieten.
Bitcoin: Wer bewegt die Coins?
Bitcoins Migrationsfragen gehen über die Wahl eines Signaturalgorithmus hinaus. Die Beteiligten müssen auch entscheiden, wie neue Ausgaberegeln angenommen werden, wie Halter ihr Guthaben verschieben und ob ältere Ausgabemethoden unbegrenzt verfügbar bleiben.
Ruhende Coins machen diese Entscheidungen schwierig. Eine Adresse, die seit Jahren inaktiv ist, könnte jemandem gehören, der für die Zukunft spart, jemandem, der seine Schlüssel verloren hat, oder jemandem, der gestorben ist. Inaktivität allein kann nicht belegen, welche Erklärung zutrifft.
Verwundbare Ausgabemethoden verfügbar zu lassen, könnte einem ausreichend leistungsfähigen Quantenangreifer erlauben, durch offengelegte öffentliche Schlüssel geschütztes Guthaben zu nehmen. Diese Methoden einzuschränken, könnte auch rechtmäßige Besitzer am Ausgeben hindern, solange sie neue Wiederherstellungsanforderungen nicht erfüllen. BIP-361 (Entwurf) schlägt ein Migrationsverfahren und Einschränkungen für Legacy-Signaturen vor, ist aber noch ein Entwurf und wurde nicht übernommen.
Entwickler können Softwareänderungen vorschlagen. Sie können nicht für das gesamte Netzwerk entscheiden, welche Eigentums- und Wiederherstellungsregeln alle akzeptieren müssen.
Weiterführende Lektüre: Dr. Shai Wyborski zur Post-Quantum-Migration von Bitcoin
Ethereum: Änderungen im ganzen Netzwerk koordinieren
Auch Ethereum braucht Änderungen über Wallet-Signaturen hinaus. Die Post-Quantum-Roadmap behandelt Nutzerkonten, Validatorsignaturen und kryptografische Systeme zur Prüfung von Blockchain-Daten.
Account Abstraction erlaubt es Konten, selbst zu definieren, wie Transaktionen genehmigt werden. Diese Flexibilität kann alternative Signaturverfahren unterstützen, einschließlich Post-Quantum-Signaturen, wo sie umgesetzt sind.
So nutzen wir Post-Quantum-Kryptografie bei Quantus
Quantus ist von Genesis an mit Post-Quantum-Kryptografie gestartet. Das Design umfasst Transaktionssignaturen, Wallet-Schlüssel und Verbindungen zwischen Nodes, mit einem separaten Beweissystem für private Transfers und Skalierung.
| Teil unserer Architektur | Was er leistet | Was wir einsetzen |
|---|---|---|
| Transaktionssignaturen | Was er leistetLässt Nodes Ihre Autorisierung für Überweisungen verifizieren, deren Sender, Empfänger und Betrag öffentlich sichtbar sind. | Was wir einsetzenML-DSA-65 standardmäßig, ML-DSA-87 ebenfalls unterstützt |
| Wallet-Schlüssel | Was er leistetErzeugt Post-Quantum-Kontoschlüssel und Geheimnisse für private Transfers aus einem einzigen Wiederherstellungs-Seed. | Was wir einsetzenHD-Lattice-Schlüsselableitung |
| Node-Verbindungen | Was er leistetLässt Nodes gegenseitig ihre Identität authentifizieren und gemeinsame Geheimnisse für verschlüsselte Kommunikation vereinbaren. | Was wir einsetzenML-DSA-87 und ML-KEM-768 |
| Private Transfers und Skalierung | Was er leistetAutorisiert private Transfers und fasst ihre Beweise zusammen, um die pro Transfer aufgezeichnete Datenmenge zu verringern. | Was wir einsetzenWormhole mit rekursiven Beweisen auf Basis von Plonky2 |
| Konsens | Was er leistetLässt Miner um die Blockerzeugung konkurrieren, während Nodes die gültige Chain mit der größten akkumulierten Arbeit auswählen. | Was wir einsetzenProof of Work mit Poseidon2 |
Das Whitepaper erläutert die Architektur und ihre Sicherheitsannahmen. Poseidon2 ist eine Hashfunktion, die für die effiziente Nutzung innerhalb kryptografischer Beweise gewählt wurde.
Der Datenschutz von Wormhole betrifft die Verbindung zwischen einer Einzahlung und ihrem Ziel. Beträge und Ausgangsadressen bleiben öffentlich, und Muster bei Zeitpunkt oder Betrag können Beobachtern helfen, Zusammenhänge abzuleiten. Die Wormhole-Dokumentation erläutert diese Grenzen.
Wo die Entwicklung von Post-Quantum-Blockchains steht
Für Halter auf einer Chain, die noch keine Post-Quantum-Ausgabeoption bereitgestellt hat, gibt es womöglich noch keinen direkten Migrationsschritt. Der Fortschritt hängt davon ab, dass das Netzwerk diese Option einführt und ihre Nutzung unterstützt.
Forschung, bereitgestellte Unterstützung und abgeschlossene Migration sind verschiedene Stufen. Eine Roadmap beschreibt den beabsichtigten Schutz. Um zu verstehen, was Guthaben derzeit schützt, muss man sich die Regeln und die Kryptografie ansehen, die das Netzwerk tatsächlich verwendet. Der Abstand zwischen Roadmap und bereitgestelltem Schutz ist der Grund, warum die Migration vor Q-Day beginnt.
Häufig gestellte Fragen
Braucht eine Post-Quantum-Blockchain einen Quantencomputer?
Post-Quantum-Kryptografie läuft auf herkömmlichen Computern. Entwickler können sie einsetzen, bevor ein kryptografisch relevanter Quantencomputer existiert.
Kann eine Blockchain post-quantum werden, indem sie ihr Signaturverfahren ändert?
Eine Änderung der Signatur betrifft die Autorisierung von Transaktionen. Wallets, Node-Kommunikation, Anwendungen, unterstützende Dienste und bestehende Assets können weiterhin auf älterer Kryptografie und älteren Schlüsselformaten beruhen.
Macht eine Post-Quantum-Wallet eine bestehende Blockchain quantensicher?
Nein. Eine Wallet kann die zugrunde liegende Blockchain nicht allein quantensicher machen. Die Blockchain muss die neue Kryptografie akzeptieren, und alle beteiligten Dienste müssen die resultierenden Transaktionen unterstützen.
Was ist der Unterschied zwischen einer Post-Quantum-Blockchain und einer Quanten-Blockchain?
Eine Post-Quantum-Blockchain nutzt Kryptografie, die künftigen Quantenangriffen widerstehen soll, und läuft auf herkömmlicher Hardware. Eine Quanten-Blockchain bezeichnet meist experimentelle Vorschläge, die Quantenhardware oder Quantenkommunikation innerhalb von Blockchain-Systemen einsetzen.