Una blockchain poscuántica usa criptografía diseñada para resistir los ataques cuánticos conocidos.
Adoptar criptografía poscuántica puede exigir cambios en la forma en que una blockchain aprueba las transacciones, en cómo las carteras gestionan las claves y en cómo se comunican los nodos.
¿Qué significa “poscuántico”?
“Poscuántico” se refiere a una seguridad diseñada para un futuro en el que los ordenadores cuánticos sean lo bastante potentes como para romper la criptografía de clave pública de uso generalizado. Eso incluye los métodos que se usan para autorizar transacciones cripto y establecer conexiones seguras en internet.
La criptografía poscuántica, o PQC, usa problemas matemáticos que se cree que seguirán siendo difíciles de resolver tanto para los ordenadores convencionales como para los cuánticos. Los desarrolladores pueden usar estos algoritmos hoy en ordenadores comunes, incluidos los dispositivos que ejecutan carteras y nodos de blockchain.
Por tanto, la expresión “blockchain poscuántica” necesita contexto. Para entender la protección que ofrece una cadena, hay que saber qué partes usan criptografía poscuántica y si esa protección se aplica a los activos y cuentas que la gente ya utiliza.
¿Qué es la criptografía y cómo la usa una blockchain?
La criptografía usa métodos matemáticos para proteger la información y verificar su autenticidad. En una blockchain, ayuda a los ordenadores a comprobar quién autorizó una transacción y si los datos registrados han cambiado.
Firmas digitales: autorizar tu transacción
Cuando envías cripto, tu cartera usa tu clave privada para crear una firma digital de la transacción. Los ordenadores que la comprueban, llamados nodos, usan la clave pública correspondiente para verificar esa firma sin llegar a conocer tu clave privada.
Una firma protege los detalles de la transacción que cubre. En una transferencia típica, estos incluyen el destinatario y el importe; si se cambian esos detalles firmados, la verificación falla.
Un ordenador cuántico suficientemente capaz podría amenazar los esquemas de firma más usados al derivar una clave privada a partir de su clave pública. Un atacante podría entonces firmar transacciones con esa clave recuperada.
Establecimiento de claves y cifrado: proteger las conexiones
Cuando tu cartera se conecta a un servicio mediante una conexión cifrada, los dos sistemas necesitan un secreto compartido para proteger los mensajes que intercambian. El establecimiento de claves es el proceso que les permite acordar ese secreto a través de una red pública.
El cifrado simétrico usa luego una clave secreta compartida para cifrar y descifrar los mensajes. La conexión necesita ambos pasos: una forma segura de establecer la clave y una forma segura de usarla.
Estos métodos protegen la comunicación entre sistemas. Las transacciones registradas en una blockchain pública, por lo general, siguen siendo visibles públicamente.
Hashing: detectar cambios en los datos
Una función hash convierte datos en un valor de longitud fija llamado hash. Cambiar la entrada, aunque sea ligeramente, normalmente produce un resultado distinto.
Las blockchains usan hashes para comprobar los datos de las transacciones y vincular los bloques con su historial. Si alguien modifica una transacción registrada, su hash también cambia, lo que permite a otros ordenadores detectar la discrepancia con el registro aceptado.
El hashing también se usa dentro de algunos esquemas de firma poscuánticos. Su función y la seguridad que requiere dependen de cómo lo use la blockchain.
¿Cómo afecta la computación cuántica a cada método?
La amenaza cuántica difiere según la función. Las firmas de clave pública y los métodos de establecimiento de claves más usados requieren reemplazos, mientras que el cifrado simétrico y las funciones hash adecuados pueden seguir usándose.
| Función criptográfica | Qué hace | Ejemplos comunes | Qué implica la preparación poscuántica |
|---|---|---|---|
| Firmas digitales | Qué haceVerifica la autorización de transacciones y otros mensajes firmados | Ejemplos comunesECDSA, Ed25519 | Qué implica la preparación poscuánticaReemplazar los esquemas de firma vulnerables y dar soporte a las nuevas claves en todo el software de la blockchain |
| Establecimiento de claves | Qué haceEstablece un secreto compartido para una comunicación protegida | Ejemplos comunesDiffie–Hellman de curva elíptica | Qué implica la preparación poscuánticaAdoptar un método poscuántico como ML-KEM dentro de un protocolo de comunicación adecuado |
| Cifrado simétrico | Qué haceCifra mensajes con una clave secreta compartida | Ejemplos comunesAES | Qué implica la preparación poscuánticaUsar un tamaño de clave adecuado y asegurar que el método para establecer esa clave también sea seguro |
| Hashing | Qué haceAyuda a detectar cambios en los datos y a verificar los registros de la blockchain | Ejemplos comunesSHA-256, SHA-384 | Qué implica la preparación poscuánticaRevisar la función hash, la longitud de su salida y los requisitos de seguridad de cada uso |
¿Qué cambió con la investigación de Google de 2026?
En marzo de 2026, Google Quantum AI publicó una investigación que sugiere que un futuro ordenador cuántico podría atacar la criptografía de curva elíptica que usa Bitcoin con menos recursos de los que indicaban estimaciones anteriores.
Los investigadores calcularon qué requeriría el ataque bajo supuestos concretos sobre el hardware y las tasas de error del ordenador. Sus diseños de circuitos redujeron el trabajo estimado.
¿Qué es un circuito cuántico?
Un circuito cuántico es una secuencia de operaciones que un ordenador cuántico realiza para completar un cálculo. Los investigadores pueden rediseñar esa secuencia para reducir el número de bits cuánticos (cúbits) u operaciones necesarias.
El estudio modeló una máquina que todavía habría que construir. Mejores métodos de ataque podrían reducir los requisitos de hardware antes de que las blockchains terminen de reemplazar la criptografía vulnerable, lo que da a los desarrolladores otro motivo para empezar a prepararse pronto.
¿Qué tipos de criptografía poscuántica pueden usar las blockchains?
Los desarrolladores de blockchain tienen varias opciones para reemplazar las firmas vulnerables y proteger las conexiones. Estas opciones usan distintos problemas matemáticos que se cree que resisten los ataques cuánticos conocidos.
El Instituto Nacional de Estándares y Tecnología de EE. UU., o NIST, evalúa estos algoritmos mediante un proceso de revisión pública y publica estándares que especifican cómo deben funcionar los algoritmos seleccionados. En agosto de 2024 finalizó tres: ML-DSA y SLH-DSA para firmas digitales, y ML-KEM para establecer secretos compartidos.
Estos estándares representan dos enfoques de la criptografía poscuántica: el basado en retículos y el basado en hash. Un tercer enfoque, la criptografía basada en códigos, también avanza en su estandarización.
Criptografía basada en retículos: firmas y conexiones seguras
La criptografía basada en retículos usa problemas matemáticos que involucran disposiciones regulares de puntos en muchas dimensiones. Los algoritmos permiten a quien posee la clave secreta firmar un mensaje o establecer un secreto compartido, mientras dificultan que un atacante recupere esa clave a partir de información pública.
Dos algoritmos estandarizados usan este enfoque con fines distintos.
ML-DSA crea firmas digitales. Una blockchain puede usarlo para autorizar transacciones o autenticar mensajes de los nodos. Desarrollado a partir de Dilithium, ML-DSA está especificado en FIPS 204.
ML-KEM establece un secreto compartido entre dos sistemas. Ese secreto puede usarse luego para derivar claves con las que cifrar su comunicación. En una blockchain, esto podría formar parte del establecimiento de conexiones protegidas entre nodos. Desarrollado a partir de Kyber, ML-KEM está especificado en FIPS 203.
¿Qué significa FIPS?
FIPS significa Federal Information Processing Standards (Estándares Federales de Procesamiento de Información). Cada documento numerado especifica un estándar. Por ejemplo, FIPS 204 define el algoritmo de firma ML-DSA y sus parámetros permitidos.
Criptografía basada en hash: otro enfoque para las firmas
La criptografía basada en hash construye firmas digitales usando funciones hash. El mismo tipo de herramienta matemática que ayuda a detectar cambios en los datos de una blockchain también puede usarse dentro de un esquema de firma.
SLH-DSA, desarrollado a partir de SPHINCS+, es un estándar de firma basado en hash publicado como FIPS 205. Su seguridad depende de propiedades de las funciones hash, lo que ofrece una alternativa a los problemas de retículos que usa ML-DSA.
La elección implica compromisos prácticos. SLH-DSA suele producir firmas más grandes y requiere más tiempo para firmar que ML-DSA. Eso puede hacerlo menos adecuado para transacciones frecuentes, aunque sigue siendo útil para aplicaciones como la firma de actualizaciones de software, donde la velocidad de firma puede importar menos.
Lectura recomendada: Next steps in preparing for post-quantum cryptography.
Criptografía basada en códigos: una alternativa para establecer secretos
Los códigos correctores de errores ayudan a los ordenadores a recuperar información cuando los datos se han corrompido. La criptografía basada en códigos usa problemas matemáticos relacionados en los que recuperar la información original es difícil sin conocimiento secreto.
HQC usa este enfoque para establecer secretos compartidos. El NIST lo seleccionó para su estandarización como alternativa a ML-KEM porque se apoya en matemáticas distintas. Tener ambos enfoques reduce la dependencia de un único conjunto de supuestos de seguridad. El anuncio de selección del NIST explica este razonamiento.
El estándar de HQC todavía está pendiente en el registro actual del NIST, por lo que debe distinguirse de los estándares finalizados anteriores.
| Algoritmo | Enfoque matemático | Para qué se usa | Estado de estandarización |
|---|---|---|---|
| ML-DSA | Enfoque matemáticoBasado en retículos | Para qué se usaFirmas digitales, incluida la firma de transacciones de blockchain donde se admite | Estado de estandarizaciónEstándar final: FIPS 204 |
| ML-KEM | Enfoque matemáticoBasado en retículos | Para qué se usaEstablecer secretos compartidos para conexiones protegidas | Estado de estandarizaciónEstándar final: FIPS 203 |
| SLH-DSA | Enfoque matemáticoBasado en hash | Para qué se usaFirmas digitales, con otros compromisos de tamaño y rendimiento | Estado de estandarizaciónEstándar final: FIPS 205 |
| HQC | Enfoque matemáticoBasado en códigos | Para qué se usaEstablecer secretos compartidos con supuestos de seguridad distintos a los de ML-KEM | Estado de estandarizaciónSeleccionado para estandarización; estándar pendiente |
La elección depende de la frecuencia con que usuarios y nodos firman mensajes, de la rapidez con que los nodos deben verificarlos y de cuántos datos puede transmitir y almacenar la red. Esos requisitos hacen que el tamaño de claves y firmas sea una parte importante de la decisión.
El desafío de escalabilidad de las firmas poscuánticas
Muchos esquemas de firma poscuánticos producen bastantes más datos que los esquemas de curva elíptica que suelen usar las blockchains.
Por ejemplo, ML-DSA-87 produce una firma de 4.627 bytes, unos 4,6 kilobytes. Su clave pública son otros 2.592 bytes, aunque que acompañe a cada transacción depende del diseño de la blockchain.
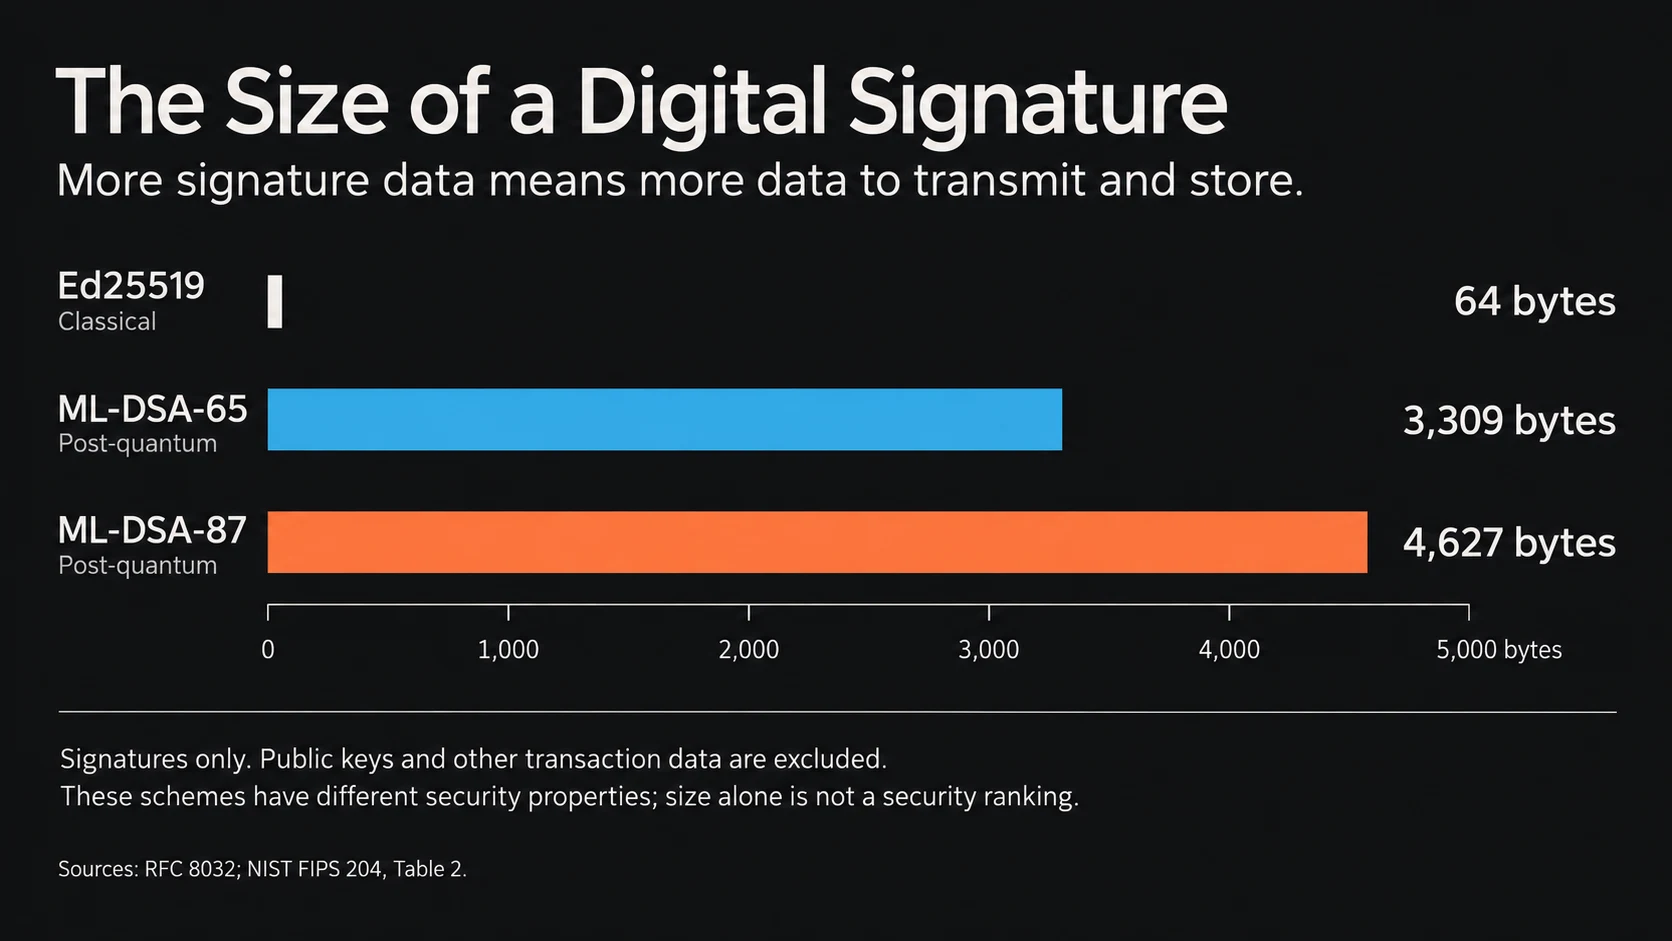
Con miles de transacciones, esos datos adicionales pueden aumentar los requisitos de ancho de banda y almacenamiento. Si una cadena mantiene el mismo límite de tamaño de bloque, las transacciones más grandes pueden dejar espacio para menos transferencias. Las comisiones también pueden subir donde la cadena cobra según el tamaño de la transacción.
Las blockchains existentes tienen que acomodar estos cambios dentro de reglas y software diseñados originalmente para firmas más pequeñas. Los desarrolladores pueden tener que revisar los límites de tamaño de transacción, el cálculo de comisiones y cómo se transmiten y almacenan las firmas.
Los desarrolladores exploran la agregación de firmas basada en pruebas para reducir esta sobrecarga. Un ordenador comprueba muchas firmas y produce una prueba criptográfica de que son válidas para las transacciones y claves públicas correspondientes. Donde el protocolo admite este enfoque, un bloque puede incluir la prueba y referencias compactas en lugar de cada firma individual. Las transacciones en sí siguen necesitando registrarse.
El borrador EIP-8288 de Ethereum propone este enfoque usando pruebas STARK, un tipo de prueba criptográfica capaz de verificar muchos cálculos a la vez. Es una propuesta para una actualización futura. Que la agregación ahorre espacio depende del sistema de pruebas y de cuántas firmas se combinen.
Las firmas originales siguen teniendo que crearse y procesarse, y generar la prueba requiere cómputo adicional. Por eso los desarrolladores necesitan probar el ahorro de almacenamiento junto con el tiempo de procesamiento y los requisitos de hardware. También hay que evaluar la resistencia del sistema de pruebas a los ataques cuánticos.
¿Qué tiene que cambiar en una blockchain?
Los desarrolladores primero deben identificar dónde usan criptografía vulnerable la blockchain y su software de apoyo. El alcance depende del diseño de la red, pero hay varias áreas que requieren atención.
Reglas de transacción y carteras
La blockchain debe reconocer las nuevas firmas y definir cómo las verifican los nodos. Tu cartera también necesita crear, almacenar y respaldar las claves correspondientes. Actualizar solo la cartera no puede proteger una transacción si la blockchain no acepta su firma.
Firmas usadas para acordar bloques
Algunas redes exigen que los validadores firmen mensajes mientras deciden qué bloques aceptar. Estas firmas protegen el proceso de acuerdo de la red, llamado consenso. Donde usan criptografía vulnerable, necesitan una transición propia, separada de las firmas que crean los usuarios al enviar fondos.
Conexiones protegidas
Los nodos y servicios pueden usar criptografía de clave pública para autenticarse mutuamente y establecer conexiones cifradas. Esos protocolos de comunicación deben revisarse dondequiera que dependan de algoritmos vulnerables a lo cuántico.
Pruebas y otras comprobaciones criptográficas
Algunas blockchains usan pruebas para verificar lotes de transacciones o proteger información privada. Esto incluye los ZK-rollups, redes de capa 2 que procesan transacciones y envían pruebas de su corrección a una blockchain base. Sus sistemas de pruebas necesitan una evaluación de seguridad cuántica independiente, aunque los usuarios adopten firmas poscuánticas.
Otras usan compromisos criptográficos, que permiten a un sistema publicar un valor que lo vincula con ciertos datos y demostrar después que los datos coinciden.
Cada construcción necesita su propia evaluación. La hoja de ruta poscuántica de Ethereum ilustra por qué las firmas de cuentas, las firmas de validadores y la criptografía relacionada con los datos requieren trabajos separados.
Aplicaciones y servicios de apoyo
Los exchanges, puentes, custodios y aplicaciones deben reconocer los nuevos formatos de transacción y de claves dondequiera que dependan de ellos. De lo contrario, un usuario podría tener una cartera compatible y aun así no poder depositar fondos ni interactuar con un servicio.
Los emisores de stablecoins también deben revisar las claves y permisos que se usan para crear tokens, autorizar quemas durante el rescate y administrar los contratos de los tokens. Donde estos controles dependen de firmas vulnerables, necesitan su propio plan de migración.
Fondos y permisos existentes
Puede que los usuarios tengan que mover fondos o reemplazar claves que controlan cuentas y contratos inteligentes. El plan de migración debe explicar cómo pueden autorizar ese cambio de forma segura y qué ocurre con los activos que permanecen bajo la protección anterior.
Poscuántica desde el génesis frente a adaptar una blockchain existente
El primer bloque de una blockchain se llama bloque génesis. Una red diseñada para usar criptografía poscuántica desde el génesis puede introducir reglas de transacción, carteras y software de nodos compatibles antes de que los usuarios adquieran activos en ella. Eso evita una migración inicial desde claves de firma anteriores, aunque la implementación sigue necesitando pruebas de seguridad y puede requerir futuras actualizaciones.
Una blockchain existente debe introducir nueva criptografía mientras la gente sigue usando la red. Si ya tienes fondos, la actualización debe preservar tu capacidad de acceder a ellos y darte una forma segura de adoptar la nueva protección.
Bitcoin: ¿quién mueve las monedas?
Las cuestiones de migración de Bitcoin van más allá de elegir un algoritmo de firma. Los participantes también deben decidir cómo se adoptan las nuevas reglas de gasto, cómo mueven sus fondos los titulares y si los métodos de gasto anteriores siguen disponibles indefinidamente.
Las monedas inactivas dificultan estas decisiones. Una dirección que lleva años inactiva podría pertenecer a alguien que ahorra para el futuro, a alguien que perdió sus claves o a alguien que ha fallecido. La inactividad por sí sola no permite determinar cuál es la explicación correcta.
Dejar disponibles métodos de gasto vulnerables podría permitir a un atacante cuántico suficientemente capaz tomar fondos protegidos por claves públicas expuestas. Restringir esos métodos también podría impedir que los propietarios legítimos gasten a menos que cumplan nuevos requisitos de recuperación. El borrador BIP-361 propone un proceso de migración y restricciones a las firmas heredadas, pero sigue siendo un borrador y no ha sido adoptado.
Los desarrolladores pueden proponer cambios de software. No pueden decidir en nombre de toda la red qué reglas de propiedad y recuperación debe aceptar todo el mundo.
Lectura recomendada: El Dr. Shai Wyborski sobre la migración poscuántica de Bitcoin
Ethereum: coordinar cambios en toda la red
Ethereum también necesita cambios más allá de las firmas de las carteras. Su hoja de ruta poscuántica aborda las cuentas de usuario, las firmas de validadores y los sistemas criptográficos usados para comprobar los datos de la blockchain.
La abstracción de cuentas permite a las cuentas definir cómo se aprueban las transacciones. Esta flexibilidad puede admitir métodos de firma alternativos, incluidas las firmas poscuánticas donde estén implementadas.
Cómo usamos la criptografía poscuántica en Quantus
Quantus se lanzó con criptografía poscuántica desde el génesis. El diseño abarca la firma de transacciones, las claves de las carteras y las conexiones entre nodos, con un sistema de pruebas independiente para las transferencias privadas y la escalabilidad.
| Parte de nuestra arquitectura | Qué hace | Qué usamos |
|---|---|---|
| Firmas de transacciones | Qué hacePermite a los nodos verificar tu autorización en transferencias cuyo remitente, destinatario e importe son visibles públicamente. | Qué usamosML-DSA-65 por defecto, con ML-DSA-87 también compatible |
| Claves de cartera | Qué haceGenera claves de cuenta poscuánticas y secretos de transferencias privadas a partir de una única semilla de recuperación. | Qué usamosDerivación de claves HD-Lattice |
| Conexiones entre nodos | Qué hacePermite a los nodos autenticar la identidad de los demás y establecer secretos compartidos para la comunicación cifrada. | Qué usamosML-DSA-87 y ML-KEM-768 |
| Transferencias privadas y escalabilidad | Qué haceAutoriza transferencias privadas y combina sus pruebas para reducir los datos registrados por transferencia. | Qué usamosWormhole con pruebas recursivas basadas en Plonky2 |
| Consenso | Qué hacePermite a los mineros competir por producir bloques, mientras los nodos eligen la cadena válida con más trabajo acumulado. | Qué usamosPrueba de trabajo con Poseidon2 |
El white paper explica la arquitectura y sus supuestos de seguridad. Poseidon2 es una función hash elegida para su uso eficiente dentro de pruebas criptográficas.
La protección de privacidad de Wormhole concierne al vínculo entre un depósito y su destino. Los importes y las direcciones de salida siguen siendo públicos, y los patrones de tiempo o de importe pueden ayudar a los observadores a inferir conexiones. La documentación de Wormhole explica estos límites.
En qué punto está el desarrollo de blockchains poscuánticas
Para los titulares de una cadena que no ha desplegado una opción de gasto poscuántica, puede que todavía no exista un paso de migración directo. El progreso depende de que la red introduzca esa opción y respalde su uso.
La investigación, el soporte desplegado y la migración completada son etapas distintas. Una hoja de ruta describe la protección prevista. Entender qué protege actualmente los fondos requiere mirar las reglas y la criptografía que la red usa realmente. La distancia entre una hoja de ruta y la protección desplegada es la razón por la que la migración empieza antes del Q-Day.
Preguntas frecuentes
¿Necesita una blockchain poscuántica un ordenador cuántico?
La criptografía poscuántica se ejecuta en ordenadores convencionales. Los desarrolladores pueden usarla antes de que exista un ordenador cuántico criptográficamente relevante.
¿Puede una blockchain volverse poscuántica cambiando su esquema de firma?
Un cambio de firma cubre la autorización de transacciones. Las carteras, la comunicación entre nodos, las aplicaciones, los servicios de apoyo y los activos existentes pueden seguir dependiendo de criptografía y formatos de clave anteriores.
¿Una cartera poscuántica vuelve segura frente a lo cuántico a una blockchain existente?
No. Una cartera no puede hacer por sí sola que la blockchain subyacente sea segura frente a lo cuántico. La blockchain debe aceptar la nueva criptografía, y los servicios implicados deben admitir las transacciones resultantes.
¿Cuál es la diferencia entre una blockchain poscuántica y una blockchain cuántica?
Una blockchain poscuántica usa criptografía diseñada para resistir futuros ataques cuánticos y funciona con hardware convencional. Una blockchain cuántica suele referirse a propuestas experimentales que usan hardware cuántico o comunicación cuántica dentro de sistemas blockchain.