El Q-Day es el momento en que una computadora cuántica suficientemente capaz puede romper la criptografía de clave pública que protege sistemas reales con la rapidez necesaria para causar fallos de seguridad, como transacciones falsificadas o datos expuestos.
RSA y la criptografía de curva elíptica se usan ampliamente para el intercambio de claves y las firmas digitales.
Para las blockchains, el riesgo depende de la capacidad cuántica, la exposición de claves públicas y la migración. El siguiente marco explica cómo esas condiciones se combinan en un ataque práctico.
¿Cuándo será el Q-Day?
Nadie puede dar al Q-Day una fecha creíble. Los investigadores aún deben resolver problemas difíciles en hardware cuántico, corrección de errores y computación a gran escala.
Las previsiones de los expertos reflejan esa incertidumbre. La encuesta de 2025 del Global Risk Institute encontró que una computadora cuántica criptográficamente relevante (CRQC) es bastante posible en diez años y probable en quince. Estos rangos de probabilidad apuntan a la década de 2030 sin señalar un año concreto.
Google anunció un objetivo para 2029 de completar su propia migración a criptografía post-cuántica. Eso no predijo cuándo llegará un CRQC. El objetivo refleja el tiempo necesario para la migración y la posibilidad de que avances en criptoanálisis reduzcan estimaciones de recursos anteriores. Google anunció el calendario de migración en marzo de 2026.
Los datos confidenciales de larga vida necesitan protección antes del Q-Day.
En un ataque de recolectar-ahora-descifrar-después, un adversario recopila hoy información cifrada y la almacena hasta que una futura computadora cuántica pueda descifrarla. Los datos que deben permanecer confidenciales durante muchos años ya están en riesgo por esta estrategia.
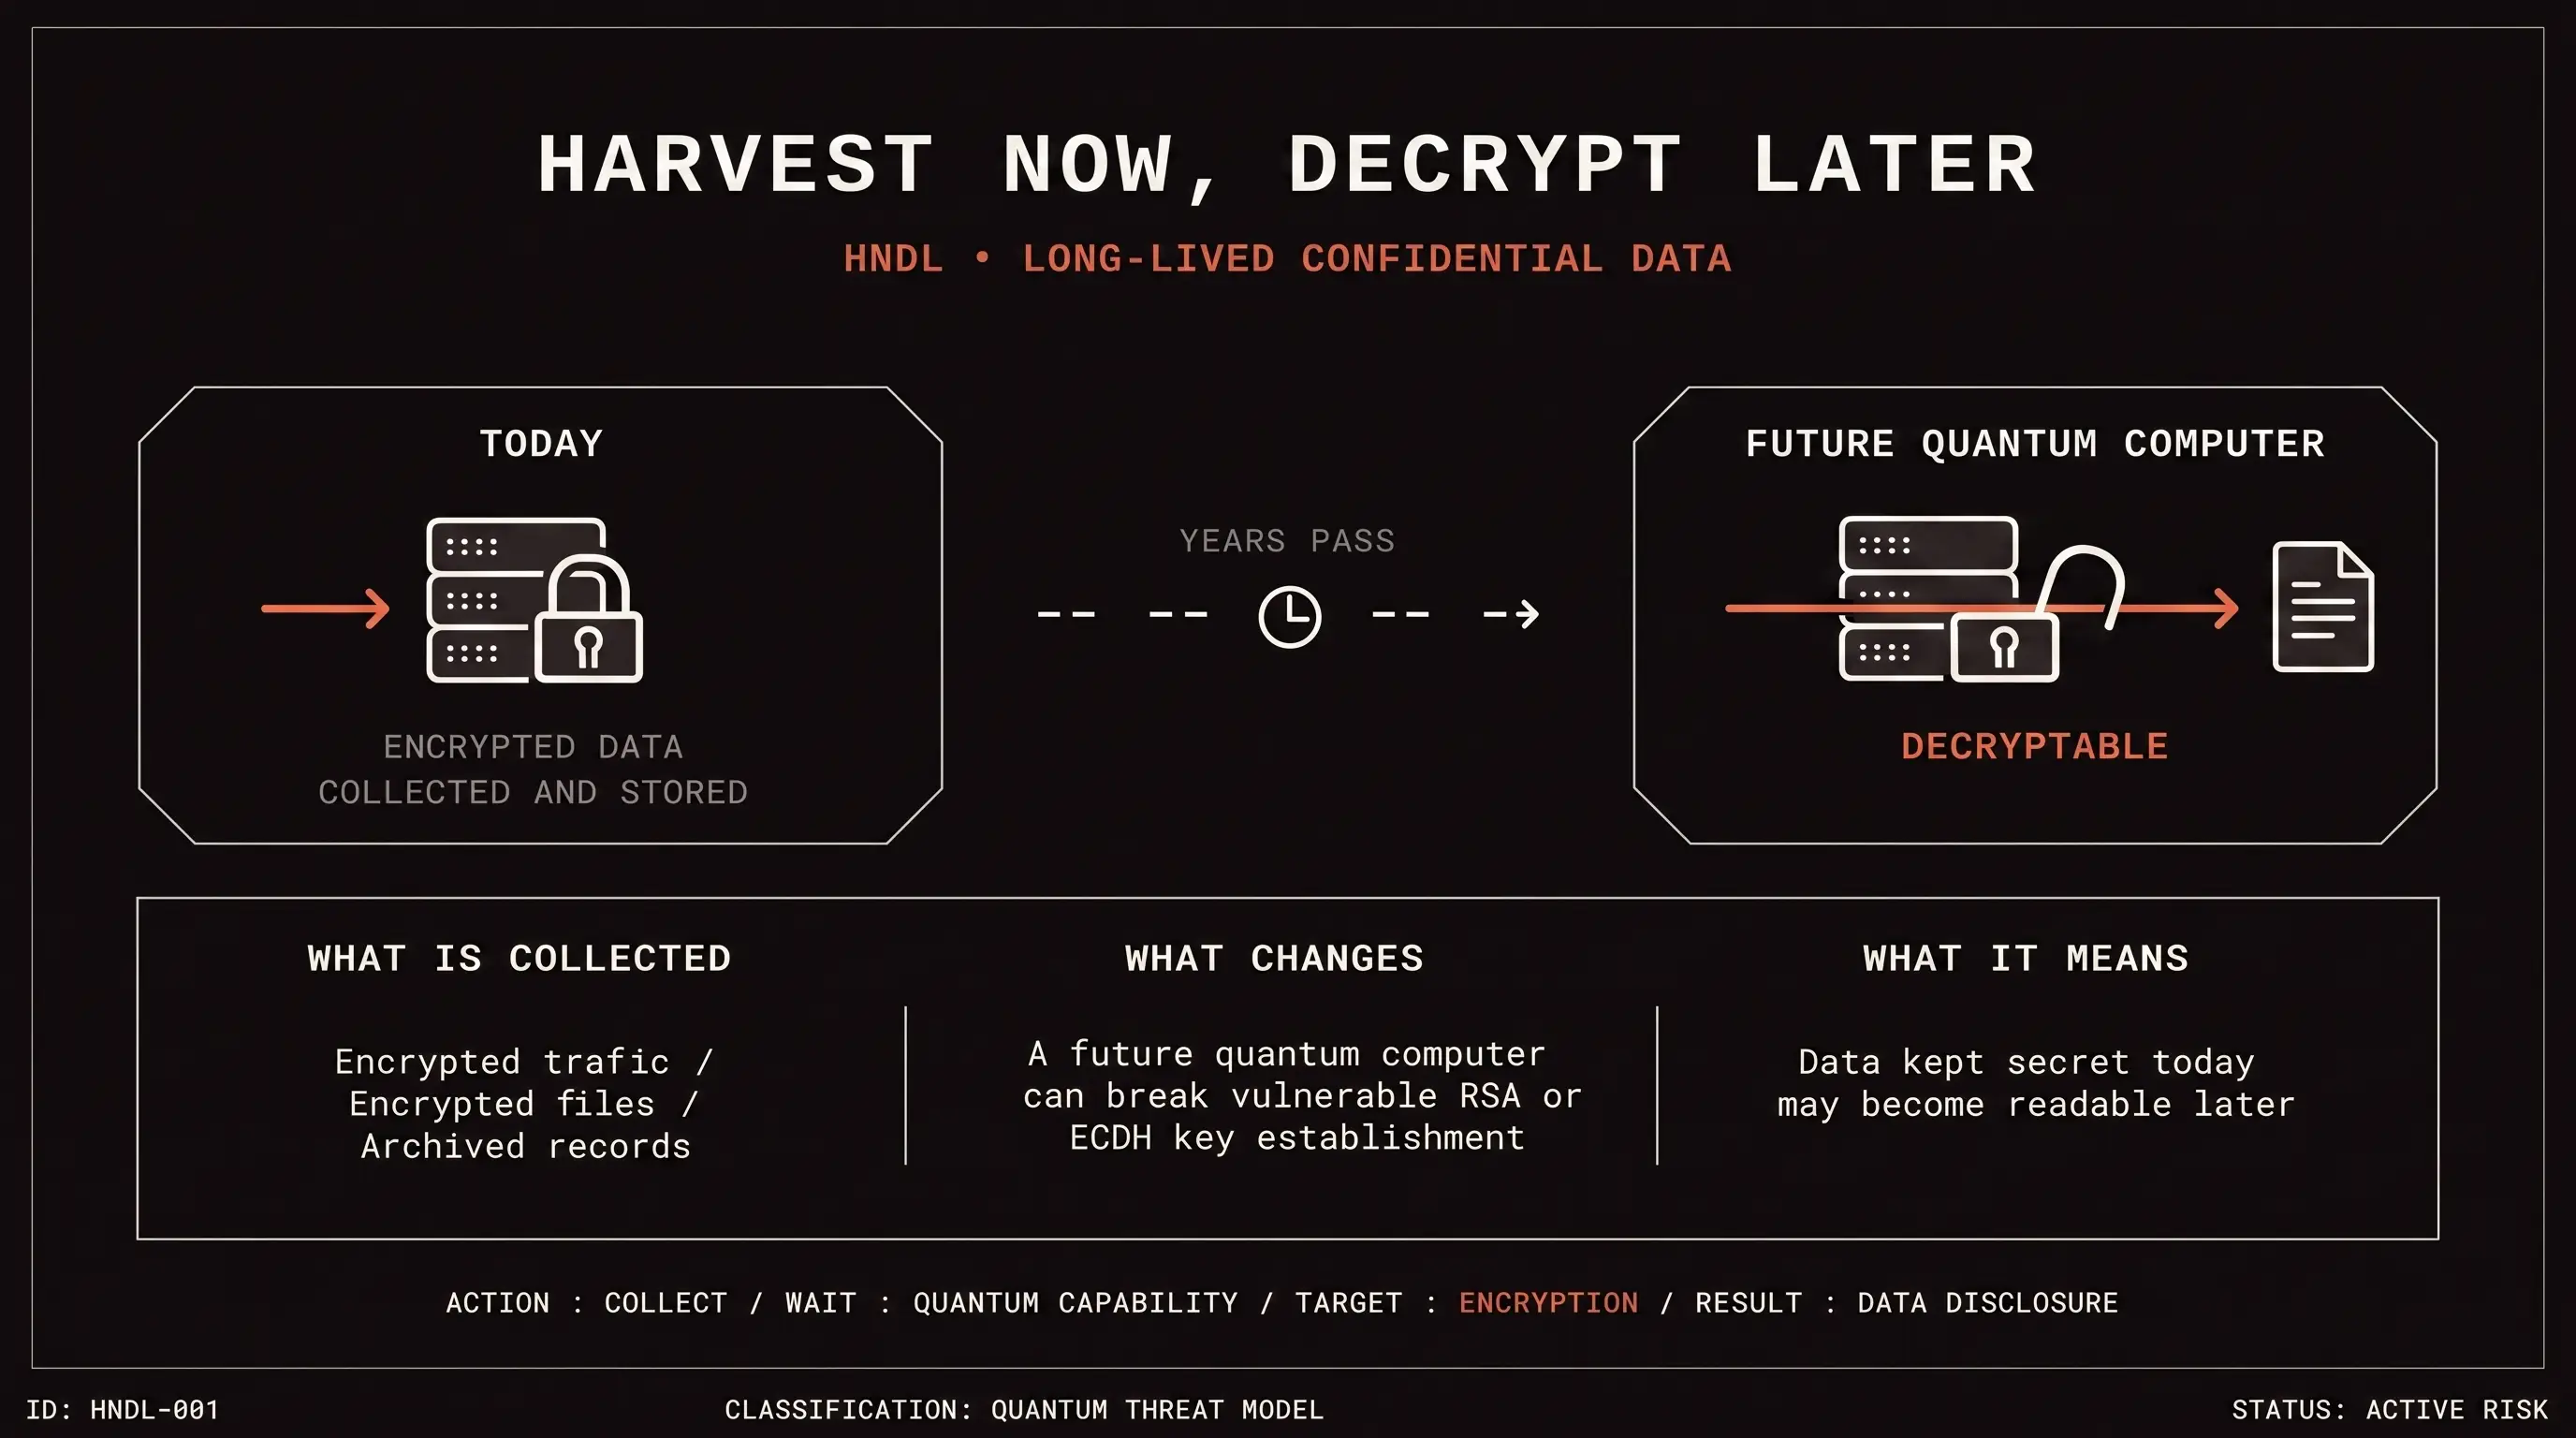
Recolectar-ahora-descifrar-después se aplica sobre todo a datos cifrados. Algunas blockchains públicas enfrentan un riesgo relacionado: las claves públicas expuestas onchain siguen disponibles para un ataque futuro, aunque derivar una clave privada aún requiera un CRQC.
El Q-Day requiere una computadora cuántica criptográficamente relevante
Una computadora cuántica criptográficamente relevante, o CRQC, es una computadora cuántica lo bastante potente y fiable para romper la criptografía usada en sistemas reales.
Los investigadores evalúan esa capacidad con varias métricas. Entre ellas, el número de qubits lógicos fiables, la sobrecarga de corrección de errores, el número de operaciones cuánticas requeridas y el tiempo disponible para completar el ataque.
Los procesadores cuánticos actuales pueden superar a las computadoras clásicas en experimentos cuidadosamente seleccionados. Todavía carecen de la escala y la tolerancia a fallos necesarias para recuperar una clave privada de blockchain usando el algoritmo de Shor.
El paper de Google de 2026 estima los recursos que un futuro CRQC superconductor podría necesitar para resolver ECDLP-256 en secp256k1, la curva elíptica que usan Bitcoin y muchas otras chains. Bajo sus supuestos de hardware, el paper estima menos de 500.000 qubits físicos y un tiempo de ejecución de minutos para un ataque. La investigación de Google explica esos supuestos y estimaciones de recursos.
La estimación describe una máquina futura. Muestra que los avances en algoritmos y corrección de errores pueden cambiar las estimaciones de recursos antes de que el hardware alcance la escala requerida.
¿Qué amenazaría el Q-Day?
La principal preocupación del Q-Day para las blockchains es el algoritmo de Shor. Una computadora cuántica suficientemente capaz podría usarlo para resolver los problemas matemáticos que protegen RSA y los sistemas de curva elíptica. El NIST identifica RSA, DSA y la criptografía de curva elíptica como clases vulnerables.
La criptografía de clave pública cumple dos funciones principales:
- Ayuda a dos partes a establecer un secreto compartido a través de una red no confiable.
- Permite al titular de una clave privada producir una firma digital que demuestre autorización.
Las blockchains dependen mucho de las firmas digitales. Bitcoin usa ECDSA para las rutas de gasto más antiguas y firmas Schnorr para Taproot. Otras chains hacen sus propias elecciones entre esquemas de firma de curva elíptica, incluidos ECDSA y EdDSA. Si un atacante puede derivar una clave privada a partir de una clave pública expuesta, podrá producir una firma que la red puede aceptar como válida.
| Función criptográfica | Ejemplos comunes | Efecto cuántico | Implicación práctica |
|---|---|---|---|
| Establecimiento de claves y cifrado de clave pública | Ejemplos comunesRSA, ECDH | Efecto cuánticoEl algoritmo de Shor amenaza los problemas matemáticos subyacentes | Implicación prácticaRegistros cifrados capturados previamente podrían volverse legibles |
| Firmas digitales | Ejemplos comunesFirmas RSA, ECDSA, EdDSA | Efecto cuánticoEl algoritmo de Shor podría permitir recuperar la clave privada | Implicación prácticaUn atacante podría falsificar transacciones u otras autorizaciones |
| Cifrado simétrico | Ejemplos comunesAES | Efecto cuánticoEl algoritmo de Grover reduce el coste de la búsqueda por fuerza bruta | Implicación prácticaEl tamaño de clave y el coste práctico del ataque determinan el margen de seguridad restante |
| Hashing | Ejemplos comunesSHA-256, SHA-3 | Efecto cuánticoLa búsqueda cuántica reduce algunos márgenes de seguridad | Implicación prácticaLas funciones dependientes de hash requieren una evaluación aparte |
Por tanto, las firmas digitales de Bitcoin y SHA-256 enfrentan amenazas cuánticas distintas.
ECDSA autoriza el gasto. Un ataque de Shor exitoso podría recuperar una clave privada a partir de su clave pública y habilitar transacciones falsificadas.
SHA-256 respalda la minería y otras funciones dependientes de hash. Su amenaza cuántica relevante es el algoritmo de Grover, que ofrece una aceleración genérica de búsqueda. Esto no le da a un atacante la misma vía directa de recuperación de clave privada. La guía post-cuántica del NIST trata ambos modelos de ataque por separado.
Cómo la capacidad cuántica se convierte en un ataque a blockchain
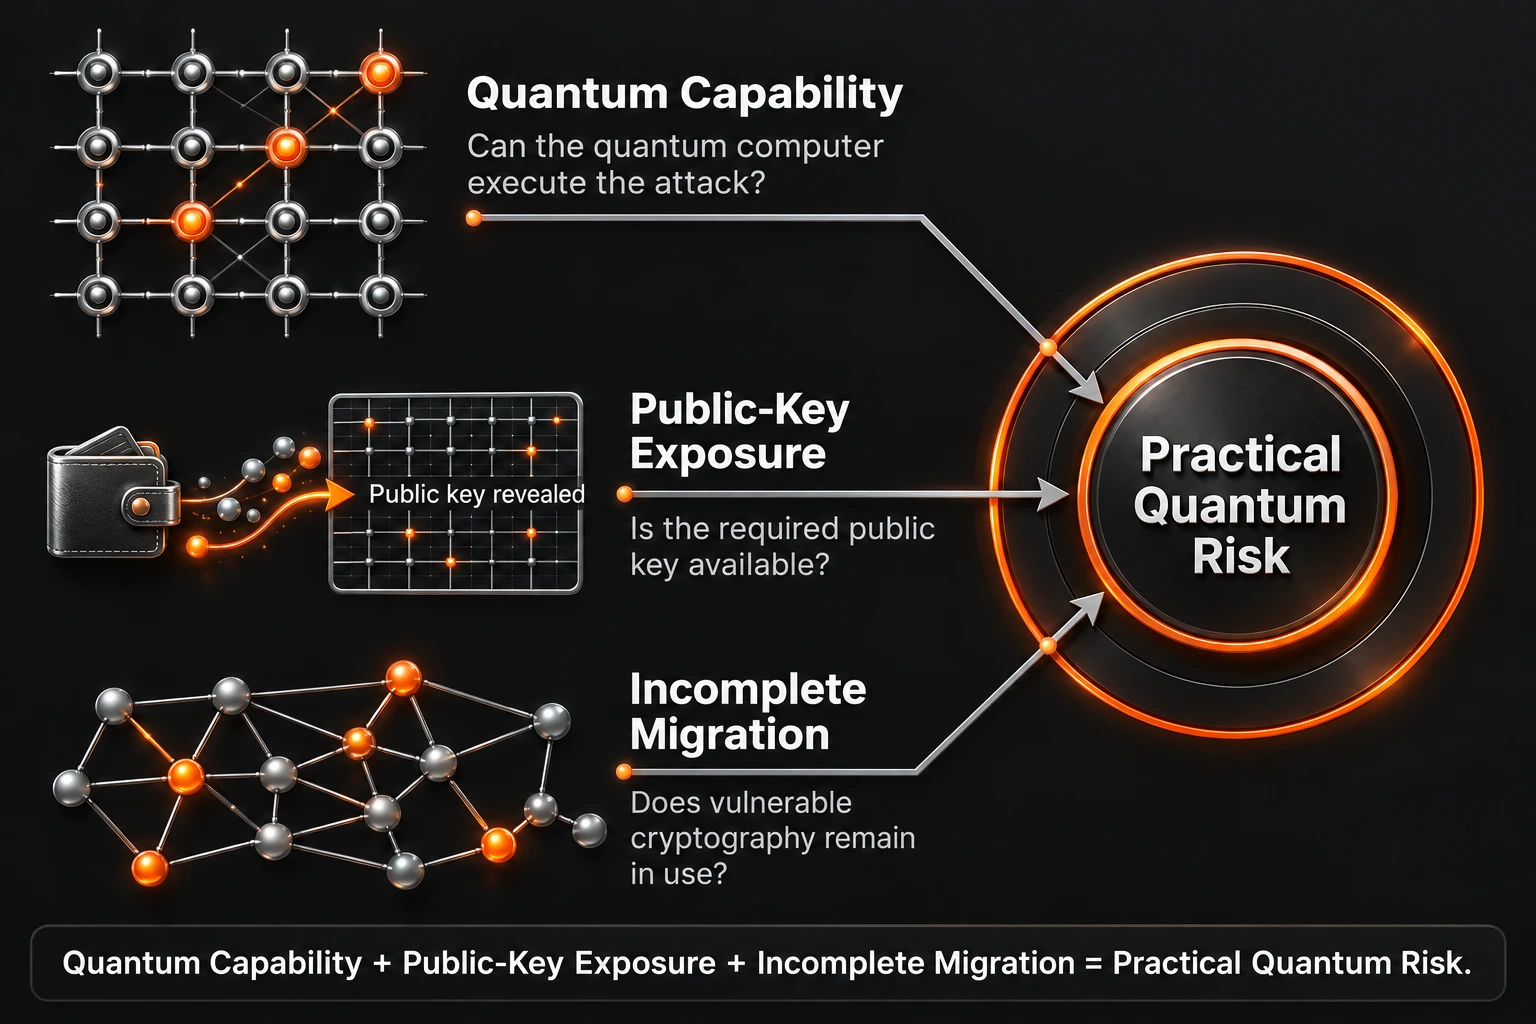
Una blockchain se vuelve vulnerable cuando una computadora cuántica capaz puede explotar una clave pública expuesta antes de que una migración post-cuántica proteja los activos relevantes.
La máquina puede completar el ataque
El atacante necesita suficiente capacidad cuántica fiable para derivar una clave privada dentro del tiempo disponible para el objetivo.
El tiempo disponible depende del objetivo. Una clave pública visible onchain durante años le da a un atacante mucho más tiempo para derivar la clave privada correspondiente que una clave revelada después de que se transmite una transacción y antes de que se confirme.
La clave pública está disponible
Una computadora cuántica no puede derivar una clave privada sin la clave pública correspondiente.
Algunos outputs de Bitcoin registran la clave pública directamente. Otros almacenan inicialmente un hash de la clave pública y revelan la clave completa cuando el titular gasta. Reutilizar una dirección puede dejar fondos nuevos protegidos por una clave que ya ha sido expuesta.
El análisis de Google de 2026 estima que las direcciones con claves públicas expuestas o reutilizadas contienen aproximadamente 6,7 millones de BTC que podrían enfrentar un ataque en reposo por parte de un futuro CRQC.
Alrededor de 2,3 millones de BTC en el análisis habían estado inactivos durante al menos cinco años, mientras que aproximadamente 1,7 millones de BTC están bloqueados en outputs pay-to-public-key tempranos. El paper de Google explica los supuestos y el método detrás de estas estimaciones.
Estos saldos se vuelven atacables cuando un CRQC puede derivar las claves privadas correspondientes. Los titulares que aún controlan sus claves podrían migrar sus fondos una vez que la chain haya desplegado una ruta de gasto post-cuántica y las wallets y servicios que la soportan la hayan adoptado. Las claves perdidas o abandonadas crean un problema más difícil porque puede que nadie esté disponible para autorizar la migración.
El problema de migración de Bitcoin también es un problema de coordinación, porque ningún operador central puede garantizar que cada titular, wallet, exchange, custodio y operador de nodo se actualice.
La migración sigue incompleta
Añadir un esquema de firma post-cuántico a un protocolo es solo una parte de la migración. Los nodos deben hacer cumplir las nuevas reglas, las wallets deben crear y gestionar nuevas claves, y los exchanges y custodios deben soportar el nuevo formato de transacción.
Los activos existentes siguen siendo vulnerables hasta que los usuarios puedan moverlos a través de una ruta post-cuántica activada y soportada. Una propuesta, un paper de investigación, una testnet o una función opcional de mainnet muestran avance; no protegen los activos controlados por claves vulnerables.
Por qué la migración empieza años antes del Q-Day
El NIST finalizó sus primeros tres estándares post-cuánticos en agosto de 2024:
- FIPS 203 especifica ML-KEM, un método basado en retículos para establecer claves compartidas.
- FIPS 204 especifica ML-DSA, un esquema de firma digital basado en retículos.
- FIPS 205 especifica SLH-DSA, un esquema de firma digital basado en hash.
Los estándares basados en retículos ofrecen opciones principales eficientes para el establecimiento de claves y las firmas. El estándar basado en hash da a los implementadores una opción de firma construida sobre supuestos matemáticos distintos.
Hablamos sobre el Q-Day, la migración post-cuántica y la presión por actualizar la criptografía vulnerable con Alex Pruden en el QDay Podcast.
Elegir un algoritmo pone en marcha una migración. En el software ordinario, una nueva biblioteca criptográfica puede llegar a los usuarios mediante una actualización rutinaria, pero el proveedor igualmente debe cambiar protocolos, certificados, soporte de hardware y servicios dependientes.
El NIST señala que integrar un algoritmo criptográfico estandarizado en los sistemas de información históricamente ha tardado entre 10 y 20 años.
Qué están haciendo los gobiernos y los organismos de estándares
Los gobiernos ya tratan la migración post-cuántica como un programa de seguridad plurianual.
| Organización | Preparación en marcha |
|---|---|
| NIST | Preparación en marchaEl NIST finalizó sus primeros estándares PQC en 2024 y planea retirar los algoritmos vulnerables a lo cuántico de sus estándares para 2035, con los sistemas de alto riesgo migrando antes |
| Gobierno federal de EE. UU. | Preparación en marchaLa Orden Ejecutiva 14412 y la OMB M-26-15 exigen que los sistemas de alto valor y alto impacto cubiertos usen PQC para el establecimiento de claves antes del 31 de diciembre de 2030 y para las firmas digitales antes del 31 de diciembre de 2031 |
| NSA | Preparación en marchaCNSA 2.0 identifica algoritmos resistentes a lo cuántico y establece una transición por fases para los National Security Systems |
| Unión Europea | Preparación en marchaLa hoja de ruta de la UE de 2025 pide una transición coordinada entre los estados miembros |
| ENISA | Preparación en marchaEl estudio de integración de ENISA aborda la integración de sistemas post-cuánticos en protocolos existentes |
Estos programas comienzan años antes de que se confirme cualquier CRQC porque primero hay que encontrar, sustituir, probar y retirar cada algoritmo vulnerable.
Cómo evaluar la preparación cuántica de una blockchain
Un plan de migración creíble conecta la criptografía actualmente en uso con las personas y sistemas que deben adoptar su reemplazo.
Cinco comprobaciones hacen que esta evaluación sea práctica.
- Identificar la criptografía en uso. Determinar qué esquemas de firma, métodos de establecimiento de claves, hashes, sistemas de prueba y bibliotecas criptográficas protegen la chain hoy.
- Mapear la exposición de claves públicas. Establecer cuándo las claves se vuelven visibles, si se reutilizan, cuánto tiempo permanece abierta la ventana de ataque y qué activos o permisos controlan.
- Verificar qué se ha desplegado realmente. Separar investigación publicada, propuestas, testnets, funciones opcionales de mainnet y protección obligatoria en mainnet.
- Trazar la ruta de migración. Comprobar cómo nodos, wallets, exchanges, custodios, puentes y usuarios adoptarán el reemplazo. El plan también debería explicar qué ocurre con las tenencias inactivas o inaccesibles.
- Examinar la evidencia. Buscar especificaciones, código de implementación, auditorías independientes, pruebas de rendimiento e instrucciones claras para el usuario. Las firmas post-cuánticas deben funcionar en todo el entorno bajo condiciones realistas.
Para evaluar una afirmación de resistencia cuántica, identifica la criptografía que aún está en uso, verifica que una ruta post-cuántica esté activa y confirma que las cuentas y activos existentes puedan usarla.
Comprueba el riesgo cuántico de tu wallet de Ethereum
Las cuentas de propiedad externa de Ethereum tienen un patrón de exposición distinto al de los outputs de Bitcoin, porque una clave pública puede recuperarse a partir de una firma de transacción publicada.
Ethereum también cuenta con firmas de consenso, compromisos de disponibilidad de datos y sistemas de prueba que necesitan su propia ruta de migración post-cuántica.
El Quantum Risk Checker usa datos públicos de blockchain para evaluar la exposición de claves públicas y la sensibilidad del saldo de una dirección de Ethereum o un nombre ENS. Nunca solicita claves privadas.