एक क्रिप्टोग्राफिक रूप से प्रासंगिक क्वांटम कंप्यूटर, या CRQC, ऐसा क्वांटम कंप्यूटर है जो व्यापक रूप से इस्तेमाल होने वाली पब्लिक-की क्रिप्टोग्राफी को तोड़ने के लिए पर्याप्त शक्तिशाली और भरोसेमंद हो। ये वे सुरक्षा तरीके हैं जो संचार को निजी रखने और यह जांचने में मदद करते हैं कि लेनदेन अधिकृत थे।
क्वांटम कंप्यूटर पहले से मौजूद हैं, लेकिन कोई भी सार्वजनिक रूप से प्रदर्शित मशीन बड़ी ब्लॉकचेन द्वारा इस्तेमाल की जाने वाली की-साइज़ पर ये हमले नहीं कर सकती। जो ब्लॉकचेन लेनदेन प्राधिकरण जांचने के लिए कमज़ोर तरीके इस्तेमाल करती हैं, उन पर CRQC किसी हमलावर को ऐसे लेनदेन बनाने दे सकता है जिन्हें नेटवर्क मालिक की अनुमति के बिना स्वीकार कर ले।
CRQC आज के क्वांटम कंप्यूटरों से कैसे अलग है?
आज के क्वांटम कंप्यूटर प्रयोग चला सकते हैं और विशेष गणनाएँ कर सकते हैं। लंबी गणनाएँ मुश्किल होती हैं क्योंकि मशीन के पूरा होने से पहले ही गलतियाँ जमा हो सकती हैं।
क्वांटम कंप्यूटर जानकारी को क्वांटम बिट्स, जिन्हें आम तौर पर छोटा करके क्यूबिट्स कहा जाता है, के ज़रिए स्टोर और प्रोसेस करते हैं। एक फिजिकल क्यूबिट एक अलग हार्डवेयर यूनिट होती है, जैसे सुपरकंडक्टिंग सर्किट या ट्रैप्ड आयन। इसके आस-पास के माहौल से गड़बड़ी या अधूरा नियंत्रण गणना के दौरान गलतियाँ ला सकता है।
भौतिक विज्ञानी John Preskill ने NISQ शब्द पेश किया, जिसका मतलब है नॉइज़ी इंटरमीडिएट-स्केल क्वांटम, ऐसी मशीनों को बताने के लिए जिनके पास सीमित संख्या में क्यूबिट्स होते हैं और जिनकी गणनाएँ गलतियों से सीमित रहती हैं। “नॉइज़ी” उन गलतियों की बात करता है; “इंटरमीडिएट-स्केल” क्यूबिट्स की संख्या की बात करता है।
शोधकर्ता क्वांटम एरर करेक्शन का इस्तेमाल एक क्यूबिट की जानकारी को कई फिजिकल क्यूबिट्स में एनकोड करने और गलतियों को पहचानने व सुधारने के लिए करते हैं। इस एनकोडेड यूनिट को लॉजिकल क्यूबिट कहा जाता है। यह किसी एक फिजिकल क्यूबिट से ज़्यादा भरोसेमंद हो सकता है, फिर भी यह फेल हो सकता है।
एक CRQC को एक पूरा क्रिप्टोग्राफिक हमला करना होगा और साथ ही गलतियों को इतना कम रखना होगा कि गणना सफल हो सके। इसके लिए अब तक दिखाए गए सीमित प्रयोगों से कहीं बड़े स्केल और अवधि पर भरोसेमंद कम्प्यूटेशन ज़रूरी है।
एक क्वांटम हमले को कितने क्यूबिट्स चाहिए होंगे?
फिजिकल और लॉजिकल क्यूबिट्स के बीच का फ़र्क बताता है कि इसका कोई एक जवाब क्यों नहीं है। हार्डवेयर की घोषणाएँ अक्सर फिजिकल क्यूबिट्स बताती हैं, जबकि हमले के अनुमान लॉजिकल क्यूबिट्स बता सकते हैं। इन संख्याओं की तुलना करने के लिए यह जानना ज़रूरी है कि प्रस्तावित मशीन को कितना एरर करेक्शन चाहिए होगा।
हमला खुद भी इस ज़रूरत को प्रभावित करता है। एक क्वांटम कंप्यूटर ऑपरेशनों के एक क्रम को चलाता है जिसे क्वांटम सर्किट कहा जाता है, और शोधकर्ता एक ही हमले के लिए अलग-अलग सर्किट डिज़ाइन कर सकते हैं। एक डिज़ाइन कम क्यूबिट्स इस्तेमाल कर सकता है लेकिन ज़्यादा ऑपरेशन चाहिए हो सकते हैं, जिससे मशीन को सही तरीके से पूरा करने वाला काम बढ़ जाता है।
फिर शोधकर्ता मशीन की गति और एरर रेट पर धारणाओं का इस्तेमाल करके ज़रूरी फिजिकल हार्डवेयर का अनुमान लगाते हैं।
2026 में प्रकाशित Google-नेतृत्व वाले एक अध्ययन ने अनुमान लगाया कि एक क्वांटम कंप्यूटर को प्राइवेट की — यानी लेनदेन अधिकृत करने वाला गुप्त कोड — उसकी मैचिंग पब्लिक की से निकालने के लिए क्या चाहिए होगा। इस अध्ययन ने Bitcoin के secp256k1 इलिप्टिक-कर्व सिस्टम की जांच की।
एक प्रस्तावित सर्किट को 1,200 से कम लॉजिकल क्यूबिट्स और 9 करोड़ से कम Toffoli गेट्स — एक खास तरह का क्वांटम ऑपरेशन — चाहिए थे।
सुपरकंडक्टिंग हार्डवेयर के लिए पेपर की धारणाओं के तहत, जिसमें 0.1 प्रतिशत की फिजिकल एरर रेट शामिल है, लेखकों ने अनुमान लगाया कि सर्किट चलाने के लिए 500,000 से कम फिजिकल क्यूबिट्स चाहिए होंगे।
एक काम करने वाली मशीन को अब भी ये क्यूबिट्स देने होंगे और ऑपरेशनों को भरोसेमंद तरीके से चलाना होगा। शोधकर्ताओं ने इस हमले को किसी मौजूदा क्वांटम कंप्यूटर पर प्रदर्शित नहीं किया।
एक क्वांटम कंप्यूटर लेनदेन को कैसे जाली बना सकता है?
जब आप कोई लेनदेन अधिकृत करते हैं, तो आपका वॉलेट एक डिजिटल हस्ताक्षर बनाने के लिए प्राइवेट की का इस्तेमाल करता है। बाकी कंप्यूटर हस्ताक्षर जांचने के लिए उसकी मैचिंग पब्लिक की इस्तेमाल करते हैं। इससे नेटवर्क आपकी प्राइवेट की जाने बिना लेनदेन को वेरिफाई कर सकता है।
दोनों कीज़ गणितीय रूप से जुड़ी होती हैं, लेकिन पब्लिक की से प्राइवेट की निकालना अव्यावहारिक होना चाहिए। ECDSA जैसी हस्ताक्षर योजनाएँ, जो Bitcoin की एक योजना है, इस गणना की कठिनाई पर निर्भर करती हैं।
Shor’s algorithm एक पर्याप्त सक्षम क्वांटम कंप्यूटर को इन इलिप्टिक-कर्व हस्ताक्षरों के पीछे की गणितीय समस्या को हल करने का एक कुशल तरीका देता है। संबंधित पब्लिक की तक पहुँच के साथ, हमलावर प्राइवेट की निकाल सकता है और उसका इस्तेमाल लेनदेन पर हस्ताक्षर करने के लिए कर सकता है।
केवल उस की से नियंत्रित फंड के लिए, हमलावर एक ऐसा लेनदेन साइन कर सकता है जो फंड को अपनी नियंत्रित एड्रेस पर भेज दे। हस्ताक्षर वेरिफिकेशन पास कर लेगा, भले ही मालिक ने कभी ट्रांसफर को अधिकृत न किया हो।
क्या एक क्वांटम कंप्यूटर निजी डेटा भी पढ़ सकता है?
लेनदेन को जाली बनाना और किसी के निजी मैसेज पढ़ना, ये अलग-अलग हमले हैं। डिजिटल हस्ताक्षर लेनदेन वेरिफाई करने में मदद करता है। एन्क्रिप्शन जानकारी को गोपनीय रखता है, उसे सही की के बिना पढ़ा न जा सकने योग्य बनाकर।
कई एन्क्रिप्टेड कनेक्शन उन गुप्त की को स्थापित करने के लिए पब्लिक-की क्रिप्टोग्राफी इस्तेमाल करते हैं जो उनके मैसेज की रक्षा करती हैं। एक पर्याप्त सक्षम क्वांटम कंप्यूटर उस प्रक्रिया में इस्तेमाल हो रहे कमज़ोर तरीकों पर हमला कर सकता है, जिससे संभावित रूप से हमलावर को रिकॉर्ड की गई कम्युनिकेशन पढ़ने का मौका मिल सकता है।
ब्लॉकचेन हैश फंक्शन भी इस्तेमाल करती हैं, जैसे SHA-256। एक हैश फंक्शन डेटा को एक तय-लंबाई वाले वैल्यू में बदल देता है। डेटा में एक छोटा बदलाव भी आम तौर पर एक अलग हैश वैल्यू बना देता है, जिससे कंप्यूटरों को बदलाव पहचानने में मदद मिलती है। हैशिंग मूल जानकारी को ऐसे रूप में नहीं छिपाती जिसे बाद में कोई डिक्रिप्ट कर सके।
Grover’s algorithm गुप्त एन्क्रिप्शन की या किसी खास हैश को बनाने वाले इनपुट की खोज को तेज़ कर सकता है। क्या इससे कोई हमला व्यावहारिक बनता है, यह क्रिप्टोग्राफिक तरीके और उपलब्ध संसाधनों पर निर्भर करता है। कमज़ोर हस्ताक्षरों को जाली बनाने की क्षमता AES — एक व्यापक रूप से इस्तेमाल होने वाला एन्क्रिप्शन तरीका — या SHA-256 हैश फंक्शन को खुद-ब-खुद बेकार नहीं बना देगी।
आगे पढ़ें: Grover’s algorithm गणितीय रूप से कैसे काम करता है
CRQC क्रिप्टो को कब खतरे में डाल सकता है?
ऐसे किसी क्वांटम कंप्यूटर के लिए कोई पुष्टि की गई तारीख नहीं है जो बड़ी ब्लॉकचेन की इस्तेमाल होने वाली क्रिप्टोग्राफी पर हमला कर सके। NIST सालों से दशकों तक के अनुमान बताता है, जो उन इंजीनियरिंग समस्याओं को दर्शाते हैं जिन्हें शोधकर्ताओं को अभी सुलझाना है। सार्वजनिक घोषणाएँ यह दिखाती हैं कि खुले तौर पर क्या प्रदर्शित किया गया है, लेकिन पहली सक्षम मशीन बनने पर उसकी घोषणा न भी हो सकती है।
समय दोनों बातों पर निर्भर करता है — वह मशीन जो शोधकर्ता बना सकते हैं, और वह गणना जो एक हमलावर को उससे चाहिए। शोधकर्ता दोनों पर काम कर रहे हैं, जिसमें AI-सहायता वाले प्रयोग भी शामिल हैं।
AI CRQC की ओर प्रगति को कैसे प्रभावित कर सकता है
AI शोधकर्ताओं को भविष्य के क्वांटम हमले के लिए ज़रूरी काम कम करने में पहले से मदद कर रहा है। EigenLabs के ECDSA.fail पर, प्रतिभागी इलिप्टिक-कर्व हमलों में इस्तेमाल होने वाले एक क्वांटम सर्किट में सुधार विकसित और टेस्ट करने के लिए AI कोडिंग एजेंट इस्तेमाल करते हैं। यह चैलेंज प्रगति की तुलना के लिए संदर्भ बिंदुओं के तौर पर Google की रिसर्च के नतीजे इस्तेमाल करता है।
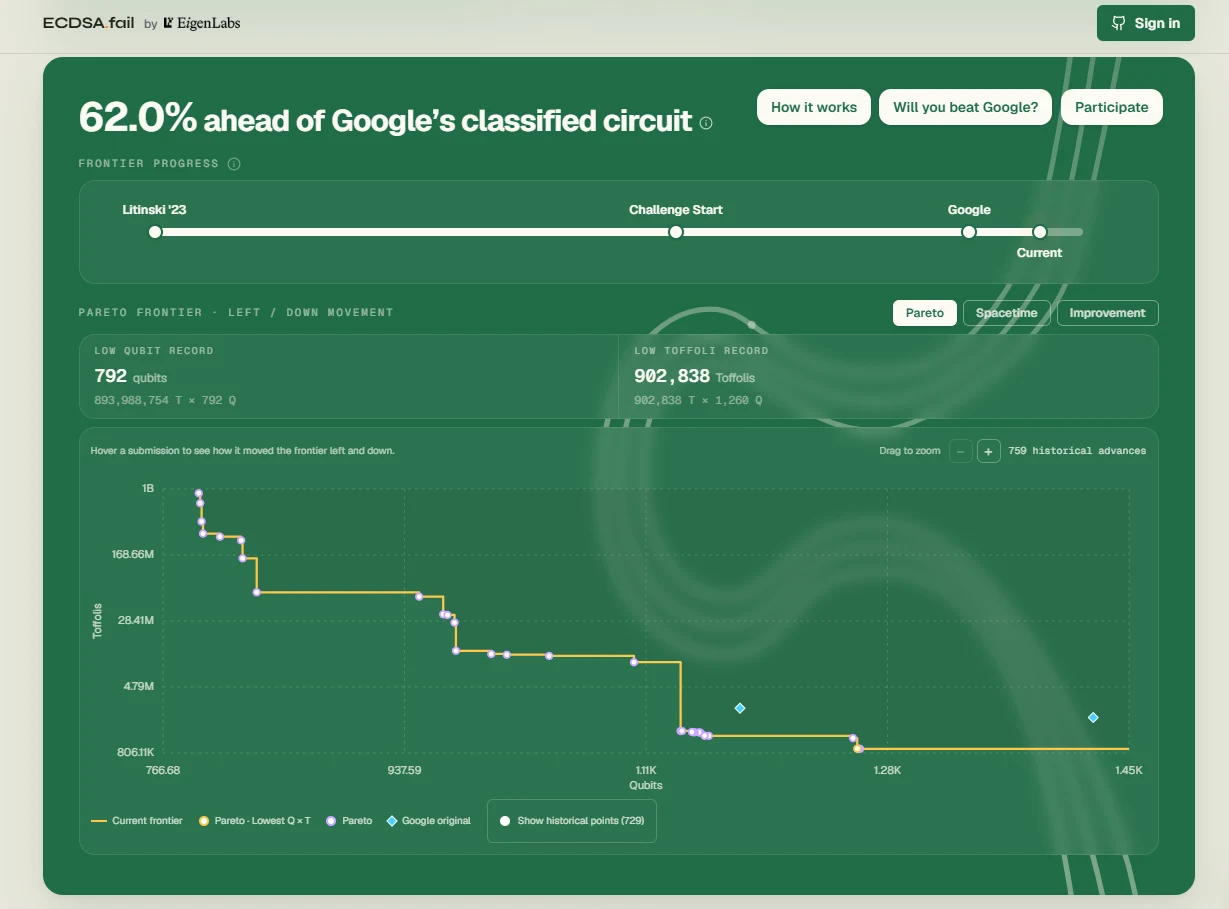
लक्ष्य यह है कि वही गणना कम क्यूबिट्स या कम ऑपरेशनों के साथ की जाए। प्रोजेक्ट का रिसर्च पेपर बताता है कि लोग और AI एजेंट कैसे सुधार जोड़ते हैं, जिन्हें लीडरबोर्ड पर आने से पहले जांचा जाता है। ये नतीजे एक बड़े हमले के भीतर सिर्फ एक ऑपरेशन से जुड़े हैं; पूरा हमला करने के लिए अब भी एक सक्षम क्वांटम कंप्यूटर चाहिए होगा।
शोधकर्ता क्वांटम प्रोसेसरों को भरोसेमंद तरीके से चलाने के लिए भी AI इस्तेमाल कर रहे हैं। जुलाई 2026 में, Google ने बताया कि उसने एरर-करेक्शन प्रयोगों के दौरान क्वांटम-प्रोसेसर कंट्रोल्स को एडजस्ट करने के लिए मशीन लर्निंग इस्तेमाल की। इन एडजस्टमेंट्स ने सिस्टम को उसकी ऑपरेटिंग स्थितियाँ बदलने के दौरान स्थिर बनाए रखने में मदद की।
हमने Postquant Labs — Quip Network के पीछे की कंपनी — के CEO और सह-संस्थापक Colton Dillion के साथ यह जाना कि AI और क्वांटम कंप्यूटिंग Bitcoin को कैसे प्रभावित कर सकते हैं:
कुछ हमलों को दूसरों से ज़्यादा समय मिलता है
Bitcoin के मामले में, किसी हमले के लिए उपलब्ध समय आंशिक रूप से इस पर निर्भर करता है कि पब्लिक की कब दिखने लगती है।
एक at-rest हमला उन फंडों को निशाना बनाता है जिनकी पब्लिक की पहले से उजागर है। एक हमलावर मालिक के पेमेंट करने का इंतज़ार किए बिना प्राइवेट की निकालना शुरू कर सकता है। यह हमला तब तक फायदेमंद रहता है जब तक वह की फंड को नियंत्रित करती रहती है।
कुछ शुरुआती Bitcoin माइनिंग रिवॉर्ड ऐसे फॉर्मैट का इस्तेमाल करते हैं जो पब्लिक की को सीधे ऑनचेन रिकॉर्ड करता है। इनमें आम तौर पर Satoshi Nakamoto को जाने वाले कॉइन शामिल हैं, हालाँकि यह मालिकाना हक साबित नहीं है। उनकी उम्र या निष्क्रियता उजागर की के खिलाफ क्वांटम हमले को नहीं रोकेगी।
एक on-spend हमला पेमेंट के दौरान उजागर होने वाली की को निशाना बनाता है। हमलावर को प्राइवेट की रिकवर करनी होगी और इतनी तेज़ी से एक प्रतिस्पर्धी लेनदेन भेजना होगा कि वह इसके बजाय स्वीकार हो जाए। Bitcoin में इसका मतलब हो सकता है कि मूल पेमेंट के कन्फर्मेशन का इंतज़ार करते हुए हमले की कोशिश करना।
इसलिए एक मशीन किसी छोटी स्पेंडिंग विंडो का फायदा उठाने जितनी तेज़ बनने से पहले ही पहले से उजागर की को खतरे में डाल सकती है।
एन्क्रिप्टेड जानकारी आज भी इकट्ठा की जा सकती है
हमलावर ऐसी एन्क्रिप्टेड जानकारी भी स्टोर कर सकते हैं जो सालों तक कीमती रह सकती है, जैसे निजी मैसेज, मेडिकल रिकॉर्ड, सरकारी कम्युनिकेशन और गोपनीय बिज़नेस डॉक्यूमेंट।
एक हार्वेस्ट-नाउ, डिक्रिप्ट-लेटर हमले में, कोई इस एन्क्रिप्टेड जानकारी को तब तक स्टोर रखता है जब तक भविष्य का कोई क्वांटम कंप्यूटर उसकी एन्क्रिप्शन की की रक्षा करने वाली कमज़ोर क्रिप्टोग्राफी को तोड़ न सके। NIST बताता है कि ऐसा कंप्यूटर मौजूद होने से पहले लंबे समय तक चलने वाले सीक्रेट्स को सुरक्षा क्यों चाहिए।
यह स्टोर की गई जानकारी की गोपनीयता को खतरे में डालता है। किसी उजागर Bitcoin साइनिंग की पर हमला उन फंडों को खतरे में डालता है जिन्हें खर्च करने का अधिकार वह की किसी को देती है।
तैयारी CRQC के मौजूद होने से पहले क्यों शुरू होती है
क्रिप्टोग्राफर Michele Mosca की असमानता तीन अवधियों की तुलना करती है:
- X, जानकारी को कितने साल गोपनीय रहना ज़रूरी है
- Y, माइग्रेशन में कितने साल लगते हैं
- Z, अनुमानित संख्या में वे साल जब तक कोई क्वांटम कंप्यूटर उस जानकारी की रक्षा करने वाली क्रिप्टोग्राफी तोड़ सकता है
योजना का लक्ष्य है X + Y < Z।
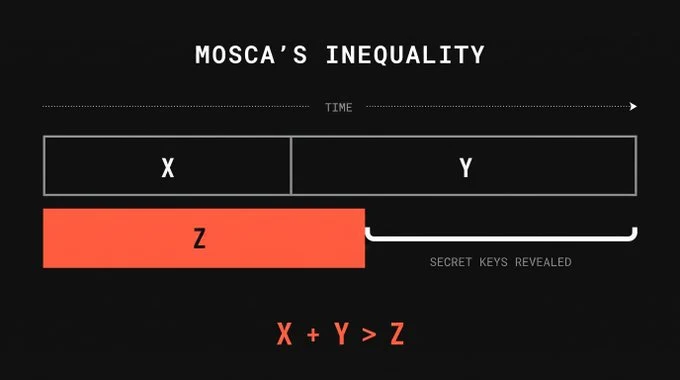
अगर यह जोड़ Z से ज़्यादा हो जाए, तो इकट्ठा की गई जानकारी उसकी सुरक्षा ज़रूरी रहते हुए भी पढ़े जाने लायक बन सकती है। Z अब भी अनिश्चित है।
ब्लॉकचेन साइनिंग की के लिए, माइग्रेशन को मौजूदा फंड की रक्षा तब तक करनी होगी जब तक कोई क्वांटम कंप्यूटर उन्हें खर्च करने के लिए ज़रूरी प्राइवेट की रिकवर न कर सके। एक पहले से उजागर पब्लिक की किसी हमलावर को उसके मालिक के लेनदेन करने का इंतज़ार किए बिना यह गणना करने देती है।
तैयारी का मतलब है कमज़ोर हस्ताक्षरों को पोस्ट-क्वांटम क्रिप्टोग्राफी से बदलना: ऐसे एल्गोरिदम जो क्लासिकल और क्वांटम, दोनों कंप्यूटरों के जाने-पहचाने हमलों को झेलने के लिए डिज़ाइन किए गए हैं। ये एल्गोरिदम पारंपरिक हार्डवेयर पर चलते हैं, इसलिए डेवलपर्स CRQC मौजूद होने से पहले इन्हें लागू कर सकते हैं।
NIST ने 2024 में अपने पहले तीन पोस्ट-क्वांटम स्टैंडर्ड फाइनल किए, जो साझा सीक्रेट्स बनाने और डिजिटल हस्ताक्षर बनाने के तरीके देते हैं। डेवलपर्स को अब भी इन तरीकों को लोगों द्वारा इस्तेमाल होने वाले सिस्टम में एकीकृत करना और टेस्ट करना है।
किसी ब्लॉकचेन पर, इसके लिए पूरे नेटवर्क में बदलाव चाहिए हो सकते हैं। नोड्स को अपडेट किए गए नियम लागू करने होंगे, वॉलेट्स को नए हस्ताक्षर सपोर्ट करने होंगे, और एक्सचेंज व कस्टोडियन को अपनी सेवाएँ अपडेट करनी होंगी। माइग्रेशन डिज़ाइन के हिसाब से, यूज़र्स को मौजूदा फंड नई कीज़ या एड्रेस पर भी शिफ्ट करना पड़ सकता है।
खोई हुई प्राइवेट की से नियंत्रित फंड एक कठिन समस्या बनाते हैं क्योंकि उनके मालिक सामान्य ट्रांसफर को अधिकृत नहीं कर सकते। एक नया हस्ताक्षर तरीका जोड़ना उन फंडों की खुद-ब-खुद रक्षा नहीं करता।
Bitcoin में, सिर्फ निष्क्रियता यह साबित नहीं करती कि कोई प्राइवेट की खो गई है।
किसी ब्लॉकचेन के माइग्रेशन प्लान में यह बताना चाहिए कि मौजूदा फंड की रक्षा कैसे होगी, उन फंडों को शामिल करते हुए जिनके मालिक ट्रांसफर नहीं कर सकते। क्वांटम-रेडीनेस के दावों को आँकते समय, पहले से लागू किए गए बदलावों, यूज़र्स को करने वाले कामों, और उजागर रह सकने वाले फंडों पर ध्यान दें।
अक्सर पूछे जाने वाले सवाल
क्या हार्डवेयर वॉलेट क्वांटम हमले से बचाता है?
हार्डवेयर वॉलेट प्राइवेट की को दूसरे डिवाइसों से अलग रखने में मदद करता है। फिर भी, किसी कमज़ोर हस्ताक्षर योजना के खिलाफ क्वांटम हमला वॉलेट तक पहुँचे बिना उजागर पब्लिक जानकारी से प्राइवेट की निकाल सकता है। सिर्फ डिवाइस उस गणना को नहीं रोक सकता।
क्या “क्रिप्टोग्राफिक रूप से प्रासंगिक” और “क्रिप्टएनालिटिक रूप से प्रासंगिक” क्वांटम कंप्यूटर अलग हैं?
दोनों शब्द क्रिप्टोग्राफी पर क्वांटम हमलों की चर्चाओं में आते हैं। NIST “cryptanalytically relevant quantum computer” इस्तेमाल करता है ऐसी मशीन के लिए जो क्वांटम एल्गोरिदम इस्तेमाल करके ऐसी क्रिप्टोग्राफी तोड़ सके जो क्लासिकल कंप्यूटरों के खिलाफ सुरक्षित रहती है।
CRQC और Q-Day में क्या फ़र्क है?
CRQC एक ऐसा क्वांटम कंप्यूटर है जिसमें क्रिप्टोग्राफिक हमला करने की क्षमता है। Q-Day उस बिंदु को कहते हैं जब यह क्षमता अभी इस्तेमाल हो रही क्रिप्टोग्राफी को तोड़ सकती है। अलग-अलग क्रिप्टोग्राफिक सिस्टम को अलग-अलग हमला संसाधन और समय चाहिए होते हैं, इसलिए वे अलग-अलग समय पर कमज़ोर हो सकते हैं।
क्या पोस्ट-क्वांटम क्रिप्टोग्राफी को क्वांटम कंप्यूटर चाहिए?
नहीं। पोस्ट-क्वांटम क्रिप्टोग्राफी पारंपरिक कंप्यूटरों पर चलती है, जिनमें वॉलेट और ब्लॉकचेन नोड्स का हार्डवेयर भी शामिल है। यह जाने-पहचाने क्वांटम हमलों को झेलने के लिए डिज़ाइन की गई है, इसलिए सिस्टम CRQC मौजूद होने से पहले इसे अपना सकते हैं।