पोस्ट-क्वांटम ब्लॉकचेन ऐसी क्रिप्टोग्राफ़ी का उपयोग करता है जो ज्ञात क्वांटम हमलों का प्रतिरोध करने के लिए डिज़ाइन की गई है।
पोस्ट-क्वांटम क्रिप्टोग्राफ़ी अपनाने के लिए ब्लॉकचेन के लेनदेन मंज़ूर करने के तरीक़े, वॉलेट के keys सँभालने के तरीक़े और नोड्स के आपस में संवाद करने के तरीक़े में बदलाव करने पड़ सकते हैं।
“पोस्ट-क्वांटम” का क्या अर्थ है?
“पोस्ट-क्वांटम” उस भविष्य के लिए डिज़ाइन की गई सुरक्षा को कहते हैं जिसमें क्वांटम कंप्यूटर व्यापक रूप से इस्तेमाल होने वाली public-key क्रिप्टोग्राफ़ी को तोड़ने जितने शक्तिशाली हो जाएँ। इसमें वे तरीक़े शामिल हैं जिनसे क्रिप्टो लेनदेन अधिकृत होते हैं और सुरक्षित इंटरनेट कनेक्शन बनते हैं।
पोस्ट-क्वांटम क्रिप्टोग्राफ़ी, यानी PQC, ऐसी गणितीय समस्याओं का उपयोग करती है जिनके बारे में माना जाता है कि वे पारंपरिक और क्वांटम दोनों कंप्यूटरों के लिए हल करना कठिन बनी रहेंगी। डेवलपर इन एल्गोरिदम को आज साधारण कंप्यूटरों पर इस्तेमाल कर सकते हैं, जिनमें वे डिवाइस भी शामिल हैं जो वॉलेट और ब्लॉकचेन नोड चलाते हैं।
इसलिए “पोस्ट-क्वांटम ब्लॉकचेन” वाक्यांश को संदर्भ की ज़रूरत है। किसी चेन की सुरक्षा समझने के लिए हमें जानना होगा कि उसके कौन-से हिस्से पोस्ट-क्वांटम क्रिप्टोग्राफ़ी इस्तेमाल करते हैं और क्या वह सुरक्षा उन एसेट्स और अकाउंट्स पर लागू होती है जिन्हें लोग पहले से इस्तेमाल करते हैं।
क्रिप्टोग्राफ़ी क्या है, और ब्लॉकचेन इसका उपयोग कैसे करता है?
क्रिप्टोग्राफ़ी गणितीय तरीक़ों से जानकारी की रक्षा करती है और उसकी प्रामाणिकता जाँचती है। ब्लॉकचेन में यह कंप्यूटरों को यह जाँचने में मदद करती है कि किसने लेनदेन अधिकृत किया और दर्ज डेटा बदला है या नहीं।
Digital signature: आपके लेनदेन को अधिकृत करना
जब आप क्रिप्टो भेजते हैं, तो आपका वॉलेट आपकी private key से लेनदेन के लिए एक digital signature बनाता है। उसे जाँचने वाले कंप्यूटर, जिन्हें नोड कहते हैं, आपकी private key जाने बिना, संबंधित public key से उस सिग्नेचर को सत्यापित करते हैं।
सिग्नेचर उन लेनदेन विवरणों की रक्षा करता है जिन्हें वह कवर करता है। सामान्य ट्रांसफ़र में इनमें प्राप्तकर्ता और राशि शामिल होते हैं; इन हस्ताक्षरित विवरणों को बदलने पर सत्यापन विफल हो जाता है।
पर्याप्त सक्षम क्वांटम कंप्यूटर, public key से private key निकालकर, आम तौर पर इस्तेमाल होने वाली signature स्कीमों के लिए ख़तरा बन सकता है। तब हमलावर उस बरामद key से लेनदेन साइन कर सकता है।
Key establishment और एन्क्रिप्शन: कनेक्शनों की सुरक्षा
जब आपका वॉलेट किसी सेवा से एन्क्रिप्टेड कनेक्शन पर जुड़ता है, तो दोनों सिस्टम को आदान-प्रदान किए जाने वाले संदेशों की रक्षा के लिए एक साझा secret चाहिए। Key establishment वह प्रक्रिया है जिससे वे सार्वजनिक नेटवर्क पर वह secret स्थापित करते हैं।
इसके बाद symmetric encryption संदेशों को एन्क्रिप्ट और डिक्रिप्ट करने के लिए साझा secret key का उपयोग करती है। कनेक्शन को दोनों चरण चाहिए: key स्थापित करने का सुरक्षित तरीक़ा और उसे इस्तेमाल करने का सुरक्षित तरीक़ा।
ये तरीक़े सिस्टमों के बीच संचार की रक्षा करते हैं। सार्वजनिक ब्लॉकचेन पर दर्ज लेनदेन आम तौर पर सार्वजनिक रूप से दिखते रहते हैं।
Hashing: डेटा में बदलाव पकड़ना
Hash फ़ंक्शन डेटा को एक निश्चित लंबाई के मान में बदल देता है, जिसे hash कहते हैं। इनपुट में ज़रा-सा भी बदलाव करने पर आम तौर पर नतीजा अलग आता है।
ब्लॉकचेन hash का उपयोग लेनदेन डेटा जाँचने और ब्लॉकों को उनके इतिहास से जोड़ने के लिए करते हैं। अगर कोई दर्ज लेनदेन बदलता है, तो उसका hash भी बदल जाता है, जिससे दूसरे कंप्यूटर स्वीकृत रिकॉर्ड से असंगति पकड़ लेते हैं।
Hashing का उपयोग कुछ पोस्ट-क्वांटम signature स्कीमों के भीतर भी होता है। इसकी भूमिका और ज़रूरी सुरक्षा इस पर निर्भर करती है कि ब्लॉकचेन इसे कैसे इस्तेमाल करता है।
क्वांटम कंप्यूटिंग हर तरीक़े को कैसे प्रभावित करती है?
इन कार्यों पर क्वांटम ख़तरा अलग-अलग है। व्यापक रूप से इस्तेमाल होने वाले public-key सिग्नेचर और key-establishment तरीक़ों को बदलना होगा, जबकि उपयुक्त symmetric encryption और hash फ़ंक्शन इस्तेमाल होते रह सकते हैं।
| क्रिप्टोग्राफ़िक कार्य | यह क्या करता है | आम उदाहरण | पोस्ट-क्वांटम तैयारी में क्या शामिल है |
|---|---|---|---|
| Digital signature | यह क्या करता हैलेनदेन और अन्य हस्ताक्षरित संदेशों की अनुमति सत्यापित करता है | आम उदाहरणECDSA, Ed25519 | पोस्ट-क्वांटम तैयारी में क्या शामिल हैअसुरक्षित signature स्कीमों को बदलना और ब्लॉकचेन के पूरे सॉफ़्टवेयर में नई keys को सपोर्ट करना |
| Key establishment | यह क्या करता हैसुरक्षित संचार के लिए साझा secret स्थापित करता है | आम उदाहरणElliptic-curve Diffie–Hellman | पोस्ट-क्वांटम तैयारी में क्या शामिल हैउपयुक्त संचार प्रोटोकॉल के भीतर ML-KEM जैसी पोस्ट-क्वांटम पद्धति अपनाना |
| Symmetric encryption | यह क्या करता हैसाझा secret key से संदेश एन्क्रिप्ट करता है | आम उदाहरणAES | पोस्ट-क्वांटम तैयारी में क्या शामिल हैउपयुक्त key आकार इस्तेमाल करना और यह सुनिश्चित करना कि उस key को स्थापित करने की पद्धति भी सुरक्षित हो |
| Hashing | यह क्या करता हैडेटा में बदलाव पकड़ने और ब्लॉकचेन रिकॉर्ड सत्यापित करने में मदद करता है | आम उदाहरणSHA-256, SHA-384 | पोस्ट-क्वांटम तैयारी में क्या शामिल हैHash फ़ंक्शन, उसकी आउटपुट लंबाई और हर उपयोग की सुरक्षा आवश्यकताओं की समीक्षा करना |
Google के 2026 शोध ने क्या बदला?
मार्च 2026 में Google Quantum AI ने एक शोध प्रकाशित किया, जो सुझाता है कि भविष्य का क्वांटम कंप्यूटर Bitcoin में इस्तेमाल होने वाली elliptic-curve cryptography पर, पहले के अनुमानों से कम संसाधनों में हमला कर सकता है।
शोधकर्ताओं ने कंप्यूटर के हार्डवेयर और त्रुटि दरों के बारे में विशिष्ट धारणाओं के तहत गणना की कि हमले के लिए क्या चाहिए होगा। उनके circuit डिज़ाइनों ने अनुमानित काम घटा दिया।
क्वांटम circuit क्या है?
क्वांटम circuit उन ऑपरेशनों का क्रम है जिन्हें क्वांटम कंप्यूटर कोई गणना पूरी करने के लिए करता है। शोधकर्ता उस क्रम को नए सिरे से डिज़ाइन करके ज़रूरी क्वांटम बिट्स (क्यूबिट) या ऑपरेशनों की संख्या घटा सकते हैं।
अध्ययन ने ऐसी मशीन का मॉडल बनाया जिसे अभी बनाया जाना बाक़ी है। बेहतर हमला-तरीक़े ब्लॉकचेन के असुरक्षित क्रिप्टोग्राफ़ी बदलने का काम पूरा करने से पहले ही हार्डवेयर की ज़रूरतें घटा सकते हैं, जो डेवलपरों को जल्दी तैयारी शुरू करने की एक और वजह देता है।
ब्लॉकचेन किन प्रकार की पोस्ट-क्वांटम क्रिप्टोग्राफ़ी का उपयोग कर सकते हैं?
असुरक्षित सिग्नेचर बदलने और कनेक्शन सुरक्षित करने के लिए ब्लॉकचेन डेवलपरों के पास कई विकल्प हैं। ये विकल्प अलग-अलग गणितीय समस्याओं का उपयोग करते हैं, जिनके बारे में माना जाता है कि वे ज्ञात क्वांटम हमलों का प्रतिरोध करती हैं।
अमेरिकी National Institute of Standards and Technology, यानी NIST, सार्वजनिक समीक्षा प्रक्रिया से इन एल्गोरिदम का मूल्यांकन करता है और ऐसे मानक प्रकाशित करता है जो बताते हैं कि चुने गए एल्गोरिदम को कैसे काम करना चाहिए। अगस्त 2024 में उसने तीन को अंतिम रूप दिया: digital signature के लिए ML-DSA और SLH-DSA, और साझा secret स्थापित करने के लिए ML-KEM।
ये मानक पोस्ट-क्वांटम क्रिप्टोग्राफ़ी के दो दृष्टिकोणों का प्रतिनिधित्व करते हैं: lattice-आधारित और hash-आधारित। तीसरा दृष्टिकोण, code-आधारित क्रिप्टोग्राफ़ी, भी मानकीकरण की प्रक्रिया में आगे बढ़ रहा है।
Lattice-आधारित क्रिप्टोग्राफ़ी: सिग्नेचर और सुरक्षित कनेक्शन
Lattice-आधारित क्रिप्टोग्राफ़ी कई आयामों में बिंदुओं की नियमित व्यवस्थाओं से जुड़ी गणितीय समस्याओं का उपयोग करती है। एल्गोरिदम secret key रखने वाले को संदेश साइन करने या साझा secret स्थापित करने देते हैं, जबकि हमलावर के लिए सार्वजनिक जानकारी से वह key निकालना कठिन बना देते हैं।
दो मानकीकृत एल्गोरिदम अलग-अलग उद्देश्यों के लिए इस दृष्टिकोण का उपयोग करते हैं।
ML-DSA digital signature बनाता है। ब्लॉकचेन इसका उपयोग लेनदेन अधिकृत करने या नोड्स के संदेश प्रमाणित करने के लिए कर सकता है। Dilithium से विकसित ML-DSA FIPS 204 में निर्दिष्ट है।
ML-KEM दो सिस्टमों के बीच साझा secret स्थापित करता है। फिर उस secret से उनके संचार को एन्क्रिप्ट करने वाली keys निकाली जा सकती हैं। ब्लॉकचेन के लिए यह नोड्स के बीच सुरक्षित कनेक्शन बनाने का हिस्सा हो सकता है। Kyber से विकसित ML-KEM FIPS 203 में निर्दिष्ट है।
FIPS का क्या अर्थ है?
FIPS का मतलब Federal Information Processing Standards है। हर क्रमांकित दस्तावेज़ एक मानक निर्दिष्ट करता है। उदाहरण के लिए, FIPS 204 ML-DSA सिग्नेचर एल्गोरिदम और उसकी अनुमत सेटिंग्स को परिभाषित करता है।
Hash-आधारित क्रिप्टोग्राफ़ी: सिग्नेचर का एक और दृष्टिकोण
Hash-आधारित क्रिप्टोग्राफ़ी hash फ़ंक्शनों से digital signature बनाती है। ब्लॉकचेन डेटा में बदलाव पकड़ने में मदद करने वाला वही गणितीय औज़ार signature स्कीम के भीतर भी इस्तेमाल हो सकता है।
SLH-DSA, जो SPHINCS+ से विकसित हुआ है, FIPS 205 के रूप में प्रकाशित hash-आधारित signature मानक है। इसकी सुरक्षा hash फ़ंक्शनों के गुणों पर निर्भर है, जो ML-DSA द्वारा इस्तेमाल की गई lattice समस्याओं का विकल्प देती है।
चुनाव में व्यावहारिक समझौते हैं। SLH-DSA आम तौर पर बड़े सिग्नेचर बनाता है और ML-DSA की तुलना में साइन करने में अधिक समय लेता है। इससे यह बार-बार होने वाले लेनदेन के लिए कम उपयुक्त हो सकता है, जबकि सॉफ़्टवेयर अपडेट साइन करने जैसे अनुप्रयोगों के लिए उपयोगी बना रहता है, जहाँ साइन करने की गति कम मायने रख सकती है।
अतिरिक्त पठन: Next steps in preparing for post-quantum cryptography।
Code-आधारित क्रिप्टोग्राफ़ी: secret स्थापित करने का एक विकल्प
Error-correcting codes कंप्यूटरों को डेटा बिगड़ जाने पर जानकारी बहाल करने में मदद करते हैं। Code-आधारित क्रिप्टोग्राफ़ी संबंधित गणितीय समस्याओं का उपयोग करती है, जिनमें गुप्त ज्ञान के बिना मूल जानकारी वापस पाना कठिन होता है।
HQC साझा secret स्थापित करने के लिए इस दृष्टिकोण का उपयोग करता है। NIST ने इसे ML-KEM के विकल्प के रूप में मानकीकरण के लिए चुना, क्योंकि यह अलग गणित पर निर्भर है। दोनों दृष्टिकोण होने से सुरक्षा-धारणाओं के किसी एक समूह पर निर्भरता घटती है। NIST की चयन घोषणा इस तर्क को समझाती है।
HQC का मानक NIST के वर्तमान रजिस्टर में अभी आना बाक़ी है, इसलिए इसे ऊपर के अंतिम मानकों से अलग समझना चाहिए।
| एल्गोरिदम | गणितीय दृष्टिकोण | इसका उपयोग किसलिए होता है | मानकीकरण की स्थिति |
|---|---|---|---|
| ML-DSA | गणितीय दृष्टिकोणLattice-आधारित | इसका उपयोग किसलिए होता हैDigital signature, जहाँ सपोर्ट हो वहाँ ब्लॉकचेन लेनदेन साइन करना भी | मानकीकरण की स्थितिअंतिम मानक: FIPS 204 |
| ML-KEM | गणितीय दृष्टिकोणLattice-आधारित | इसका उपयोग किसलिए होता हैसुरक्षित कनेक्शनों के लिए साझा secret स्थापित करना | मानकीकरण की स्थितिअंतिम मानक: FIPS 203 |
| SLH-DSA | गणितीय दृष्टिकोणHash-आधारित | इसका उपयोग किसलिए होता हैDigital signature, आकार और प्रदर्शन के अलग समझौतों के साथ | मानकीकरण की स्थितिअंतिम मानक: FIPS 205 |
| HQC | गणितीय दृष्टिकोणCode-आधारित | इसका उपयोग किसलिए होता हैML-KEM से अलग सुरक्षा-धारणाओं के साथ साझा secret स्थापित करना | मानकीकरण की स्थितिमानकीकरण के लिए चयनित; मानक आना बाक़ी |
चुनाव इस पर निर्भर है कि उपयोगकर्ता और नोड कितनी बार संदेश साइन करते हैं, नोड्स को उन्हें कितनी जल्दी सत्यापित करना होता है, और नेटवर्क कितना डेटा भेज व जमा कर सकता है। इन आवश्यकताओं से keys और सिग्नेचर के आकार निर्णय का महत्वपूर्ण हिस्सा बन जाते हैं।
पोस्ट-क्वांटम सिग्नेचर की स्केलिंग चुनौती
कई पोस्ट-क्वांटम signature स्कीमें उन elliptic-curve स्कीमों से काफ़ी ज़्यादा डेटा बनाती हैं जिन्हें ब्लॉकचेन आम तौर पर इस्तेमाल करते हैं।
उदाहरण के लिए, ML-DSA-87 4,627-बाइट का सिग्नेचर बनाता है, यानी लगभग 4.6 किलोबाइट। इसकी public key 2,592 बाइट की और होती है, हालाँकि वह key हर लेनदेन के साथ जाती है या नहीं, यह ब्लॉकचेन के डिज़ाइन पर निर्भर करता है।
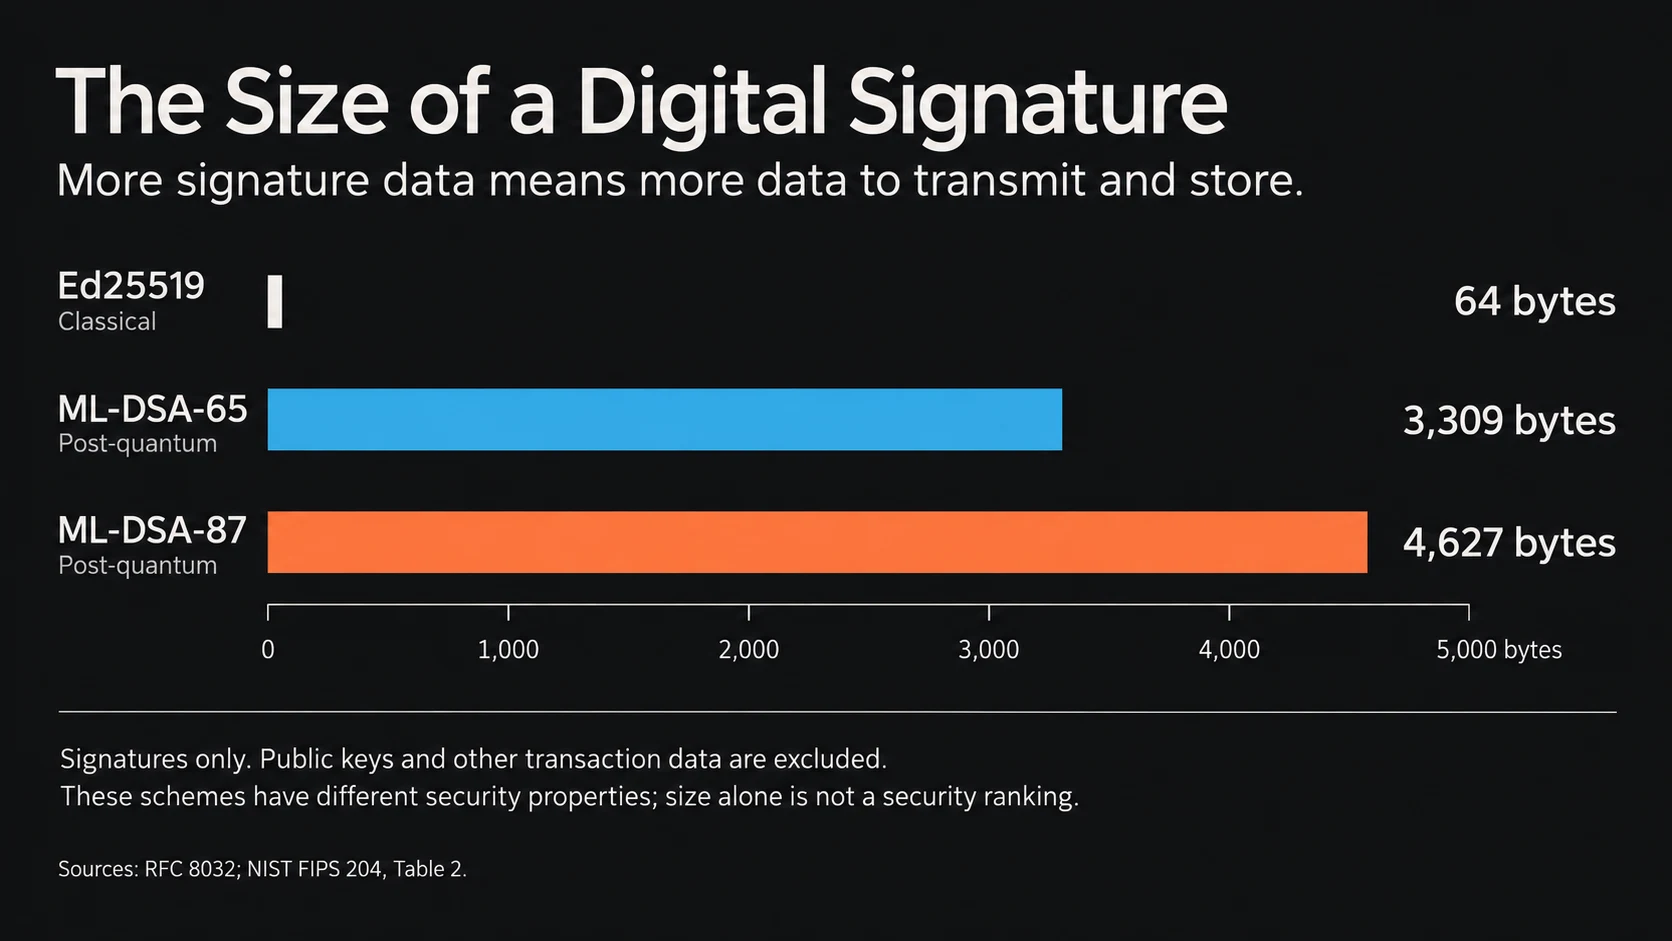
हज़ारों लेनदेन में, यह अतिरिक्त डेटा बैंडविड्थ और स्टोरेज की ज़रूरतें बढ़ा सकता है। अगर चेन ब्लॉक-आकार की वही सीमा रखती है, तो बड़े लेनदेन कम ट्रांसफ़र के लिए जगह छोड़ सकते हैं। जहाँ चेन लेनदेन के आकार के अनुसार शुल्क लेती है, वहाँ फ़ीस भी बढ़ सकती है।
मौजूदा ब्लॉकचेन को इन बदलावों को उन नियमों और सॉफ़्टवेयर के भीतर समायोजित करना पड़ता है जो मूल रूप से छोटे सिग्नेचर के लिए बने थे। डेवलपरों को लेनदेन-आकार की सीमाएँ, फ़ीस की गणना, और सिग्नेचर भेजने व जमा करने के तरीक़े बदलने पड़ सकते हैं।
इस अतिरिक्त बोझ को घटाने के लिए डेवलपर proof-आधारित signature aggregation की खोज कर रहे हैं। कंप्यूटर कई सिग्नेचर जाँचता है और एक क्रिप्टोग्राफ़िक proof बनाता है कि वे संबंधित लेनदेन और public keys के लिए वैध हैं। जहाँ प्रोटोकॉल इस दृष्टिकोण को सपोर्ट करता है, वहाँ ब्लॉक हर अलग सिग्नेचर के बजाय proof और संक्षिप्त संदर्भ रख सकता है। लेनदेन ख़ुद फिर भी दर्ज करने होते हैं।
Ethereum का ड्राफ़्ट EIP-8288 STARK proofs का उपयोग करके यह दृष्टिकोण प्रस्तावित करता है; STARK proof एक प्रकार का क्रिप्टोग्राफ़िक proof है जो कई गणनाओं को एक साथ सत्यापित कर सकता है। यह भविष्य के अपग्रेड के लिए एक प्रस्ताव है। Aggregation जगह बचाएगा या नहीं, यह proof सिस्टम और जोड़े गए सिग्नेचरों की संख्या पर निर्भर करता है।
मूल सिग्नेचर फिर भी बनाने और प्रोसेस करने पड़ते हैं, और proof तैयार करने में अतिरिक्त गणना लगती है। इसलिए डेवलपरों को स्टोरेज की बचत को प्रोसेसिंग समय और हार्डवेयर आवश्यकताओं के साथ परखना होता है। Proof सिस्टम को भी क्वांटम हमलों के प्रतिरोध के लिए जाँचना होगा।
ब्लॉकचेन में क्या बदलना होगा?
डेवलपरों को पहले पहचानना होता है कि ब्लॉकचेन और उसका सहायक सॉफ़्टवेयर कहाँ असुरक्षित क्रिप्टोग्राफ़ी इस्तेमाल करते हैं। दायरा नेटवर्क के डिज़ाइन पर निर्भर है, लेकिन कई क्षेत्रों पर ध्यान चाहिए।
लेनदेन के नियम और वॉलेट
ब्लॉकचेन को नए सिग्नेचर पहचानने होंगे और तय करना होगा कि नोड्स उन्हें कैसे सत्यापित करें। आपके वॉलेट को भी संबंधित keys बनानी, जमा करनी और बैकअप करनी होंगी। अगर ब्लॉकचेन उसका सिग्नेचर स्वीकार नहीं करता, तो अकेले वॉलेट अपडेट करने से लेनदेन सुरक्षित नहीं हो सकता।
ब्लॉकों पर सहमति के लिए इस्तेमाल होने वाले सिग्नेचर
कुछ नेटवर्क में validators को यह तय करते समय संदेश साइन करने होते हैं कि कौन-से ब्लॉक स्वीकार करें। ये सिग्नेचर नेटवर्क की सहमति की प्रक्रिया, यानी consensus, की रक्षा करते हैं। जहाँ वे असुरक्षित क्रिप्टोग्राफ़ी इस्तेमाल करते हैं, उन्हें अपना अलग बदलाव चाहिए, उन सिग्नेचर से अलग जो उपयोगकर्ता फ़ंड भेजते समय बनाते हैं।
सुरक्षित कनेक्शन
नोड्स और सेवाएँ एक-दूसरे को प्रमाणित करने और एन्क्रिप्टेड कनेक्शन बनाने के लिए public-key क्रिप्टोग्राफ़ी इस्तेमाल कर सकते हैं। जहाँ भी वे क्वांटम-असुरक्षित एल्गोरिदम पर निर्भर हैं, उन संचार प्रोटोकॉलों की समीक्षा ज़रूरी है।
Proofs और अन्य क्रिप्टोग्राफ़िक जाँच
कुछ ब्लॉकचेन लेनदेन के बैच सत्यापित करने या निजी जानकारी की रक्षा के लिए proofs का उपयोग करते हैं। इसमें ZK-rollups शामिल हैं, जो layer 2 नेटवर्क हैं और लेनदेन प्रोसेस करके उनकी शुद्धता के proofs बेस ब्लॉकचेन को जमा करते हैं। भले उपयोगकर्ता पोस्ट-क्वांटम सिग्नेचर अपना लें, उनके proof सिस्टमों का अलग क्वांटम-सुरक्षा मूल्यांकन ज़रूरी है।
कुछ अन्य cryptographic commitments का उपयोग करते हैं, जो किसी सिस्टम को ऐसा मान प्रकाशित करने देते हैं जो उसे किसी ख़ास डेटा से बाँध देता है, और बाद में साबित करने देते हैं कि डेटा मेल खाता है।
हर निर्माण को अपना मूल्यांकन चाहिए। Ethereum का पोस्ट-क्वांटम roadmap दिखाता है कि अकाउंट सिग्नेचर, validator सिग्नेचर और डेटा से जुड़ी क्रिप्टोग्राफ़ी पर अलग-अलग काम क्यों ज़रूरी है।
एप्लिकेशन और सहायक सेवाएँ
एक्सचेंज, ब्रिज, कस्टोडियन और एप्लिकेशन को जहाँ भी वे निर्भर हैं, नए लेनदेन और key फ़ॉर्मेट पहचानने होंगे। वरना उपयोगकर्ता के पास संगत वॉलेट होने पर भी वह फ़ंड जमा नहीं कर पाएगा या किसी सेवा से इंटरैक्ट नहीं कर पाएगा।
Stablecoin जारीकर्ताओं को भी उन keys और अनुमतियों की समीक्षा करनी होगी जिनसे टोकन बनते हैं, रिडेम्प्शन के दौरान burn अधिकृत होते हैं और टोकन कॉन्ट्रैक्ट प्रबंधित होते हैं। जहाँ ये नियंत्रण असुरक्षित सिग्नेचर पर टिके हैं, उन्हें अपनी माइग्रेशन योजना चाहिए।
मौजूदा फ़ंड और अनुमतियाँ
उपयोगकर्ताओं को फ़ंड हिलाने या उन keys को बदलने की ज़रूरत पड़ सकती है जो अकाउंट और स्मार्ट कॉन्ट्रैक्ट नियंत्रित करती हैं। माइग्रेशन योजना को बताना होगा कि वे वह बदलाव सुरक्षित रूप से कैसे अधिकृत कर सकते हैं और पुरानी सुरक्षा के तहत बचे एसेट्स का क्या होता है।
Genesis से पोस्ट-क्वांटम बनाम मौजूदा ब्लॉकचेन में बाद में जोड़ना
ब्लॉकचेन के पहले ब्लॉक को genesis block कहते हैं। जो नेटवर्क genesis से ही पोस्ट-क्वांटम क्रिप्टोग्राफ़ी इस्तेमाल करने के लिए डिज़ाइन हुआ है, वह उपयोगकर्ताओं के उस पर एसेट्स हासिल करने से पहले संगत लेनदेन नियम, वॉलेट और नोड सॉफ़्टवेयर ला सकता है। इससे पुरानी signing keys से शुरुआती माइग्रेशन से बचा जा सकता है, हालाँकि implementation को फिर भी सुरक्षा परीक्षण चाहिए और भविष्य में अपग्रेड लग सकते हैं।
मौजूदा ब्लॉकचेन को नई क्रिप्टोग्राफ़ी तब लानी होती है जब लोग नेटवर्क का उपयोग जारी रखे होते हैं। अगर आपके पास पहले से फ़ंड हैं, तो अपग्रेड को उन तक आपकी पहुँच बनाए रखनी होगी और नई सुरक्षा अपनाने का सुरक्षित तरीक़ा देना होगा।
Bitcoin: सिक्के कौन हिलाएगा?
Bitcoin के माइग्रेशन के सवाल signature एल्गोरिदम चुनने से आगे जाते हैं। प्रतिभागियों को यह भी तय करना होगा कि नए खर्च-नियम कैसे अपनाए जाएँ, holders अपने फ़ंड कैसे हिलाएँ, और क्या पुराने खर्च-तरीक़े अनिश्चित काल तक उपलब्ध रहें।
निष्क्रिय सिक्के इन फ़ैसलों को मुश्किल बनाते हैं। सालों से निष्क्रिय पता भविष्य के लिए बचत करने वाले किसी व्यक्ति का हो सकता है, किसी ऐसे का जिसने अपनी keys खो दीं, या किसी ऐसे का जिसकी मृत्यु हो चुकी है। केवल निष्क्रियता से यह तय नहीं हो सकता कि कौन-सी व्याख्या सही है।
असुरक्षित खर्च-तरीक़े उपलब्ध छोड़ने पर पर्याप्त सक्षम क्वांटम हमलावर उजागर public keys से सुरक्षित फ़ंड ले सकता है। उन तरीक़ों पर पाबंदी लगाने से वैध मालिक भी तब तक खर्च नहीं कर पाएँगे जब तक वे नई recovery आवश्यकताएँ पूरी न करें। ड्राफ़्ट BIP-361 माइग्रेशन प्रक्रिया और पुराने सिग्नेचर पर पाबंदियों का प्रस्ताव रखता है, लेकिन वह अभी ड्राफ़्ट है और अपनाया नहीं गया है।
डेवलपर सॉफ़्टवेयर बदलाव प्रस्तावित कर सकते हैं। वे पूरे नेटवर्क की ओर से यह तय नहीं कर सकते कि सबको कौन-से स्वामित्व और recovery नियम स्वीकार करने होंगे।
अतिरिक्त पठन: Bitcoin के पोस्ट-क्वांटम माइग्रेशन पर Dr. Shai Wyborski
Ethereum: पूरे नेटवर्क में बदलावों का समन्वय
Ethereum को भी वॉलेट सिग्नेचर से आगे बदलाव चाहिए। उसका पोस्ट-क्वांटम roadmap उपयोगकर्ता अकाउंट, validator सिग्नेचर और ब्लॉकचेन डेटा जाँचने वाले क्रिप्टोग्राफ़िक सिस्टम को संबोधित करता है।
Account abstraction अकाउंट को यह परिभाषित करने देता है कि लेनदेन कैसे मंज़ूर हों। यह लचीलापन वैकल्पिक signature तरीक़ों को सपोर्ट कर सकता है, जहाँ लागू हो वहाँ पोस्ट-क्वांटम सिग्नेचर भी।
Quantus में हम पोस्ट-क्वांटम क्रिप्टोग्राफ़ी कैसे इस्तेमाल करते हैं
Quantus genesis से ही पोस्ट-क्वांटम क्रिप्टोग्राफ़ी के साथ लॉन्च हुआ। डिज़ाइन में लेनदेन साइनिंग, वॉलेट keys और नोड्स के बीच कनेक्शन शामिल हैं, और निजी ट्रांसफ़र व स्केलिंग के लिए एक अलग proof सिस्टम है।
| हमारे आर्किटेक्चर का हिस्सा | यह क्या करता है | हम क्या इस्तेमाल करते हैं |
|---|---|---|
| लेनदेन सिग्नेचर | यह क्या करता हैनोड्स को उन ट्रांसफ़र के लिए आपकी अनुमति सत्यापित करने देता है जिनके भेजने वाले, प्राप्तकर्ता और राशि सार्वजनिक रूप से दिखते हैं। | हम क्या इस्तेमाल करते हैंडिफ़ॉल्ट रूप से ML-DSA-65, ML-DSA-87 भी सपोर्टेड |
| वॉलेट keys | यह क्या करता हैएक ही recovery seed से पोस्ट-क्वांटम अकाउंट keys और निजी-ट्रांसफ़र secrets बनाता है। | हम क्या इस्तेमाल करते हैंHD-Lattice key derivation |
| नोड कनेक्शन | यह क्या करता हैनोड्स को एक-दूसरे की पहचान प्रमाणित करने और एन्क्रिप्टेड संचार के लिए साझा secrets स्थापित करने देता है। | हम क्या इस्तेमाल करते हैंML-DSA-87 और ML-KEM-768 |
| निजी ट्रांसफ़र और स्केलिंग | यह क्या करता हैनिजी ट्रांसफ़र अधिकृत करता है और प्रति ट्रांसफ़र दर्ज डेटा घटाने के लिए उनके proofs को जोड़ता है। | हम क्या इस्तेमाल करते हैंPlonky2-आधारित recursive proofs के साथ Wormhole |
| Consensus | यह क्या करता हैमाइनरों को ब्लॉक बनाने की होड़ करने देता है, जबकि नोड्स सबसे ज़्यादा संचित कार्य वाली वैध चेन चुनते हैं। | हम क्या इस्तेमाल करते हैंPoseidon2 के साथ Proof of Work |
White paper आर्किटेक्चर और उसकी सुरक्षा-धारणाओं को समझाता है। Poseidon2 एक hash फ़ंक्शन है जिसे क्रिप्टोग्राफ़िक proofs के भीतर कुशल उपयोग के लिए चुना गया।
Wormhole की प्राइवेसी सुरक्षा जमा और उसके गंतव्य के बीच की कड़ी से संबंधित है। राशियाँ और निकासी के पते सार्वजनिक रहते हैं, और समय या राशि के पैटर्न पर्यवेक्षकों को कड़ियाँ भाँपने में मदद कर सकते हैं। Wormhole दस्तावेज़ीकरण इन सीमाओं को समझाता है।
पोस्ट-क्वांटम ब्लॉकचेन विकास कहाँ तक पहुँचा है
जिस चेन ने पोस्ट-क्वांटम खर्च-विकल्प अभी तैनात नहीं किया है, उसके holders के लिए अभी कोई सीधा माइग्रेशन क़दम उपलब्ध न हो सकता है। प्रगति इस पर निर्भर है कि नेटवर्क वह विकल्प लाए और उसके उपयोग को सपोर्ट करे।
शोध, तैनात सपोर्ट और पूरा हो चुका माइग्रेशन अलग-अलग चरण हैं। Roadmap इच्छित सुरक्षा का वर्णन करता है। फ़ंड की मौजूदा सुरक्षा समझने के लिए उन नियमों और क्रिप्टोग्राफ़ी को देखना होता है जो नेटवर्क वास्तव में इस्तेमाल करता है। Roadmap और तैनात सुरक्षा के बीच की यह दूरी ही Q-Day से पहले माइग्रेशन शुरू होने की वजह है।
अक्सर पूछे जाने वाले प्रश्न
क्या पोस्ट-क्वांटम ब्लॉकचेन को क्वांटम कंप्यूटर चाहिए?
पोस्ट-क्वांटम क्रिप्टोग्राफ़ी पारंपरिक कंप्यूटरों पर चलती है। डेवलपर इसे क्रिप्टोग्राफ़िक रूप से प्रासंगिक क्वांटम कंप्यूटर के अस्तित्व में आने से पहले भी इस्तेमाल कर सकते हैं।
क्या ब्लॉकचेन अपनी signature स्कीम बदलकर पोस्ट-क्वांटम बन सकता है?
सिग्नेचर में बदलाव लेनदेन की अनुमति को कवर करता है। वॉलेट, नोड संचार, एप्लिकेशन, सहायक सेवाएँ और मौजूदा एसेट्स अब भी पुरानी क्रिप्टोग्राफ़ी और key फ़ॉर्मेट पर निर्भर रह सकते हैं।
क्या पोस्ट-क्वांटम वॉलेट मौजूदा ब्लॉकचेन को क्वांटम-सुरक्षित बना देता है?
नहीं। वॉलेट अकेले अंतर्निहित ब्लॉकचेन को क्वांटम-सुरक्षित नहीं बना सकता। ब्लॉकचेन को नई क्रिप्टोग्राफ़ी स्वीकार करनी होगी, और जुड़ी सभी सेवाओं को उससे बने लेनदेन सपोर्ट करने होंगे।
पोस्ट-क्वांटम ब्लॉकचेन और क्वांटम ब्लॉकचेन में क्या अंतर है?
पोस्ट-क्वांटम ब्लॉकचेन भविष्य के क्वांटम हमलों का प्रतिरोध करने के लिए डिज़ाइन की गई क्रिप्टोग्राफ़ी का उपयोग करता है और पारंपरिक हार्डवेयर पर चलता है। क्वांटम ब्लॉकचेन आम तौर पर उन प्रायोगिक प्रस्तावों को कहते हैं जो ब्लॉकचेन सिस्टम के भीतर क्वांटम हार्डवेयर या क्वांटम संचार का उपयोग करते हैं।