Q-Day वह बिंदु है जब एक पर्याप्त सक्षम क्वांटम कंप्यूटर वास्तविक सिस्टम की रक्षा करने वाली पब्लिक-की क्रिप्टोग्राफी को इतनी तेज़ी से तोड़ सकता है कि जाली लेनदेन या उजागर डेटा जैसी सुरक्षा विफलताएँ हो जाएँ।
RSA और इलिप्टिक-कर्व क्रिप्टोग्राफी का इस्तेमाल की-एक्सचेंज और डिजिटल हस्ताक्षरों के लिए व्यापक रूप से किया जाता है।
ब्लॉकचेन के लिए, जोखिम क्वांटम क्षमता, पब्लिक-की एक्सपोज़र और माइग्रेशन पर निर्भर करता है। नीचे दिया गया फ्रेमवर्क बताता है कि ये स्थितियाँ मिलकर एक व्यावहारिक हमले में कैसे बदलती हैं।
Q-Day कब होगा?
कोई भी Q-Day के लिए भरोसेमंद तारीख नहीं दे सकता। शोधकर्ताओं को अभी भी क्वांटम हार्डवेयर, एरर करेक्शन और बड़े पैमाने की कम्प्यूटेशन में कठिन समस्याएँ सुलझानी हैं।
विशेषज्ञों के अनुमान इसी अनिश्चितता को दर्शाते हैं। Global Risk Institute के 2025 सर्वे में पाया गया कि एक क्रिप्टोग्राफिक रूप से प्रासंगिक क्वांटम कंप्यूटर (CRQC) दस साल में काफी संभव है और पंद्रह साल में संभावित है। ये संभावना सीमाएँ किसी खास साल के बिना 2030 के दशक की ओर इशारा करती हैं।
Google ने अपने पोस्ट-क्वांटम क्रिप्टोग्राफी माइग्रेशन को पूरा करने के लिए 2029 का लक्ष्य घोषित किया। इसने यह भविष्यवाणी नहीं की कि CRQC कब आएगा। यह लक्ष्य माइग्रेशन के लिए ज़रूरी समय और इस संभावना को दर्शाता है कि क्रिप्टएनालिटिक प्रगति पहले के संसाधन अनुमानों को कम कर सकती है। Google ने मार्च 2026 में माइग्रेशन टाइमलाइन घोषित की।
लंबे समय तक गोपनीय रहने वाले डेटा को Q-Day से पहले सुरक्षा की ज़रूरत है।
हार्वेस्ट-नाउ, डिक्रिप्ट-लेटर हमले में, एक हमलावर आज एन्क्रिप्टेड जानकारी इकट्ठा करता है और उसे तब तक स्टोर रखता है जब तक भविष्य का कोई क्वांटम कंप्यूटर उसे डिक्रिप्ट न कर सके। जिस डेटा को कई सालों तक गोपनीय रहना ज़रूरी है, वह इस रणनीति से पहले से ही खतरे में है।
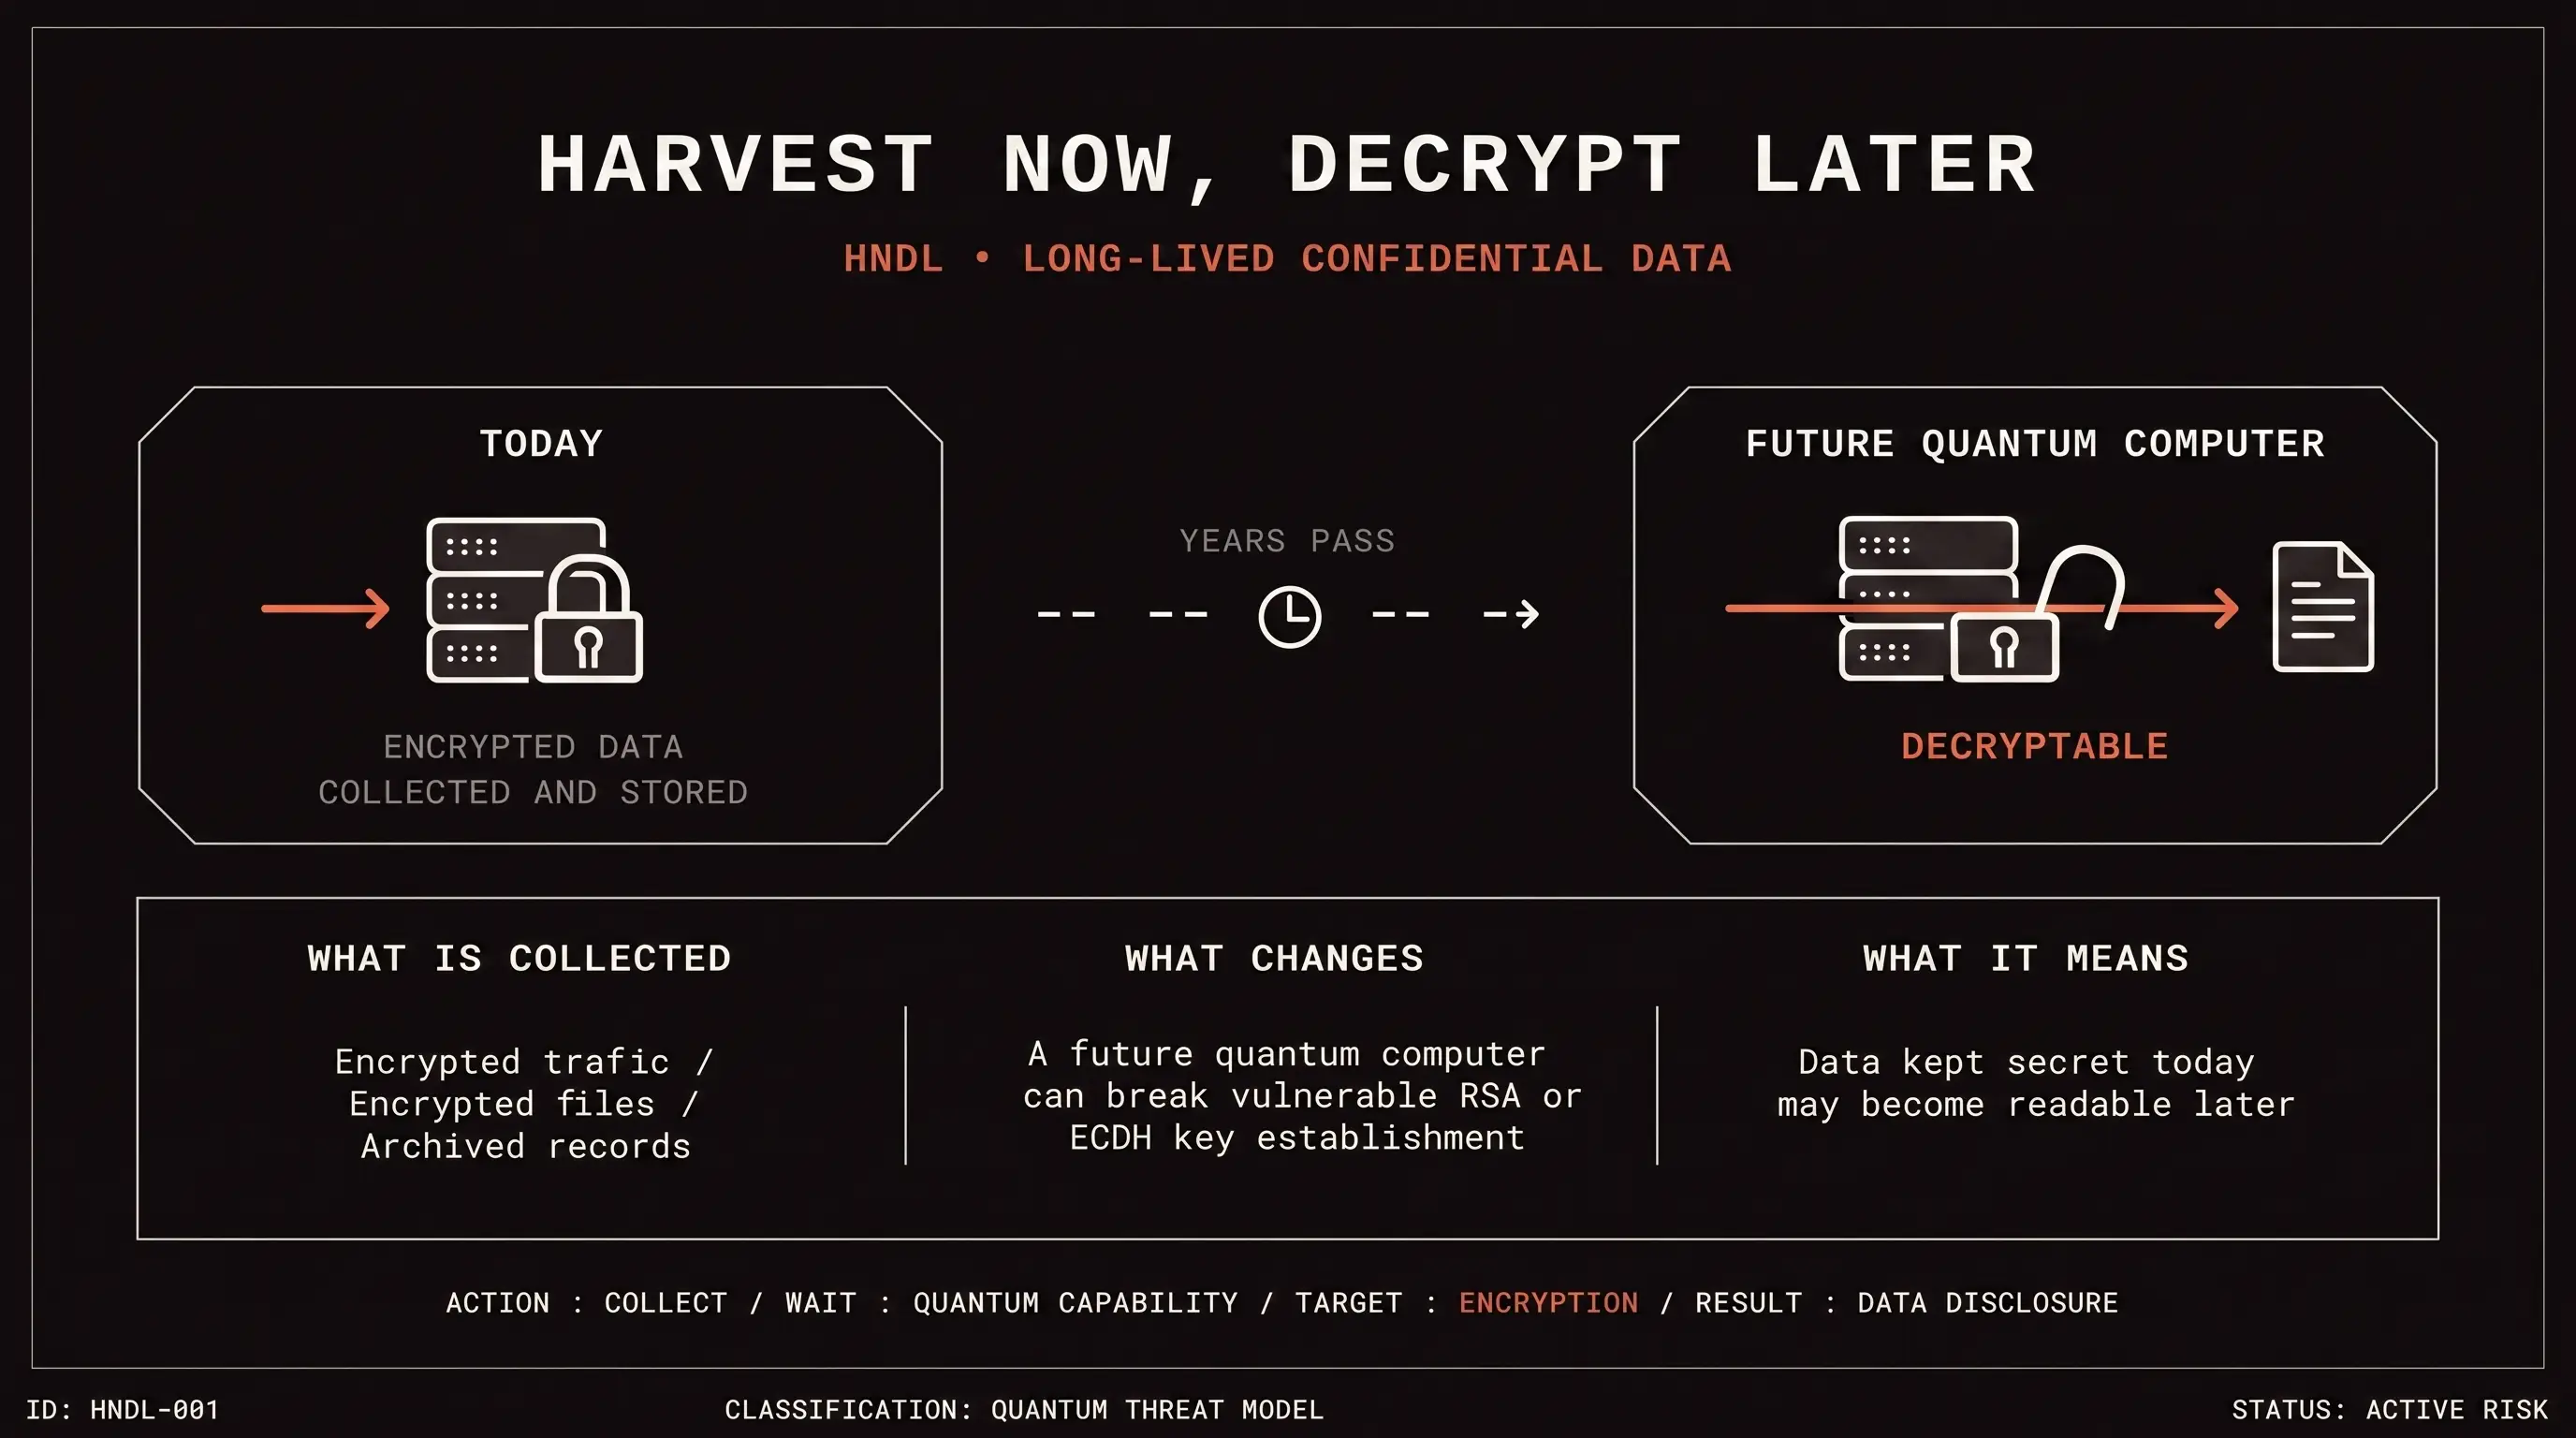
हार्वेस्ट-नाउ, डिक्रिप्ट-लेटर सबसे सीधे एन्क्रिप्टेड डेटा पर लागू होता है। कुछ सार्वजनिक ब्लॉकचेन एक संबंधित जोखिम का सामना करती हैं: ऑनचेन उजागर पब्लिक की भविष्य के हमले के लिए उपलब्ध रहती हैं, भले ही प्राइवेट की निकालने के लिए अब भी CRQC चाहिए।
Q-Day के लिए क्रिप्टोग्राफिक रूप से प्रासंगिक क्वांटम कंप्यूटर ज़रूरी है
एक क्रिप्टोग्राफिक रूप से प्रासंगिक क्वांटम कंप्यूटर, या CRQC, ऐसा क्वांटम कंप्यूटर है जो वास्तविक सिस्टम में इस्तेमाल होने वाली क्रिप्टोग्राफी को तोड़ने के लिए पर्याप्त शक्तिशाली और भरोसेमंद हो।
शोधकर्ता इस क्षमता को कई मापदंडों से आँकते हैं। इनमें भरोसेमंद लॉजिकल क्यूबिट्स की संख्या, एरर-करेक्शन ओवरहेड, आवश्यक क्वांटम ऑपरेशनों की संख्या, और हमला पूरा करने के लिए उपलब्ध समय शामिल है।
आज के क्वांटम प्रोसेसर सावधानी से चुने गए प्रयोगों में क्लासिकल कंप्यूटरों से बेहतर प्रदर्शन कर सकते हैं। फिर भी उनमें Shor’s algorithm का उपयोग करके किसी ब्लॉकचेन प्राइवेट की को निकालने के लिए ज़रूरी स्केल और फॉल्ट-टॉलरेंस की कमी है।
Google के 2026 के पेपर में secp256k1 पर ECDLP-256 हल करने के लिए भविष्य के सुपरकंडक्टिंग CRQC को चाहिए होने वाले संसाधनों का अनुमान लगाया गया है — यही वह इलिप्टिक कर्व है जिसे Bitcoin और कई अन्य चेन इस्तेमाल करती हैं। अपनी बताई गई हार्डवेयर धारणाओं के तहत, पेपर एक हमले के लिए 500,000 से कम फिजिकल क्यूबिट्स और कुछ मिनटों के रनटाइम का अनुमान लगाता है। Google का शोध इन धारणाओं और संसाधन अनुमानों को समझाता है।
यह अनुमान एक भविष्य की मशीन के बारे में है। यह दिखाता है कि हार्डवेयर के ज़रूरी स्केल तक पहुँचने से पहले ही एल्गोरिदम और एरर-करेक्शन में प्रगति संसाधन अनुमानों को बदल सकती है।
Q-Day से किसे खतरा होगा?
ब्लॉकचेन के लिए Q-Day की मुख्य चिंता Shor’s algorithm है। एक पर्याप्त सक्षम क्वांटम कंप्यूटर इसका इस्तेमाल करके RSA और इलिप्टिक-कर्व सिस्टम की रक्षा करने वाली गणितीय समस्याओं को हल कर सकता है। NIST RSA, DSA और इलिप्टिक-कर्व क्रिप्टोग्राफी को कमज़ोर वर्ग मानता है।
पब्लिक-की क्रिप्टोग्राफी के दो मुख्य काम हैं:
- यह दो पक्षों को एक भरोसेमंद न होने वाले नेटवर्क पर एक साझा गुप्त कोड बनाने में मदद करती है।
- यह प्राइवेट-की के मालिक को एक डिजिटल हस्ताक्षर बनाने देती है जो अधिकार साबित करता है।
ब्लॉकचेन डिजिटल हस्ताक्षरों पर काफी हद तक निर्भर करती हैं। Bitcoin पुराने स्पेंडिंग पथों के लिए ECDSA और Taproot के लिए Schnorr हस्ताक्षर इस्तेमाल करता है। अन्य चेन ECDSA और EdDSA सहित इलिप्टिक-कर्व हस्ताक्षर योजनाओं में अपनी पसंद चुनती हैं। अगर कोई हमलावर उजागर पब्लिक की से प्राइवेट की निकाल ले, तो वह ऐसा हस्ताक्षर बना सकता है जिसे नेटवर्क वैध मान सकता है।
| क्रिप्टोग्राफिक फंक्शन | सामान्य उदाहरण | क्वांटम प्रभाव | व्यावहारिक असर |
|---|---|---|---|
| की-एस्टैब्लिशमेंट और पब्लिक-की एन्क्रिप्शन | सामान्य उदाहरणRSA, ECDH | क्वांटम प्रभावShor’s algorithm मूल गणितीय समस्याओं को खतरे में डालता है | व्यावहारिक असरपहले कैप्चर किए गए एन्क्रिप्टेड रिकॉर्ड पढ़े जा सकने लायक बन सकते हैं |
| डिजिटल हस्ताक्षर | सामान्य उदाहरणRSA हस्ताक्षर, ECDSA, EdDSA | क्वांटम प्रभावShor’s algorithm प्राइवेट-की रिकवरी को संभव बना सकता है | व्यावहारिक असरहमलावर लेनदेन या अन्य अधिकार जाली बना सकता है |
| सिमेट्रिक एन्क्रिप्शन | सामान्य उदाहरणAES | क्वांटम प्रभावGrover’s algorithm ब्रूट-फोर्स सर्च की लागत कम करता है | व्यावहारिक असरकी-साइज़ और व्यावहारिक हमले की लागत बचे हुए सुरक्षा मार्जिन को तय करती है |
| हैशिंग | सामान्य उदाहरणSHA-256, SHA-3 | क्वांटम प्रभावक्वांटम सर्च कुछ सुरक्षा मार्जिन कम कर देती है | व्यावहारिक असरहैश-निर्भर फंक्शनों के लिए अलग आकलन ज़रूरी है |
इसलिए Bitcoin के डिजिटल हस्ताक्षर और SHA-256 अलग-अलग क्वांटम खतरों का सामना करते हैं।
ECDSA खर्च को अधिकृत करता है। एक सफल Shor हमला पब्लिक की से प्राइवेट की निकाल सकता है और जाली लेनदेन संभव बना सकता है।
SHA-256 माइनिंग और अन्य हैश-निर्भर फंक्शनों को सपोर्ट करता है। इसका प्रासंगिक क्वांटम खतरा Grover’s algorithm है, जो सर्च के लिए एक सामान्य स्पीडअप देता है। इससे हमलावर को प्राइवेट-की रिकवरी का वही सीधा रास्ता नहीं मिलता। NIST का पोस्ट-क्वांटम मार्गदर्शन इन दोनों हमला मॉडलों को अलग-अलग मानता है।
क्वांटम क्षमता ब्लॉकचेन हमले में कैसे बदलती है
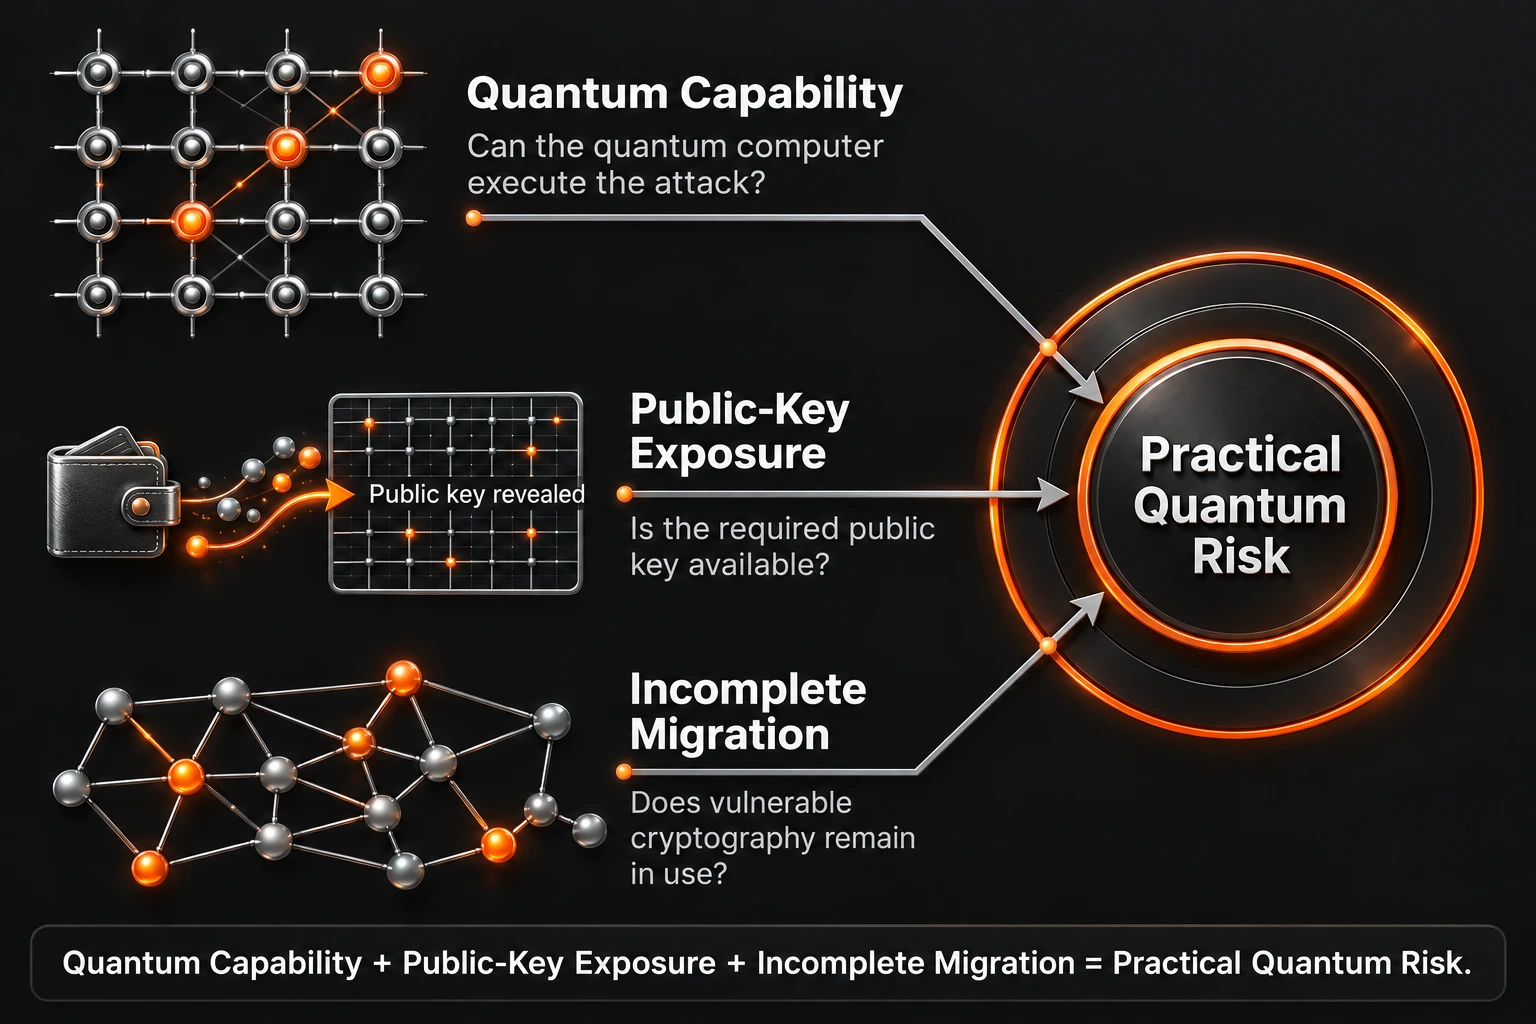
एक ब्लॉकचेन तब कमज़ोर हो जाती है जब कोई सक्षम क्वांटम कंप्यूटर पोस्ट-क्वांटम माइग्रेशन द्वारा संबंधित एसेट्स की सुरक्षा करने से पहले ही उजागर पब्लिक की का फायदा उठा सके।
मशीन हमला पूरा कर सकती है
हमलावर को लक्ष्य के लिए उपलब्ध समय के भीतर प्राइवेट की निकालने के लिए पर्याप्त भरोसेमंद क्वांटम क्षमता चाहिए।
उपलब्ध समय लक्ष्य पर निर्भर करता है। सालों तक ऑनचेन दिखने वाली पब्लिक की, हमलावर को उससे जुड़ी प्राइवेट की निकालने के लिए उस की से कहीं ज़्यादा समय देती है जो लेनदेन प्रसारित होने के बाद और कन्फर्म होने से पहले उजागर होती है।
पब्लिक की उपलब्ध है
एक क्वांटम कंप्यूटर संबंधित पब्लिक की के बिना प्राइवेट की नहीं निकाल सकता।
कुछ Bitcoin आउटपुट सीधे पब्लिक की रिकॉर्ड करते हैं। बाकी शुरू में केवल पब्लिक की का हैश स्टोर करते हैं और मालिक के खर्च करने पर ही पूरी की उजागर करते हैं। किसी एड्रेस को दोबारा इस्तेमाल करने से नए फंड ऐसी की से सुरक्षित रह सकते हैं जो पहले ही उजागर हो चुकी है।
Google के 2026 के विश्लेषण का अनुमान है कि उजागर या दोबारा इस्तेमाल की गई पब्लिक की वाले एड्रेस में लगभग 6.7 मिलियन BTC है, जिन पर भविष्य के CRQC से एट-रेस्ट हमले का खतरा हो सकता है।
विश्लेषण में लगभग 2.3 मिलियन BTC कम से कम पाँच सालों से निष्क्रिय थे, जबकि लगभग 1.7 मिलियन BTC शुरुआती pay-to-public-key आउटपुट में बंद हैं। Google का पेपर इन अनुमानों के पीछे की धारणाओं और तरीके को समझाता है।
ये बैलेंस तब हमले के लायक बन जाते हैं जब कोई CRQC संबंधित प्राइवेट की निकाल सके। जिन मालिकों के पास अब भी अपनी की का नियंत्रण है, वे चेन द्वारा पोस्ट-क्वांटम स्पेंडिंग रूट डिप्लॉय करने और सपोर्टिंग वॉलेट व सेवाओं के इसे अपनाने के बाद अपने फंड माइग्रेट कर सकते हैं। खोई या छोड़ी गई की एक कठिन समस्या बनाती हैं क्योंकि माइग्रेशन को अधिकृत करने के लिए शायद कोई मौजूद ही न हो।
Bitcoin की माइग्रेशन समस्या एक समन्वय समस्या भी है, क्योंकि कोई केंद्रीय ऑपरेटर यह सुनिश्चित नहीं कर सकता कि हर होल्डर, वॉलेट, एक्सचेंज, कस्टोडियन और नोड ऑपरेटर अपग्रेड करे।
माइग्रेशन अब भी अधूरा है
किसी प्रोटोकॉल में पोस्ट-क्वांटम हस्ताक्षर योजना जोड़ना माइग्रेशन का सिर्फ एक हिस्सा है। नोड्स को नए नियम लागू करने होंगे, वॉलेट्स को नई की बनानी और मैनेज करनी होंगी, और एक्सचेंजों व कस्टोडियन को नए ट्रांज़ैक्शन फॉर्मैट को सपोर्ट करना होगा।
मौजूदा एसेट्स तब तक कमज़ोर रहते हैं जब तक यूज़र्स उन्हें किसी एक्टिवेटेड, सपोर्टेड पोस्ट-क्वांटम रास्ते से न ले जा सकें। कोई प्रस्ताव, रिसर्च पेपर, टेस्टनेट या वैकल्पिक मेननेट फीचर प्रगति दिखाता है; लेकिन यह कमज़ोर की से नियंत्रित एसेट्स की सुरक्षा नहीं करता।
माइग्रेशन Q-Day से कई साल पहले क्यों शुरू होता है
NIST ने अगस्त 2024 में अपने पहले तीन पोस्ट-क्वांटम स्टैंडर्ड फाइनल किए:
- FIPS 203 ML-KEM को परिभाषित करता है, साझा की बनाने के लिए एक लैटिस-आधारित तरीका।
- FIPS 204 ML-DSA को परिभाषित करता है, एक लैटिस-आधारित डिजिटल-हस्ताक्षर योजना।
- FIPS 205 SLH-DSA को परिभाषित करता है, एक हैश-आधारित डिजिटल-हस्ताक्षर योजना।
लैटिस-आधारित स्टैंडर्ड की-एस्टैब्लिशमेंट और हस्ताक्षरों के लिए कुशल मुख्य विकल्प देते हैं। हैश-आधारित स्टैंडर्ड इम्प्लीमेंटर्स को अलग गणितीय धारणाओं पर बना एक हस्ताक्षर विकल्प देता है।
हमने Q-Day, पोस्ट-क्वांटम माइग्रेशन, और कमज़ोर क्रिप्टोग्राफी को अपग्रेड करने के दबाव पर QDay Podcast में Alex Pruden से बात की।
एक एल्गोरिदम चुनना माइग्रेशन शुरू कर देता है। सामान्य सॉफ्टवेयर में, एक नई क्रिप्टोग्राफिक लाइब्रेरी किसी रूटीन अपडेट के ज़रिए यूज़र्स तक पहुँच सकती है, लेकिन वेंडर को फिर भी प्रोटोकॉल, सर्टिफिकेट, हार्डवेयर सपोर्ट और निर्भर सेवाओं को बदलना पड़ता है।
NIST बताता है कि सूचना प्रणालियों में एक स्टैंडर्डाइज़्ड क्रिप्टोग्राफिक एल्गोरिदम को एकीकृत करने में ऐतिहासिक रूप से 10 से 20 साल लगे हैं।
सरकारें और स्टैंडर्ड बॉडीज़ क्या कर रही हैं
सरकारें पोस्ट-क्वांटम माइग्रेशन को पहले से ही एक बहु-वर्षीय सुरक्षा कार्यक्रम की तरह ले रही हैं।
| संगठन | जारी तैयारी |
|---|---|
| NIST | जारी तैयारीNIST ने 2024 में अपने पहले PQC स्टैंडर्ड फाइनल किए और 2035 तक क्वांटम-कमज़ोर एल्गोरिदम को अपने स्टैंडर्ड से हटाने की योजना बनाई है, जिसमें उच्च-जोखिम वाले सिस्टम पहले माइग्रेट होंगे |
| संयुक्त राज्य संघीय सरकार | जारी तैयारीExecutive Order 14412 और OMB M-26-15 के तहत कवर किए गए उच्च-मूल्य और उच्च-प्रभाव सिस्टम को 31 दिसंबर 2030 तक की-एस्टैब्लिशमेंट के लिए और 31 दिसंबर 2031 तक डिजिटल हस्ताक्षरों के लिए PQC इस्तेमाल करना ज़रूरी है |
| NSA | जारी तैयारीCNSA 2.0 क्वांटम-प्रतिरोधी एल्गोरिदम को पहचानता है और National Security Systems के लिए एक चरणबद्ध ट्रांज़िशन तय करता है |
| यूरोपीय संघ | जारी तैयारी2025 का EU रोडमैप सदस्य देशों के बीच समन्वित ट्रांज़िशन की माँग करता है |
| ENISA | जारी तैयारीENISA का इंटीग्रेशन स्टडी मौजूदा प्रोटोकॉल में पोस्ट-क्वांटम सिस्टम के इंटीग्रेशन को संबोधित करता है |
ये कार्यक्रम किसी भी पुष्टि किए गए CRQC से कई साल पहले शुरू होते हैं क्योंकि हर कमज़ोर एल्गोरिदम को पहले खोजना, बदलना, टेस्ट करना और रिटायर करना ज़रूरी होता है।
किसी ब्लॉकचेन में क्वांटम तैयारी कैसे आँकें
एक भरोसेमंद माइग्रेशन प्लान मौजूदा क्रिप्टोग्राफी को उन लोगों और सिस्टम से जोड़ता है जिन्हें उसका विकल्प अपनाना है।
पाँच जाँचें इस आकलन को व्यावहारिक बनाती हैं।
- इस्तेमाल हो रही क्रिप्टोग्राफी की पहचान करें। तय करें कि कौन-सी हस्ताक्षर योजनाएँ, की-एस्टैब्लिशमेंट तरीके, हैश, प्रूफ सिस्टम और क्रिप्टोग्राफिक लाइब्रेरी आज चेन की रक्षा करती हैं।
- पब्लिक-की एक्सपोज़र मैप करें। तय करें कि की कब दिखाई देने लगती हैं, क्या उन्हें दोबारा इस्तेमाल किया जाता है, हमले की खिड़की कितनी देर खुली रहती है, और वे कौन-से एसेट्स या अनुमतियाँ नियंत्रित करती हैं।
- जो डिप्लॉय हुआ है उसे सत्यापित करें। प्रकाशित रिसर्च, प्रस्तावों, टेस्टनेट, वैकल्पिक मेननेट फीचर्स और अनिवार्य मेननेट सुरक्षा को अलग करें।
- माइग्रेशन पथ का पता लगाएँ। देखें कि नोड्स, वॉलेट्स, एक्सचेंज, कस्टोडियन, ब्रिज और यूज़र्स विकल्प कैसे अपनाएँगे। प्लान में यह भी बताया जाना चाहिए कि निष्क्रिय या पहुँच से बाहर होल्डिंग्स का क्या होगा।
- सबूत जाँचें। स्पेसिफिकेशन, इम्प्लीमेंटेशन कोड, स्वतंत्र ऑडिट, परफॉर्मेंस टेस्ट और स्पष्ट यूज़र निर्देश देखें। पोस्ट-क्वांटम हस्ताक्षरों को पूरे माहौल में वास्तविक परिस्थितियों में काम करना चाहिए।
किसी क्वांटम-रेज़िस्टेंस दावे को आँकने के लिए, इस्तेमाल हो रही क्रिप्टोग्राफी की पहचान करें, पुष्टि करें कि पोस्ट-क्वांटम रास्ता एक्टिव है, और यह पक्का करें कि मौजूदा अकाउंट व एसेट्स उसे इस्तेमाल कर सकते हैं।
अपने Ethereum वॉलेट का क्वांटम जोखिम जाँचें
Ethereum के externally owned accounts का एक्सपोज़र पैटर्न Bitcoin आउटपुट से अलग होता है, क्योंकि किसी प्रकाशित ट्रांज़ैक्शन हस्ताक्षर से पब्लिक की निकाली जा सकती है।
Ethereum के पास कंसेंसस हस्ताक्षर, डेटा-अवेलेबिलिटी कमिटमेंट और प्रूफ सिस्टम भी हैं, जिन्हें अपना अलग पोस्ट-क्वांटम माइग्रेशन रास्ता चाहिए।
Quantum Risk Checker किसी Ethereum एड्रेस या ENS नाम के लिए पब्लिक-की एक्सपोज़र और बैलेंस संवेदनशीलता आँकने के लिए सार्वजनिक ब्लॉकचेन डेटा इस्तेमाल करता है। यह कभी प्राइवेट की नहीं माँगता।