Blockchain pascakuantum menggunakan kriptografi yang dirancang untuk menahan serangan kuantum yang sudah dikenal.
Mengadopsi kriptografi pascakuantum dapat memerlukan perubahan pada cara blockchain menyetujui transaksi, cara dompet mengelola kunci, dan cara node berkomunikasi.
Apa Arti “Pascakuantum”?
“Pascakuantum” merujuk pada keamanan yang dirancang untuk masa depan ketika komputer kuantum cukup kuat untuk membobol kriptografi kunci publik yang banyak digunakan. Itu mencakup metode yang dipakai untuk mengotorisasi transaksi kripto dan membangun koneksi internet yang aman.
Kriptografi pascakuantum, atau PQC, menggunakan masalah matematika yang diyakini tetap sulit dipecahkan baik oleh komputer konvensional maupun kuantum. Pengembang dapat menggunakan algoritma ini hari ini pada komputer biasa, termasuk perangkat yang menjalankan dompet dan node blockchain.
Karena itu frasa “blockchain pascakuantum” memerlukan konteks. Untuk memahami perlindungan yang ditawarkan sebuah chain, kita perlu tahu bagian mana yang menggunakan kriptografi pascakuantum dan apakah perlindungan itu berlaku untuk aset dan akun yang sudah dipakai orang.
Apa Itu Kriptografi, dan Bagaimana Blockchain Menggunakannya?
Kriptografi menggunakan metode matematika untuk melindungi informasi dan memverifikasi keasliannya. Dalam blockchain, kriptografi membantu komputer memeriksa siapa yang mengotorisasi suatu transaksi dan apakah data yang tercatat telah berubah.
Tanda Tangan Digital: Mengotorisasi Transaksi Anda
Saat Anda mengirim kripto, dompet Anda menggunakan kunci privat untuk membuat tanda tangan digital atas transaksi tersebut. Komputer yang memeriksanya, yang disebut node, menggunakan kunci publik yang cocok untuk memverifikasi tanda tangan itu tanpa mengetahui kunci privat Anda.
Tanda tangan melindungi rincian transaksi yang dicakupnya. Untuk transfer biasa, rincian itu mencakup penerima dan jumlah; mengubah rincian yang ditandatangani tersebut membuat verifikasi gagal.
Komputer kuantum yang cukup mumpuni dapat mengancam skema tanda tangan yang umum dipakai dengan menurunkan kunci privat dari kunci publiknya. Penyerang kemudian dapat menandatangani transaksi menggunakan kunci hasil pemulihan itu.
Penetapan Kunci dan Enkripsi: Melindungi Koneksi
Saat dompet Anda terhubung ke sebuah layanan melalui koneksi terenkripsi, kedua sistem memerlukan rahasia bersama untuk melindungi pesan yang mereka tukarkan. Penetapan kunci (key establishment) adalah proses yang memungkinkan mereka menetapkan rahasia itu melalui jaringan publik.
Enkripsi simetris kemudian menggunakan kunci rahasia bersama untuk mengenkripsi dan mendekripsi pesan. Koneksi membutuhkan kedua langkah: cara yang aman untuk menetapkan kunci dan cara yang aman untuk menggunakannya.
Metode-metode ini melindungi komunikasi antar sistem. Transaksi yang tercatat di blockchain publik umumnya tetap terlihat oleh publik.
Hashing: Mendeteksi Perubahan pada Data
Fungsi hash mengubah data menjadi nilai berpanjang tetap yang disebut hash. Mengubah masukan, sekecil apa pun, biasanya menghasilkan keluaran yang berbeda.
Blockchain menggunakan hash untuk memeriksa data transaksi dan menghubungkan blok dengan riwayatnya. Jika seseorang mengubah transaksi yang tercatat, hash-nya ikut berubah, sehingga komputer lain dapat mendeteksi ketidakcocokan dengan catatan yang diterima.
Hashing juga digunakan di dalam beberapa skema tanda tangan pascakuantum. Peran dan keamanan yang dibutuhkannya bergantung pada bagaimana blockchain menggunakannya.
Bagaimana Komputasi Kuantum Memengaruhi Setiap Metode?
Ancaman kuantum berbeda untuk tiap fungsi. Tanda tangan kunci publik dan metode penetapan kunci yang banyak digunakan memerlukan pengganti, sementara enkripsi simetris dan fungsi hash yang sesuai dapat terus digunakan.
| Fungsi kriptografi | Fungsinya | Contoh umum | Apa yang tercakup dalam persiapan pascakuantum |
|---|---|---|---|
| Tanda tangan digital | FungsinyaMemverifikasi otorisasi transaksi dan pesan bertanda tangan lainnya | Contoh umumECDSA, Ed25519 | Apa yang tercakup dalam persiapan pascakuantumMengganti skema tanda tangan yang rentan dan mendukung kunci baru di seluruh perangkat lunak blockchain |
| Penetapan kunci | FungsinyaMenetapkan rahasia bersama untuk komunikasi yang terlindungi | Contoh umumDiffie–Hellman kurva eliptik | Apa yang tercakup dalam persiapan pascakuantumMengadopsi metode pascakuantum seperti ML-KEM dalam protokol komunikasi yang sesuai |
| Enkripsi simetris | FungsinyaMengenkripsi pesan menggunakan kunci rahasia bersama | Contoh umumAES | Apa yang tercakup dalam persiapan pascakuantumMenggunakan ukuran kunci yang tepat dan memastikan metode penetapan kunci itu juga aman |
| Hashing | FungsinyaMembantu mendeteksi perubahan data dan memverifikasi catatan blockchain | Contoh umumSHA-256, SHA-384 | Apa yang tercakup dalam persiapan pascakuantumMeninjau fungsi hash, panjang keluarannya, dan persyaratan keamanan setiap penggunaan |
Apa yang Diubah oleh Riset Google 2026?
Pada Maret 2026, Google Quantum AI menerbitkan riset yang menunjukkan bahwa komputer kuantum di masa depan dapat menyerang kriptografi kurva eliptik yang digunakan Bitcoin dengan sumber daya lebih sedikit daripada perkiraan sebelumnya.
Para peneliti menghitung apa yang dibutuhkan serangan itu dengan asumsi tertentu tentang perangkat keras dan tingkat kesalahan komputer. Rancangan sirkuit mereka mengurangi perkiraan pekerjaan yang diperlukan.
Apa itu sirkuit kuantum?
Sirkuit kuantum adalah rangkaian operasi yang dilakukan komputer kuantum untuk menyelesaikan suatu perhitungan. Peneliti dapat merancang ulang rangkaian itu untuk mengurangi jumlah bit kuantum (qubit) atau operasi yang dibutuhkan.
Studi itu memodelkan mesin yang masih harus dibangun. Metode serangan yang lebih baik dapat menurunkan kebutuhan perangkat keras sebelum blockchain selesai mengganti kriptografi yang rentan, sehingga pengembang punya alasan tambahan untuk mulai bersiap lebih awal.
Jenis Kriptografi Pascakuantum Apa yang Dapat Digunakan Blockchain?
Pengembang blockchain memiliki beberapa pilihan untuk mengganti tanda tangan yang rentan dan mengamankan koneksi. Pilihan ini menggunakan masalah matematika yang berbeda yang diyakini tahan terhadap serangan kuantum yang dikenal.
National Institute of Standards and Technology Amerika Serikat, atau NIST, mengevaluasi algoritma ini melalui proses peninjauan publik dan menerbitkan standar yang menetapkan cara kerja algoritma terpilih. Pada Agustus 2024, NIST memfinalisasi tiga: ML-DSA dan SLH-DSA untuk tanda tangan digital, dan ML-KEM untuk menetapkan rahasia bersama.
Standar-standar ini mewakili dua pendekatan kriptografi pascakuantum: berbasis lattice dan berbasis hash. Pendekatan ketiga, kriptografi berbasis kode, juga sedang berjalan dalam proses standardisasi.
Kriptografi Berbasis Lattice: Tanda Tangan dan Koneksi Aman
Kriptografi berbasis lattice menggunakan masalah matematika yang melibatkan susunan titik yang teratur dalam banyak dimensi. Algoritmanya memungkinkan pemegang kunci rahasia menandatangani pesan atau menetapkan rahasia bersama, sambil mempersulit penyerang memulihkan kunci itu dari informasi publik.
Dua algoritma terstandardisasi menggunakan pendekatan ini untuk tujuan yang berbeda.
ML-DSA membuat tanda tangan digital. Blockchain dapat memakainya untuk mengotorisasi transaksi atau mengautentikasi pesan dari node. Dikembangkan dari Dilithium, ML-DSA ditetapkan dalam FIPS 204.
ML-KEM menetapkan rahasia bersama antara dua sistem. Rahasia itu kemudian dapat dipakai untuk menurunkan kunci guna mengenkripsi komunikasi mereka. Bagi blockchain, ini bisa menjadi bagian dari pembentukan koneksi terlindungi antar node. Dikembangkan dari Kyber, ML-KEM ditetapkan dalam FIPS 203.
Apa arti FIPS?
FIPS adalah singkatan dari Federal Information Processing Standards. Setiap dokumen bernomor menetapkan satu standar. Misalnya, FIPS 204 mendefinisikan algoritma tanda tangan ML-DSA dan pengaturan yang diizinkan.
Kriptografi Berbasis Hash: Pendekatan Lain untuk Tanda Tangan
Kriptografi berbasis hash membangun tanda tangan digital menggunakan fungsi hash. Jenis alat matematika yang sama yang membantu mendeteksi perubahan data blockchain juga dapat digunakan di dalam skema tanda tangan.
SLH-DSA, dikembangkan dari SPHINCS+, adalah standar tanda tangan berbasis hash yang diterbitkan sebagai FIPS 205. Keamanannya bergantung pada sifat-sifat fungsi hash, sehingga menjadi alternatif bagi masalah lattice yang digunakan ML-DSA.
Pilihan ini melibatkan kompromi praktis. SLH-DSA umumnya menghasilkan tanda tangan yang lebih besar dan memerlukan waktu penandatanganan lebih lama dibandingkan ML-DSA. Itu bisa membuatnya kurang cocok untuk transaksi yang sering, tetapi tetap berguna untuk aplikasi seperti menandatangani pembaruan perangkat lunak, yang kecepatan penandatanganannya mungkin kurang penting.
Bacaan lanjutan: Next steps in preparing for post-quantum cryptography.
Kriptografi Berbasis Kode: Alternatif untuk Menetapkan Rahasia
Kode koreksi kesalahan membantu komputer memulihkan informasi ketika data rusak. Kriptografi berbasis kode menggunakan masalah matematika terkait, di mana memulihkan informasi asli sulit tanpa pengetahuan rahasia.
HQC menggunakan pendekatan ini untuk menetapkan rahasia bersama. NIST memilihnya untuk distandardisasi sebagai alternatif ML-KEM karena bergantung pada matematika yang berbeda. Memiliki kedua pendekatan mengurangi ketergantungan pada satu rangkaian asumsi keamanan. Pengumuman pemilihan NIST menjelaskan alasan ini.
Standar HQC masih akan terbit dalam register NIST saat ini, jadi harus dibedakan dari standar final di atas.
| Algoritma | Pendekatan matematika | Kegunaannya | Status standardisasi |
|---|---|---|---|
| ML-DSA | Pendekatan matematikaBerbasis lattice | KegunaannyaTanda tangan digital, termasuk penandatanganan transaksi blockchain jika didukung | Status standardisasiStandar final: FIPS 204 |
| ML-KEM | Pendekatan matematikaBerbasis lattice | KegunaannyaMenetapkan rahasia bersama untuk koneksi terlindungi | Status standardisasiStandar final: FIPS 203 |
| SLH-DSA | Pendekatan matematikaBerbasis hash | KegunaannyaTanda tangan digital, dengan kompromi ukuran dan kinerja yang berbeda | Status standardisasiStandar final: FIPS 205 |
| HQC | Pendekatan matematikaBerbasis kode | KegunaannyaMenetapkan rahasia bersama dengan asumsi keamanan yang berbeda dari ML-KEM | Status standardisasiDipilih untuk standardisasi; standar akan terbit |
Pilihannya bergantung pada seberapa sering pengguna dan node menandatangani pesan, seberapa cepat node harus memverifikasinya, dan berapa banyak data yang dapat dikirim dan disimpan jaringan. Kebutuhan itu menjadikan ukuran kunci dan tanda tangan bagian penting dari keputusan.
Tantangan Skalabilitas Tanda Tangan Pascakuantum
Banyak skema tanda tangan pascakuantum menghasilkan data yang jauh lebih banyak daripada skema kurva eliptik yang umum dipakai blockchain.
Misalnya, ML-DSA-87 menghasilkan tanda tangan 4.627 byte, atau sekitar 4,6 kilobyte. Kunci publiknya menambah 2.592 byte, meskipun apakah kunci itu menyertai setiap transaksi bergantung pada desain blockchain.
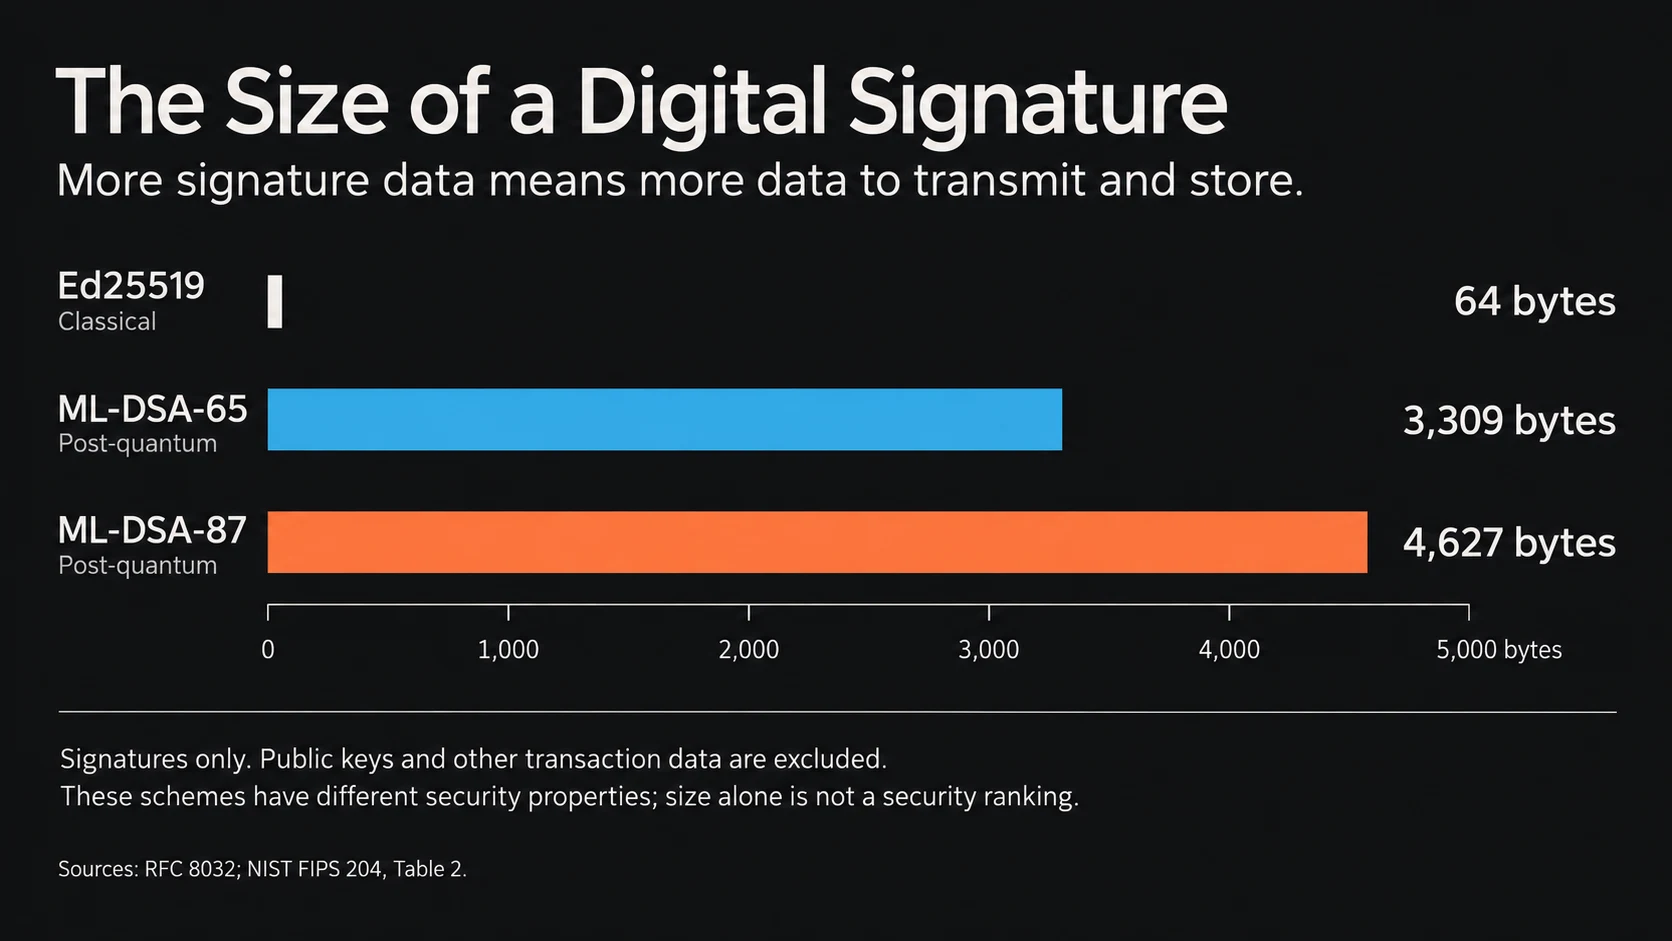
Pada ribuan transaksi, data tambahan itu dapat meningkatkan kebutuhan bandwidth dan penyimpanan. Jika sebuah chain mempertahankan batas ukuran blok yang sama, transaksi yang lebih besar dapat menyisakan ruang untuk lebih sedikit transfer. Biaya juga dapat naik jika chain menarik biaya berdasarkan ukuran transaksi.
Blockchain yang sudah ada harus mengakomodasi perubahan ini dalam aturan dan perangkat lunak yang awalnya dirancang untuk tanda tangan yang lebih kecil. Pengembang mungkin perlu merevisi batas ukuran transaksi, perhitungan biaya, serta cara tanda tangan dikirim dan disimpan.
Pengembang sedang menjajaki agregasi tanda tangan berbasis bukti untuk mengurangi beban ini. Sebuah komputer memeriksa banyak tanda tangan dan menghasilkan bukti kriptografis bahwa semuanya valid untuk transaksi dan kunci publik yang bersangkutan. Jika protokol mendukung pendekatan ini, sebuah blok dapat memuat bukti dan referensi ringkas sebagai ganti setiap tanda tangan individual. Transaksinya sendiri tetap perlu dicatat.
Draf EIP-8288 Ethereum mengusulkan pendekatan ini menggunakan bukti STARK, jenis bukti kriptografis yang dapat memverifikasi banyak perhitungan sekaligus. Ini adalah usulan untuk upgrade di masa depan. Apakah agregasi menghemat ruang bergantung pada sistem bukti dan jumlah tanda tangan yang digabungkan.
Tanda tangan asli tetap perlu dibuat dan diproses, dan pembuatan bukti memerlukan komputasi tambahan. Karena itu pengembang perlu menguji penghematan penyimpanan bersama waktu pemrosesan dan kebutuhan perangkat keras. Sistem bukti juga harus dinilai ketahanannya terhadap serangan kuantum.
Apa yang Harus Berubah dalam Blockchain?
Pengembang pertama-tama perlu mengidentifikasi di mana blockchain dan perangkat lunak pendukungnya menggunakan kriptografi yang rentan. Cakupannya bergantung pada desain jaringan, tetapi beberapa area membutuhkan perhatian.
Aturan Transaksi dan Dompet
Blockchain harus mengenali tanda tangan baru dan menetapkan cara node memverifikasinya. Dompet Anda juga perlu membuat, menyimpan, dan mencadangkan kunci yang sesuai. Memperbarui dompet saja tidak dapat melindungi transaksi jika blockchain tidak menerima tanda tangannya.
Tanda Tangan untuk Menyepakati Blok
Beberapa jaringan mewajibkan validator menandatangani pesan saat memutuskan blok mana yang diterima. Tanda tangan ini melindungi proses kesepakatan jaringan, yang disebut konsensus. Jika menggunakan kriptografi yang rentan, tanda tangan itu memerlukan transisi tersendiri, terpisah dari tanda tangan yang dibuat pengguna saat mengirim dana.
Koneksi yang Terlindungi
Node dan layanan dapat menggunakan kriptografi kunci publik untuk saling mengautentikasi dan membangun koneksi terenkripsi. Protokol komunikasi itu perlu ditinjau di mana pun bergantung pada algoritma yang rentan terhadap kuantum.
Bukti dan Pemeriksaan Kriptografis Lainnya
Beberapa blockchain menggunakan bukti untuk memverifikasi kumpulan transaksi atau melindungi informasi pribadi. Ini termasuk ZK-rollup, jaringan layer 2 yang memproses transaksi dan mengirimkan bukti kebenarannya ke blockchain dasar. Sistem buktinya memerlukan penilaian keamanan kuantum tersendiri, meskipun pengguna mengadopsi tanda tangan pascakuantum.
Yang lain menggunakan komitmen kriptografis, yang memungkinkan sebuah sistem menerbitkan nilai yang mengikatnya pada data tertentu, lalu kemudian membuktikan bahwa data itu cocok.
Setiap konstruksi memerlukan penilaiannya sendiri. Peta jalan pascakuantum Ethereum menggambarkan mengapa tanda tangan akun, tanda tangan validator, dan kriptografi terkait data memerlukan pekerjaan terpisah.
Aplikasi dan Layanan Pendukung
Bursa, bridge, kustodian, dan aplikasi harus mengenali format transaksi dan kunci yang baru di mana pun mereka bergantung padanya. Jika tidak, pengguna bisa memiliki dompet yang kompatibel tetapi tetap tidak dapat menyetor dana atau berinteraksi dengan suatu layanan.
Penerbit stablecoin juga perlu meninjau kunci dan izin yang digunakan untuk membuat token, mengotorisasi pembakaran saat penebusan, dan mengelola kontrak token. Jika kendali ini bergantung pada tanda tangan yang rentan, mereka memerlukan rencana migrasi sendiri.
Dana dan Izin yang Ada
Pengguna mungkin perlu memindahkan dana atau mengganti kunci yang mengendalikan akun dan kontrak pintar. Rencana migrasi harus menjelaskan bagaimana mereka dapat mengotorisasi perubahan itu dengan aman dan apa yang terjadi pada aset yang tetap berada di bawah perlindungan lama.
Pascakuantum Sejak Genesis Versus Memperbarui Blockchain yang Sudah Ada
Blok pertama sebuah blockchain disebut genesis block. Jaringan yang dirancang menggunakan kriptografi pascakuantum sejak genesis dapat memperkenalkan aturan transaksi, dompet, dan perangkat lunak node yang kompatibel sebelum pengguna memperoleh aset di dalamnya. Itu menghindari migrasi awal dari kunci tanda tangan lama, meskipun implementasinya tetap perlu diuji keamanannya dan mungkin memerlukan upgrade di kemudian hari.
Blockchain yang sudah ada harus memperkenalkan kriptografi baru sementara orang terus menggunakan jaringan. Jika Anda sudah memegang dana, upgrade harus menjaga kemampuan Anda mengaksesnya dan memberi Anda cara yang aman untuk mengadopsi perlindungan baru.
Bitcoin: Siapa yang Memindahkan Koin?
Pertanyaan migrasi Bitcoin melampaui pemilihan algoritma tanda tangan. Para peserta juga perlu memutuskan bagaimana aturan pengeluaran baru diadopsi, bagaimana pemegang memindahkan dananya, dan apakah metode pengeluaran lama tetap tersedia tanpa batas waktu.
Koin yang tidak aktif membuat keputusan ini sulit. Alamat yang tidak aktif bertahun-tahun bisa milik seseorang yang menabung untuk masa depan, seseorang yang kehilangan kuncinya, atau seseorang yang telah meninggal. Ketidakaktifan saja tidak dapat menentukan penjelasan mana yang benar.
Membiarkan metode pengeluaran yang rentan tetap tersedia dapat memungkinkan penyerang kuantum yang cukup mumpuni mengambil dana yang dilindungi kunci publik yang terekspos. Membatasi metode itu juga dapat mencegah pemilik yang sah membelanjakan dananya kecuali mereka memenuhi persyaratan pemulihan baru. Draf BIP-361 mengusulkan proses migrasi dan pembatasan pada tanda tangan lama, tetapi masih berupa draf dan belum diadopsi.
Pengembang dapat mengusulkan perubahan perangkat lunak. Mereka tidak dapat memutuskan atas nama seluruh jaringan aturan kepemilikan dan pemulihan mana yang harus diterima semua orang.
Bacaan lanjutan: Dr. Shai Wyborski tentang migrasi pascakuantum Bitcoin
Ethereum: Mengoordinasikan Perubahan di Seluruh Jaringan
Ethereum juga memerlukan perubahan di luar tanda tangan dompet. Peta jalan pascakuantumnya menangani akun pengguna, tanda tangan validator, dan sistem kriptografi yang dipakai untuk memeriksa data blockchain.
Abstraksi akun memungkinkan akun menentukan cara transaksi disetujui. Fleksibilitas ini dapat mendukung metode tanda tangan alternatif, termasuk tanda tangan pascakuantum jika diimplementasikan.
Bagaimana Kami Menggunakan Kriptografi Pascakuantum di Quantus
Quantus diluncurkan dengan kriptografi pascakuantum sejak genesis. Desainnya mencakup penandatanganan transaksi, kunci dompet, dan koneksi antar node, dengan sistem bukti terpisah untuk transfer privat dan penskalaan.
| Bagian arsitektur kami | Fungsinya | Yang kami gunakan |
|---|---|---|
| Tanda tangan transaksi | FungsinyaMemungkinkan node memverifikasi otorisasi Anda untuk transfer yang pengirim, penerima, dan jumlahnya terlihat publik. | Yang kami gunakanML-DSA-65 secara default, ML-DSA-87 juga didukung |
| Kunci dompet | FungsinyaMenghasilkan kunci akun pascakuantum dan rahasia transfer privat dari satu seed pemulihan. | Yang kami gunakanPenurunan kunci HD-Lattice |
| Koneksi node | FungsinyaMemungkinkan node saling mengautentikasi identitas dan menetapkan rahasia bersama untuk komunikasi terenkripsi. | Yang kami gunakanML-DSA-87 dan ML-KEM-768 |
| Transfer privat dan penskalaan | FungsinyaMengotorisasi transfer privat dan menggabungkan buktinya untuk mengurangi data yang dicatat per transfer. | Yang kami gunakanWormhole dengan bukti rekursif berbasis Plonky2 |
| Konsensus | FungsinyaMemungkinkan penambang bersaing menghasilkan blok, sementara node memilih chain valid dengan kerja terakumulasi terbanyak. | Yang kami gunakanProof of Work menggunakan Poseidon2 |
Whitepaper menjelaskan arsitektur dan asumsi keamanannya. Poseidon2 adalah fungsi hash yang dipilih untuk penggunaan efisien di dalam bukti kriptografis.
Perlindungan privasi Wormhole menyangkut kaitan antara setoran dan tujuannya. Jumlah dan alamat keluar tetap publik, dan pola waktu atau jumlah dapat membantu pengamat menyimpulkan hubungan. Dokumentasi Wormhole menjelaskan batasan ini.
Di Mana Posisi Pengembangan Blockchain Pascakuantum Saat Ini
Bagi pemegang di chain yang belum menerapkan opsi pengeluaran pascakuantum, mungkin belum ada langkah migrasi langsung yang tersedia. Kemajuan bergantung pada jaringan yang memperkenalkan opsi itu dan mendukung penggunaannya.
Riset, dukungan yang telah diterapkan, dan migrasi yang selesai adalah tahap yang berbeda. Peta jalan menggambarkan perlindungan yang dimaksudkan. Memahami apa yang saat ini melindungi dana memerlukan pemeriksaan aturan dan kriptografi yang benar-benar digunakan jaringan. Jarak antara peta jalan dan perlindungan yang diterapkan inilah alasan migrasi dimulai sebelum Q-Day.
Pertanyaan yang Sering Diajukan
Apakah Blockchain Pascakuantum Memerlukan Komputer Kuantum?
Kriptografi pascakuantum berjalan di komputer konvensional. Pengembang dapat menggunakannya sebelum komputer kuantum yang relevan secara kriptografis ada.
Dapatkah Blockchain Menjadi Pascakuantum dengan Mengubah Skema Tanda Tangannya?
Perubahan tanda tangan mencakup otorisasi transaksi. Dompet, komunikasi node, aplikasi, layanan pendukung, dan aset yang ada mungkin masih bergantung pada kriptografi dan format kunci yang lebih lama.
Apakah Dompet Pascakuantum Membuat Blockchain yang Ada Aman dari Kuantum?
Tidak. Dompet tidak dapat membuat blockchain yang mendasarinya aman dari kuantum dengan sendirinya. Blockchain harus menerima kriptografi baru, dan layanan yang terlibat harus mendukung transaksi yang dihasilkan.
Apa Perbedaan antara Blockchain Pascakuantum dan Blockchain Kuantum?
Blockchain pascakuantum menggunakan kriptografi yang dirancang untuk menahan serangan kuantum di masa depan dan berjalan di perangkat keras konvensional. Blockchain kuantum biasanya merujuk pada usulan eksperimental yang menggunakan perangkat keras kuantum atau komunikasi kuantum dalam sistem blockchain.