暗号学的に重要な量子コンピュータ(CRQC)とは、広く使われている公開鍵暗号の形式を破れるほど強力で信頼性の高い量子コンピュータのことである。公開鍵暗号は、通信を秘匿し、トランザクションが承認されたことを確認するのに役立つセキュリティ手法だ。
量子コンピュータはすでに存在するが、主要なブロックチェーンが使う鍵サイズでこうした攻撃を実行できると公に示されたマシンはまだない。トランザクションの承認確認に脆弱な方式を使っているブロックチェーンでは、CRQCが攻撃者に、所有者の許可なくネットワークが受理してしまうトランザクションを作らせる可能性がある。
CRQCは今日の量子コンピュータとどう違うのか
今日の量子コンピュータは実験や特殊な計算を実行できる。長い計算は、マシンが完了する前に誤りが積み重なってしまうため難しい。
量子コンピュータは量子ビット(略してキュービット)を使って情報を保存・処理する。物理キュービットは、超伝導回路やトラップされたイオンなど、個々のハードウェア単位である。周囲からの乱れや不完全な制御は、計算中に誤りを引き起こしうる。
物理学者John Preskillは、限られた数のキュービットを持ち、その計算が誤りによって制約されるマシンを表す言葉としてNISQ(ノイズの多い中規模量子)という用語を提唱した。「ノイズが多い」はこうした誤りを指し、「中規模」はキュービットの数を指す。
研究者は量子誤り訂正を使い、1つのキュービットの情報を複数の物理キュービットに符号化して誤りを検出・訂正する。この符号化された単位を論理キュービットと呼ぶ。個々の物理キュービットより信頼性が高くなり得るが、それでも失敗する可能性はある。
CRQCは、計算を成功させるために誤りを十分低く抑えながら、完全な暗号攻撃を実行する必要がある。それには、これまで示されてきた限られた実験を超える規模と持続時間での信頼できる計算が求められる。
量子攻撃には何個のキュービットが必要か
物理キュービットと論理キュービットの違いは、なぜ単一の答えが存在しないのかを説明している。ハードウェアの発表はしばしば物理キュービット数を報告するのに対し、攻撃の推定は論理キュービット数を示すことがある。これらの数値を比較するには、提案されたマシンがどれだけの誤り訂正を必要とするかを知る必要がある。
攻撃そのものも要件に影響する。量子コンピュータは量子回路と呼ばれる一連の操作を実行し、研究者は同じ攻撃に対して異なる回路を設計できる。あるデザインはキュービット数を減らせても操作数が増え、マシンが正確に完了すべき作業が増える可能性がある。
その後、研究者はマシンの速度と誤り率に関する前提を使って、必要な物理ハードウェアを見積もる。
2026年に発表されたGoogle主導の研究は、対応する公開鍵から秘密鍵(トランザクションを承認するための秘密情報)を計算するために量子コンピュータが必要とするものを見積もった。この研究はBitcoinのsecp256k1楕円曲線システムを検証した。
提案された1つの回路は、1,200個未満の論理キュービットと、9,000万個未満のToffoliゲート(特定の種類の量子演算)を必要とした。
超伝導ハードウェアについての論文の前提(物理誤り率0.1パーセントを含む)のもとで、著者たちはこの回路を実行するには50万個未満の物理キュービットが必要になると見積もった。
実際に動作するマシンは、それでもこれらのキュービットを提供し、演算を確実に実行する必要がある。研究者たちは既存の量子コンピュータでこの攻撃を実証していない。
さらに読む:量子コンピュータの構築がなぜそれほど難しいのか
量子コンピュータはどのようにトランザクションを偽造できるのか
トランザクションを承認するとき、ウォレットは秘密鍵を使ってデジタル署名を作成する。他のコンピュータは対応する公開鍵を使ってその署名を検証する。これにより、ネットワークは秘密鍵を知る必要なくトランザクションを検証できる。
2つの鍵は数学的に結びついているが、公開鍵から秘密鍵を計算することは実行不可能であるべきだ。Bitcoinが使う方式の一つであるECDSAなどの署名方式は、この計算の難しさに依拠している。
Shorのアルゴリズムは、十分な能力を持つ量子コンピュータに、これらの楕円曲線署名の背後にある数学的問題を解く効率的な方法を与える。関連する公開鍵にアクセスできれば、攻撃者は秘密鍵を計算し、それを使ってトランザクションに署名できる可能性がある。
その鍵だけで管理されている資金については、攻撃者は自分が管理するアドレスへ送るトランザクションに署名できる可能性がある。所有者がその移転を承認したことがなくても、その署名は検証を通過してしまう。
量子コンピュータは個人データも読めるのか
トランザクションを偽造することと、誰かの個人的なメッセージを読むことは、別の攻撃である。デジタル署名はトランザクションの検証を助ける。暗号化は、正しい鍵なしでは読めなくすることで情報を秘匿する。
多くの暗号化された接続は、メッセージを保護する秘密鍵を確立するために公開鍵暗号を使っている。十分な能力を持つ量子コンピュータは、そのプロセスで使われる脆弱な方式を攻撃し、記録された通信を攻撃者が読めるようにする可能性がある。
ブロックチェーンはSHA-256のようなハッシュ関数も使う。ハッシュ関数はデータを固定長の値に変換する。データにわずかな変更があっても、通常は異なるハッシュ値が生成され、コンピュータが改変を検出しやすくなる。ハッシュ化は、元の情報を後で誰かが復号できる形で隠すものではない。
Groverのアルゴリズムは、秘密の暗号鍵や特定のハッシュを生成する入力の探索を高速化できる。それが攻撃を実用的にするかどうかは、暗号方式と利用可能なリソースに依存する。脆弱な署名を偽造できる能力があっても、広く使われる暗号化方式であるAESやSHA-256ハッシュ関数が自動的に使えなくなるわけではない。
CRQCはいつ暗号資産を危険にさらすのか
主要なブロックチェーンが使う暗号を攻撃できる量子コンピュータについて、確定した日付はない。NISTは数年から数十年に及ぶ推定を示しているが、これは研究者がまだ解決すべき工学的な課題を反映したものだ。公的な発表は、公然と実証されたことを示すが、最初の能力を持つマシンは、それが構築された時点で発表されないかもしれない。
タイミングは、研究者が構築できるマシンと、攻撃者がそれに要求する計算の両方に依存する。研究者はAI支援の実験も含め、両方に取り組んでいる。
AIはCRQCへの進展にどう影響しうるか
AIはすでに、将来の量子攻撃に必要な作業を減らすのを研究者に手伝っている。EigenLabsによるECDSA.failでは、参加者がAIコーディングエージェントを使い、楕円曲線攻撃に使われる量子回路の改良を開発・テストしている。このチャレンジは、進捗を比較する基準点としてGoogleの研究結果を使っている。
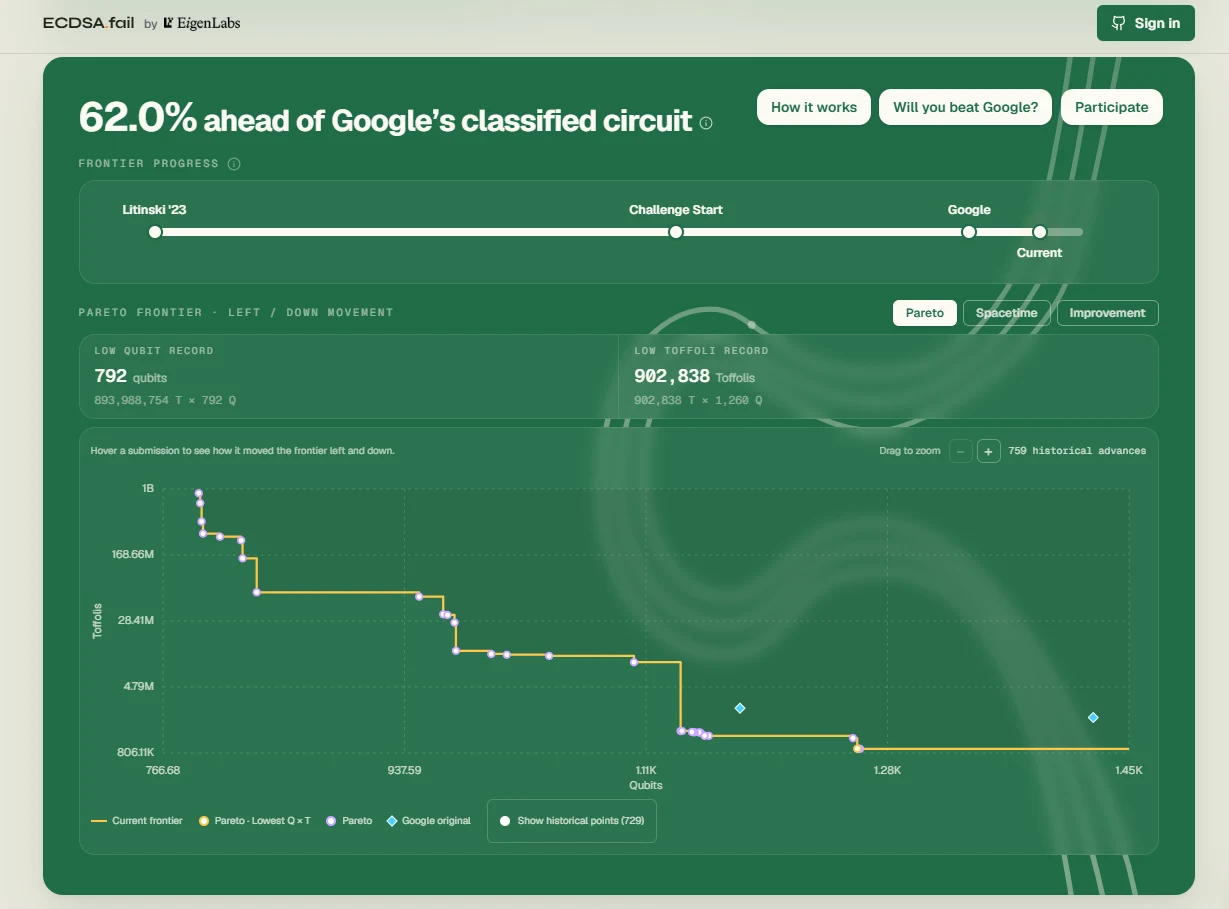
目標は、より少ないキュービットや操作で同じ計算を行うことだ。このプロジェクトの研究論文は、人間とAIエージェントがどのように改良を提供するかを説明している。これらはリーダーボードに載る前に検証される。これらの結果は、より大きな攻撃の中の一つの操作に関するものであり、完全な攻撃を実行するには依然として能力の高い量子コンピュータが必要となる。
研究者はまた、量子プロセッサを確実に動作させ続けるためにもAIを使っている。2026年7月、Googleは誤り訂正実験中に量子プロセッサの制御を調整するために機械学習を使ったと報告した。この調整は、動作条件が変化する中でシステムが安定を保つのに役立った。
私たちは、Quip Networkの運営会社であるPostquant LabsのCEO兼共同創業者Colton Dillion氏と、AIと量子コンピューティングがBitcoinにどのような影響を与えうるかについて語り合った。
攻撃によって与えられる時間は異なる
Bitcoinの場合、攻撃に使える時間は、公開鍵がいつ見えるようになるかにも一部依存する。
アットレスト攻撃は、公開鍵がすでに露出している資金を狙う。攻撃者は所有者の支払いを待たずに秘密鍵の計算を始められる。この攻撃は、その鍵がまだ資金を管理している間は有効なままだ。
初期のBitcoinマイニング報酬の一部は、公開鍵をオンチェーンに直接記録する形式を使っている。これには、その所有権が証明されていないものの、Satoshi Nakamotoに帰属するとされるコインも含まれる。それらの古さや非活動性は、露出した鍵に対する量子攻撃を防ぐものではない。
オンスペンド攻撃は、支払い中に露出する鍵を狙う。攻撃者は秘密鍵を復元し、代わりに受理されるよう十分な速さで競合トランザクションを送信しなければならない。Bitcoinでは、これは元の支払いが確定を待っている間に攻撃を試みることを意味しうる。
したがって、マシンは短い支払いウィンドウを悪用できるほど高速になる前に、すでに露出している鍵を脅かす可能性がある。
暗号化された情報は今日でも収集できる
攻撃者は、個人的なメッセージ、医療記録、政府の通信、機密の事業文書など、何年にもわたって価値を持ち続けうる暗号化情報を保存することもできる。
ハーベスト・ナウ、デクリプト・レイター攻撃では、誰かがその暗号化情報を保存し、将来の量子コンピュータが暗号鍵を保護する脆弱な暗号を破れるようになるまで保持する。NISTは、そのようなコンピュータが存在する前に長寿命の秘密を保護する必要がある理由を説明している。
これは保存された情報の機密性を脅かす。露出したBitcoinの署名鍵への攻撃は、その鍵が誰かに使うことを認めている資金を脅かす。
なぜ準備はCRQCが存在する前から始まるのか
暗号学者Michele Moscaの不等式は、3つの期間を比較する。
- X:情報が機密のままである必要がある年数
- Y:移行にかかる年数
- Z:量子コンピュータがその情報を保護する暗号を破れるようになるまでの推定年数
計画上の目標はX + Y < Zである。
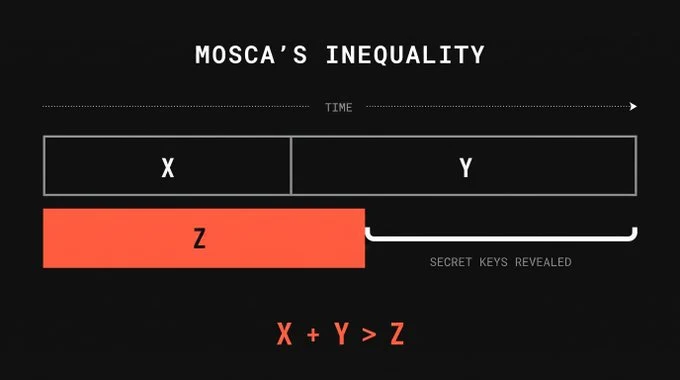
その合計がZを超えると、収集された情報はまだ保護が必要な間に読めるようになってしまう可能性がある。Zは依然として不確かだ。
ブロックチェーンの署名鍵については、量子コンピュータがそれを使うのに必要な秘密鍵を復元できるようになる前に、移行が既存の資金を保護しなければならない。すでに露出した公開鍵があれば、攻撃者は所有者がトランザクションを行うのを待たずにその計算を試みることができる。
準備とは、脆弱な署名をポスト量子暗号に置き換えることを意味する。これは、古典コンピュータと量子コンピュータの双方からの既知の攻撃に耐えるよう設計されたアルゴリズムだ。これらのアルゴリズムは従来のハードウェア上で動作するため、開発者はCRQCが存在する前に実装できる。
NISTは2024年に最初の3つのポスト量子標準を確定した。これは共有秘密の確立とデジタル署名作成の方法を提供する。開発者は依然として、これらの方法を人々が使うシステムに統合し、テストする必要がある。
ブロックチェーンでは、これはネットワーク全体にわたる変更を必要とする場合がある。ノードは更新されたルールを強制しなければならず、ウォレットは新しい署名をサポートしなければならず、取引所やカストディアンはサービスを更新しなければならない。移行の設計によっては、ユーザーも既存の資金を新しい鍵やアドレスに移す必要があるかもしれない。
失われた秘密鍵によって管理される資金は、その所有者が通常の移転を承認できないため、より難しい問題を生む。新しい署名方式を追加しても、それらの資金は自動的には保護されない。
Bitcoinでは、非活動であることだけでは秘密鍵が失われたことの証明にはならない。
ブロックチェーンの移行計画は、既存の資金がどのように保護されるかを、所有者が移転できない資金も含めて説明すべきだ。量子対応の主張を評価する際は、すでに展開された変更、ユーザーが取るべき行動、そして露出したままになりうる資金に注目してほしい。
よくある質問
ハードウェアウォレットは量子攻撃から保護してくれるか
ハードウェアウォレットは、秘密鍵を他のデバイスから隔離しておくのに役立つ。しかし、脆弱な署名方式に対する量子攻撃は、ウォレットにアクセスすることなく、露出した公開情報から秘密鍵を導出できる可能性がある。デバイスだけでは、その計算を防ぐことはできない。
「暗号学的に重要」と「暗号解析的に重要」な量子コンピュータは異なるのか
両方の用語が、暗号に対する量子攻撃の議論に登場する。NISTは「cryptanalytically relevant quantum computer」を使っている。これは、古典コンピュータに対しては安全なままの暗号を、量子アルゴリズムを使って破ることができるマシンを指す。
CRQCとQ-Dayの違いは何か
CRQCは暗号攻撃を実行する能力を持つ量子コンピュータである。Q-Dayは、その能力が現在使われている暗号を破れるようになる時点を指す。異なる暗号システムは異なる攻撃リソースと実行時間を必要とするため、脆弱になる時期も異なりうる。
ポスト量子暗号には量子コンピュータが必要か
いいえ。ポスト量子暗号は、ウォレットやブロックチェーンのノードが使うハードウェアを含む、従来のコンピュータ上で動作する。既知の量子攻撃に耐えるよう設計されているため、CRQCが存在する前にシステムが採用できる。