ポスト量子ブロックチェーンは、既知の量子攻撃に耐えるよう設計された暗号を使うブロックチェーンです。
ポスト量子暗号を採用するには、ブロックチェーンが取引を承認する方法、ウォレットが鍵を管理する方法、ノード同士が通信する方法を変える必要が生じることがあります。
「ポスト量子」とは何を意味するのか
「ポスト量子」とは、量子コンピュータが広く使われている公開鍵暗号を破れるほど強力になる未来を想定して設計された安全性を指します。そこには、暗号資産の取引を承認したり、安全なインターネット接続を確立したりするために使われる方式が含まれます。
ポスト量子暗号(PQC)は、従来のコンピュータにも量子コンピュータにも解くのが難しいままだと考えられている数学的問題を利用します。開発者は、ウォレットやブロックチェーンのノードを動かす機器を含め、今日の通常のコンピュータ上でこれらのアルゴリズムを使えます。
したがって、「ポスト量子ブロックチェーン」という言葉には文脈が必要です。あるチェーンが提供する保護を理解するには、どの部分がポスト量子暗号を使っているのか、またその保護が人々がすでに使っている資産やアカウントに及ぶのかを知る必要があります。
暗号とは何か、ブロックチェーンはどう使うのか
暗号は、数学的な手法で情報を守り、その真正性を検証します。ブロックチェーンでは、誰が取引を承認したのか、記録されたデータが変更されていないかをコンピュータが確認する助けになります。
デジタル署名:取引を承認する
暗号資産を送るとき、ウォレットは秘密鍵を使って取引のデジタル署名を作成します。それを検証するコンピュータ(ノード)は、対応する公開鍵を使い、秘密鍵を知ることなくその署名を検証します。
署名は、それが対象とする取引の詳細を保護します。通常の送金では、受取人と金額がそれにあたり、署名された内容を変更すると検証は失敗します。
十分に高性能な量子コンピュータは、公開鍵から秘密鍵を導き出すことで、一般的に使われている署名方式を脅かす可能性があります。攻撃者は、復元した鍵で取引に署名できてしまいます。
鍵確立と暗号化:接続を守る
ウォレットが暗号化された接続でサービスにつながるとき、両者はやり取りするメッセージを守るための共有の秘密を必要とします。鍵確立(key establishment)は、公開ネットワーク上でその秘密を確立する手順です。
その後、共通鍵暗号が、共有した秘密鍵でメッセージを暗号化・復号します。接続には、鍵を安全に確立する方法と、それを安全に使う方法の両方が必要です。
これらの方式はシステム間の通信を守ります。公開ブロックチェーンに記録された取引は、一般に公開されたままです。
ハッシュ:データの変更を検出する
ハッシュ関数は、データを「ハッシュ」と呼ばれる固定長の値に変換します。入力がわずかに変わっても、通常は結果が変わります。
ブロックチェーンはハッシュを使って取引データを確認し、ブロックをその履歴につなげます。記録された取引が変更されるとハッシュも変わるため、他のコンピュータは承認済みの記録との不一致を検出できます。
ハッシュは、一部のポスト量子署名方式の内部でも使われます。その役割と必要な安全性は、ブロックチェーンがどう使うかに依存します。
量子コンピューティングは各方式にどう影響するか
量子の脅威は機能ごとに異なります。広く使われている公開鍵署名と鍵確立の方式は置き換えが必要ですが、適切な共通鍵暗号とハッシュ関数は引き続き使えます。
| 暗号機能 | 役割 | 一般的な例 | ポスト量子への備えで必要なこと |
|---|---|---|---|
| デジタル署名 | 役割取引やその他の署名付きメッセージの承認を検証する | 一般的な例ECDSA、Ed25519 | ポスト量子への備えで必要なこと脆弱な署名方式を置き換え、ブロックチェーンのソフトウェア全体で新しい鍵に対応する |
| 鍵確立 | 役割保護された通信のための共有の秘密を確立する | 一般的な例楕円曲線ディフィー・ヘルマン | ポスト量子への備えで必要なこと適切な通信プロトコル内でML-KEMのようなポスト量子方式を採用する |
| 共通鍵暗号 | 役割共有の秘密鍵でメッセージを暗号化する | 一般的な例AES | ポスト量子への備えで必要なこと適切な鍵長を使い、その鍵を確立する方式も安全であるようにする |
| ハッシュ | 役割データの変更の検出とブロックチェーン記録の検証を助ける | 一般的な例SHA-256、SHA-384 | ポスト量子への備えで必要なことハッシュ関数、その出力長、各用途の安全性要件を見直す |
Googleの2026年の研究は何を変えたのか
2026年3月、Google Quantum AIが研究を発表し、将来の量子コンピュータが、以前の見積もりより少ないリソースでBitcoinが使う楕円曲線暗号を攻撃できる可能性があることを示唆しました。
研究者たちは、コンピュータのハードウェアとエラー率に関する特定の前提のもとで、攻撃に何が必要かを計算しました。彼らの回路設計によって、見積もられる作業量が減りました。
量子回路とは?
量子回路とは、量子コンピュータが計算を完了するために実行する操作の列です。研究者はこの列を設計し直すことで、必要な量子ビット(キュービット)や操作の数を減らせます。
この研究が想定したのは、まだ作られていない機械です。より優れた攻撃手法によって、ブロックチェーンが脆弱な暗号の置き換えを終える前にハードウェア要件が下がる可能性があり、開発者が早めに準備を始めるもう一つの理由になります。
ブロックチェーンはどの種類のポスト量子暗号を使えるのか
ブロックチェーンの開発者には、脆弱な署名を置き換え、接続を保護するための選択肢がいくつかあります。これらは、既知の量子攻撃に耐えると考えられている異なる数学的問題を利用します。
米国国立標準技術研究所、NISTは、公開レビューのプロセスでこれらのアルゴリズムを評価し、選ばれたアルゴリズムがどう動作すべきかを定める標準を公表します。2024年8月、NISTは3つを確定しました。デジタル署名向けのML-DSAとSLH-DSA、共有の秘密の確立向けのML-KEMです。
これらの標準は、ポスト量子暗号の2つのアプローチ、格子ベースとハッシュベースを表しています。3つ目のアプローチであるコードベース暗号も、標準化に向けて進んでいます。
格子ベース暗号:署名と安全な接続
格子ベース暗号は、多次元空間に規則的に並んだ点に関する数学的問題を利用します。このアルゴリズムでは、秘密鍵を持つ者がメッセージに署名したり共有の秘密を確立したりできる一方、攻撃者が公開情報からその鍵を復元するのは困難になります。
標準化された2つのアルゴリズムが、この方式をそれぞれ別の目的に使っています。
ML-DSAはデジタル署名を作成します。 ブロックチェーンは、取引の承認やノードからのメッセージの認証に使えます。Dilithiumから発展したML-DSAは、FIPS 204で規定されています。
ML-KEMは2つのシステム間で共有の秘密を確立します。 その秘密から、通信を暗号化する鍵を導き出せます。ブロックチェーンでは、ノード間の保護された接続を確立する一部になり得ます。Kyberから発展したML-KEMは、FIPS 203で規定されています。
FIPSとは?
FIPSはFederal Information Processing Standards(連邦情報処理標準)の略です。番号付きの各文書が一つの標準を定めています。たとえばFIPS 204は、ML-DSA署名アルゴリズムとその許可されるパラメータを定義しています。
ハッシュベース暗号:署名への別のアプローチ
ハッシュベース暗号は、ハッシュ関数を使ってデジタル署名を構成します。ブロックチェーンのデータの変更検出に役立つのと同じ種類の数学的道具を、署名方式の中でも使えるのです。
SLH-DSAは、SPHINCS+から発展したハッシュベースの署名標準で、FIPS 205として公表されています。その安全性はハッシュ関数の性質に依存しており、ML-DSAが使う格子問題とは別の選択肢になります。
選択には実用上のトレードオフがあります。SLH-DSAは一般にML-DSAより大きな署名を生成し、署名にも時間がかかります。そのため頻繁な取引には向きにくい一方、署名の速度があまり重要でないソフトウェアアップデートの署名のような用途には有用です。
コードベース暗号:秘密を確立する別の方法
誤り訂正符号は、データが破損したときにコンピュータが情報を回復する助けになります。コードベース暗号は、これに関連する数学的問題を使い、秘密の知識なしに元の情報を回復するのが難しいという性質を利用します。
HQCは、この方式で共有の秘密を確立します。NISTは、ML-KEMとは異なる数学に依拠していることから、その代替としてHQCを標準化対象に選びました。両方のアプローチを持つことで、一組の安全性の前提への依存が減ります。NISTの選定発表がこの考え方を説明しています。
HQCの標準はNISTの現在のレジスタではまだ公表予定の段階にあり、上記の確定済み標準とは区別する必要があります。
| アルゴリズム | 数学的アプローチ | 用途 | 標準化の状況 |
|---|---|---|---|
| ML-DSA | 数学的アプローチ格子ベース | 用途デジタル署名。対応している場合はブロックチェーンの取引署名も | 標準化の状況最終標準:FIPS 204 |
| ML-KEM | 数学的アプローチ格子ベース | 用途保護された接続のための共有の秘密の確立 | 標準化の状況最終標準:FIPS 203 |
| SLH-DSA | 数学的アプローチハッシュベース | 用途デジタル署名。サイズと性能のトレードオフが異なる | 標準化の状況最終標準:FIPS 205 |
| HQC | 数学的アプローチコードベース | 用途ML-KEMとは異なる安全性の前提による共有の秘密の確立 | 標準化の状況標準化対象に選定済み。標準は今後公表予定 |
選択は、ユーザーとノードがどれほど頻繁にメッセージに署名するか、ノードがどれほど素早く検証しなければならないか、ネットワークがどれだけのデータを送信・保存できるかによって決まります。これらの要件により、鍵と署名のサイズは決定の重要な要素になります。
ポスト量子署名のスケーリング課題
多くのポスト量子署名方式は、ブロックチェーンが一般的に使う楕円曲線方式よりはるかに多くのデータを生成します。
たとえばML-DSA-87は、4,627バイトの署名、つまり約4.6キロバイトを生成します。公開鍵はさらに2,592バイトですが、その鍵がすべての取引に付随するかどうかはブロックチェーンの設計次第です。
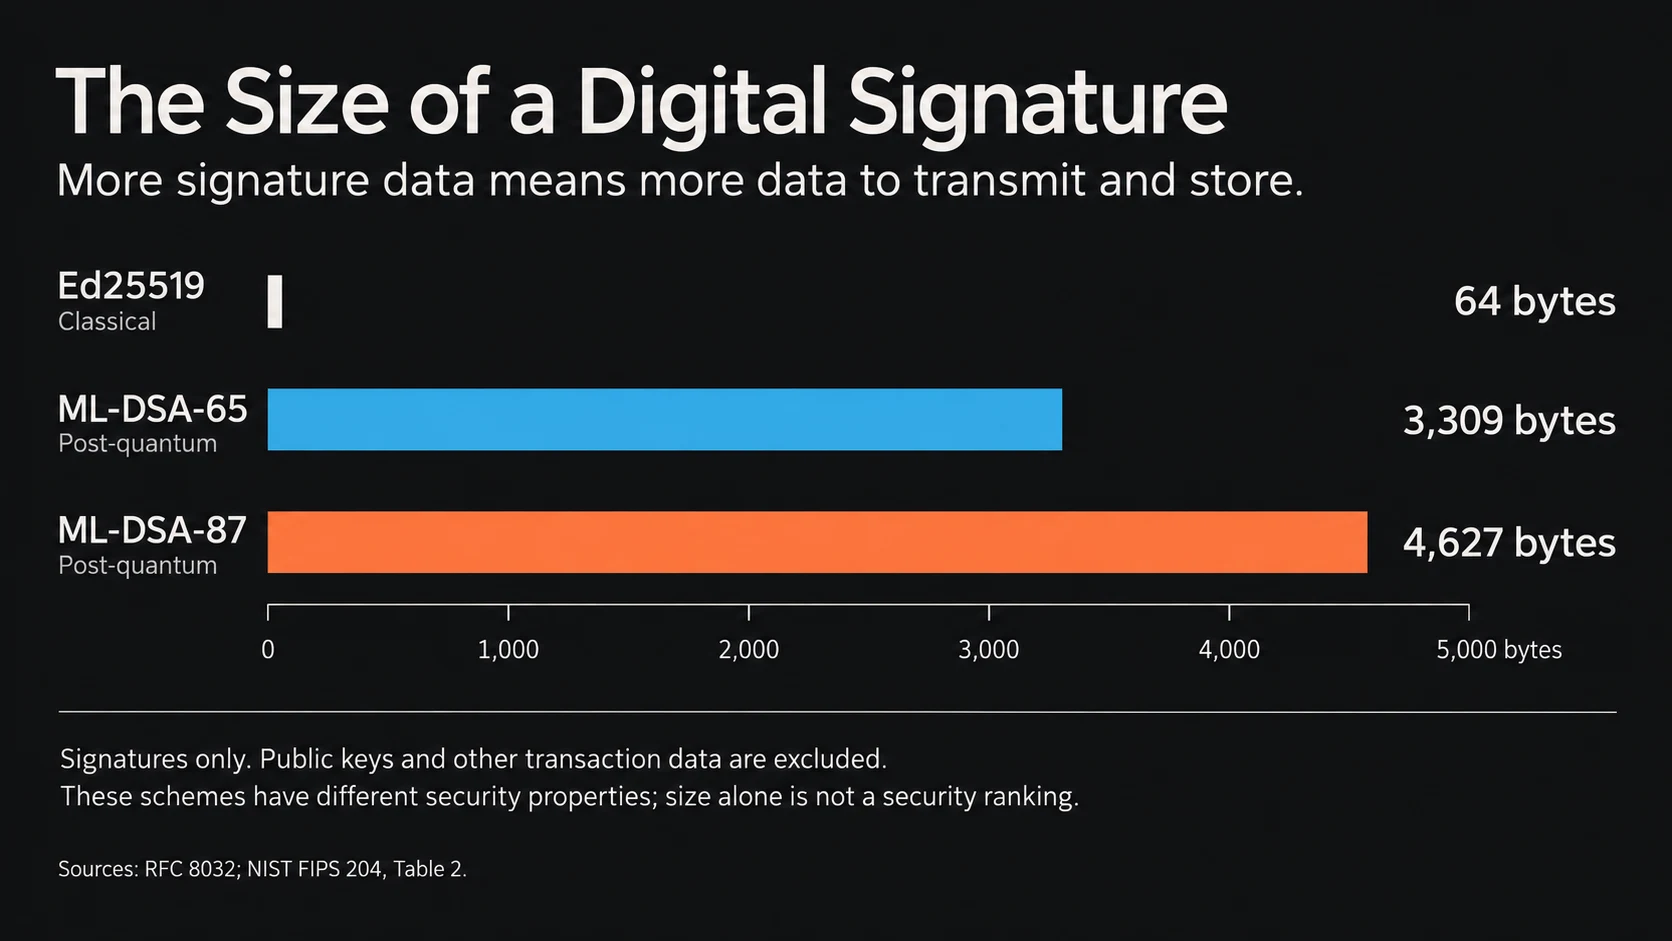
何千もの取引にわたると、この追加データは帯域幅とストレージの要件を増やす可能性があります。チェーンがブロックサイズの上限を維持する場合、取引が大きくなると収められる送金の数が減ります。チェーンが取引サイズに応じて手数料を課すなら、手数料も上がり得ます。
既存のブロックチェーンは、もともと小さな署名向けに設計されたルールとソフトウェアの中でこうした変更に対応しなければなりません。開発者は、取引サイズの上限、手数料の計算、署名の送信と保存の方法を見直す必要があるかもしれません。
開発者は、この負担を減らすため、証明ベースの署名集約を探っています。コンピュータが多数の署名を検査し、それらが対応する取引と公開鍵に対して有効であるという暗号的な証明を作成します。プロトコルがこの方式に対応していれば、ブロックは個々の署名のすべての代わりに、証明と簡潔な参照を含められます。取引自体は引き続き記録する必要があります。
EthereumのEIP-8288ドラフトは、多数の計算をまとめて検証できる暗号的証明の一種であるSTARK証明を使ったこの方式を提案しています。これは将来のアップグレードに向けた提案です。集約で容量が節約できるかは、証明システムと、まとめる署名の数によります。
元の署名は依然として作成・処理する必要があり、証明の生成には追加の計算が必要です。そのため、開発者はストレージの節約を、処理時間やハードウェア要件とあわせて検証しなければなりません。証明システムが量子攻撃に耐えるかどうかも評価する必要があります。
ブロックチェーンで何を変える必要があるのか
開発者はまず、ブロックチェーンとそれを支えるソフトウェアのどこで脆弱な暗号が使われているかを特定する必要があります。範囲はネットワークの設計によりますが、注意すべき領域がいくつかあります。
取引ルールとウォレット
ブロックチェーンは新しい署名を認識し、ノードがそれをどう検証するかを定めなければなりません。ウォレットも、対応する鍵を作成・保管・バックアップする必要があります。ブロックチェーンがその署名を受け付けなければ、ウォレットを更新するだけでは取引を守れません。
ブロックの合意に使われる署名
一部のネットワークでは、どのブロックを受け入れるかを決める際に、バリデータがメッセージに署名する必要があります。これらの署名は、コンセンサスと呼ばれるネットワークの合意プロセスを守ります。脆弱な暗号を使っている場合は、ユーザーが送金時に作成する署名とは別に、独自の移行が必要です。
保護された接続
ノードやサービスは、公開鍵暗号を使って互いを認証し、暗号化された接続を確立することがあります。量子に脆弱なアルゴリズムに依存している箇所では、これらの通信プロトコルを見直す必要があります。
証明とその他の暗号的チェック
一部のブロックチェーンは、取引のバッチを検証したり、プライベートな情報を守ったりするために証明を使います。これには、取引を処理してその正しさの証明をベースのブロックチェーンに提出するレイヤー2ネットワークであるZKロールアップが含まれます。ユーザーがポスト量子署名を採用しても、その証明システムは別途、量子安全性の評価が必要です。
そのほかに、暗号学的コミットメントを使うものもあります。これはシステムが特定のデータに結びついた値を公開し、後でそのデータが一致することを証明できる仕組みです。
それぞれの構成に個別の評価が必要です。Ethereumのポスト量子ロードマップは、アカウント署名、バリデータ署名、データに関する暗号に、なぜ別々の作業が必要なのかを示しています。
アプリケーションと支援サービス
取引所、ブリッジ、カストディアン、アプリケーションは、新しい取引形式や鍵形式に依存している箇所でそれらを認識しなければなりません。そうでなければ、ユーザーが対応ウォレットを持っていても、入金やサービスの利用ができないことがあります。
ステーブルコインの発行者も、トークンの発行、償還時のバーンの承認、トークンコントラクトの管理に使う鍵と権限を見直す必要があります。これらの管理が脆弱な署名に依存している場合は、独自の移行計画が必要です。
既存の資金と権限
ユーザーは、資金を移したり、アカウントやスマートコントラクトを管理する鍵を置き換えたりする必要があるかもしれません。移行計画では、その変更を安全に承認する方法と、古い保護の下に残る資産がどうなるかを説明する必要があります。
ジェネシスからポスト量子か、既存のブロックチェーンへの後付けか
ブロックチェーンの最初のブロックはジェネシスブロックと呼ばれます。ジェネシスからポスト量子暗号を使うよう設計されたネットワークは、ユーザーがその上で資産を取得する前に、互換性のある取引ルール、ウォレット、ノードソフトウェアを導入できます。これにより、古い署名鍵からの最初の移行が不要になりますが、実装には依然としてセキュリティテストが必要で、今後のアップグレードが必要になる可能性もあります。
既存のブロックチェーンは、人々がネットワークを使い続けている間に新しい暗号を導入しなければなりません。すでに資金を保有しているなら、アップグレードはその資金へのアクセスを守り、新しい保護を採用する安全な方法を提供する必要があります。
Bitcoin:誰がコインを動かすのか
Bitcoinの移行をめぐる問いは、署名アルゴリズムの選択にとどまりません。参加者は、新しい支払いルールをどう採用するか、保有者がどのように資金を移すか、古い支払い方法を無期限に使えるようにするかも決める必要があります。
休眠コインがこれらの決定を難しくします。何年も動いていないアドレスは、将来のために貯めている人のものかもしれず、鍵を失った人のものかもしれず、亡くなった人のものかもしれません。動きがないという事実だけでは、どれが正しいかは判断できません。
脆弱な支払い方法を残しておくと、十分に高性能な量子攻撃者が、公開鍵が露出している資金を奪える可能性があります。それらの方法を制限すれば、正当な所有者も、新しい回復要件を満たさない限り支払いができなくなるかもしれません。BIP-361のドラフトは、移行プロセスと従来型署名の制限を提案していますが、まだドラフトであり採用されていません。
開発者はソフトウェアの変更を提案できます。しかし、ネットワーク全体に代わって、全員が受け入れるべき所有と回復のルールを決めることはできません。
Ethereum:ネットワーク全体での変更の調整
Ethereumにも、ウォレット署名にとどまらない変更が必要です。そのポスト量子ロードマップは、ユーザーアカウント、バリデータ署名、ブロックチェーンのデータの確認に使われる暗号システムを扱っています。
アカウント抽象化により、アカウントは取引の承認方法を自分で定義できます。この柔軟性は、実装されている場合にはポスト量子署名を含む代替の署名方式を支えられます。
Quantusでのポスト量子暗号の使い方
Quantusはジェネシスからポスト量子暗号で稼働を開始しました。設計は、取引署名、ウォレット鍵、ノード間の接続を対象とし、プライベート送金とスケーリングには別の証明システムを備えています。
| アーキテクチャの要素 | 役割 | 使用しているもの |
|---|---|---|
| 取引署名 | 役割送信者、受信者、金額が公開されている送金について、ノードがあなたの承認を検証できるようにします。 | 使用しているものデフォルトはML-DSA-65、ML-DSA-87にも対応 |
| ウォレット鍵 | 役割一つのリカバリーシードから、ポスト量子のアカウント鍵とプライベート送金の秘密を生成します。 | 使用しているものHD-Lattice鍵導出 |
| ノード接続 | 役割ノード同士が互いのIDを認証し、暗号化通信のための共有の秘密を確立できるようにします。 | 使用しているものML-DSA-87とML-KEM-768 |
| プライベート送金とスケーリング | 役割プライベート送金を承認し、その証明をまとめて、送金ごとに記録されるデータを減らします。 | 使用しているものPlonky2ベースの再帰証明を用いたWormhole |
| コンセンサス | 役割マイナーがブロック生成を競い、ノードが累積作業量の最も大きい有効なチェーンを選びます。 | 使用しているものPoseidon2を用いたプルーフ・オブ・ワーク |
ホワイトペーパーでは、アーキテクチャとその安全性の前提を説明しています。Poseidon2は、暗号的証明の内部で効率的に使えることから選ばれたハッシュ関数です。
Wormholeのプライバシー保護は、入金とその宛先とのつながりに関するものです。金額と出金アドレスは公開のままで、タイミングや金額のパターンから、観察者がつながりを推測できる場合があります。Wormholeのドキュメントがこれらの限界を説明しています。
ポスト量子ブロックチェーン開発の現状
ポスト量子の支払いオプションをまだ導入していないチェーンの保有者にとっては、直接の移行手順がまだないかもしれません。進展は、ネットワークがそのオプションを導入し、その利用を支えることにかかっています。
研究、導入済みのサポート、完了した移行は、それぞれ別の段階です。ロードマップが示すのは意図された保護です。現在何が資金を守っているのかを理解するには、ネットワークが実際に使っているルールと暗号を見る必要があります。ロードマップと導入済みの保護との隔たりこそが、移行がQ-Dayより前に始まる理由です。
よくある質問
ポスト量子ブロックチェーンに量子コンピュータは必要ですか?
ポスト量子暗号は従来のコンピュータ上で動きます。開発者は、暗号的に意味のある量子コンピュータが存在する前から使えます。
ブロックチェーンは署名方式を変えるだけでポスト量子になれますか?
署名の変更が対象とするのは取引の承認です。ウォレット、ノード間通信、アプリケーション、支援サービス、既存の資産は、依然として古い暗号や鍵形式に依存している可能性があります。
ポスト量子ウォレットは既存のブロックチェーンを量子安全にしますか?
いいえ。ウォレットだけで、基盤となるブロックチェーンを量子安全にすることはできません。ブロックチェーンが新しい暗号を受け入れ、関わるサービスがその取引に対応する必要があります。
ポスト量子ブロックチェーンと量子ブロックチェーンの違いは何ですか?
ポスト量子ブロックチェーンは、将来の量子攻撃に耐えるよう設計された暗号を使い、従来のハードウェア上で動作します。量子ブロックチェーンは通常、ブロックチェーンシステムの中で量子ハードウェアや量子通信を使う実験的な提案を指します。