Q-Dayとは、十分な能力を持つ量子コンピュータが、実システムを守る公開鍵暗号を、偽造トランザクションやデータ漏えいなどのセキュリティ障害を引き起こすほど短時間で破れるようになる時点を指す。
RSAと楕円曲線暗号は、鍵交換とデジタル署名に広く使われている。
ブロックチェーンにとってのリスクは、量子能力、公開鍵の露出、そして移行状況の3つに左右される。以下のフレームワークは、これらの条件がどのように組み合わさって実際の攻撃になるかを説明する。
Q-Dayはいつ来るのか
Q-Dayに信頼できる日付を示せる人はいない。研究者は量子ハードウェア、誤り訂正、大規模計算における難問をまだ解決する必要がある。
専門家の予測もこの不確実性を反映している。Global Risk Instituteの2025年調査では、暗号学的に重要な量子コンピュータ(CRQC)が10年以内に出現する可能性は十分にあり、15年以内なら可能性が高いとされた。この確率レンジは特定の年を示すことなく2030年代を指し示している。
Googleは自社のポスト量子暗号移行を完了する目標として2029年を発表した。これはCRQCの登場時期を予測したものではない。この目標は移行に必要な時間と、暗号解読の進歩が従来のリソース見積もりを引き下げる可能性の両方を反映している。Googleは2026年3月に移行タイムラインを発表した。
長期間機密を保つ必要のあるデータは、Q-Day以前に保護しておく必要がある。
ハーベスト・ナウ、デクリプト・レイター攻撃では、攻撃者が今日暗号化された情報を収集し、将来の量子コンピュータが復号できるようになるまで保管する。長年にわたり機密を保つ必要のあるデータは、この戦略によってすでにリスクにさらされている。
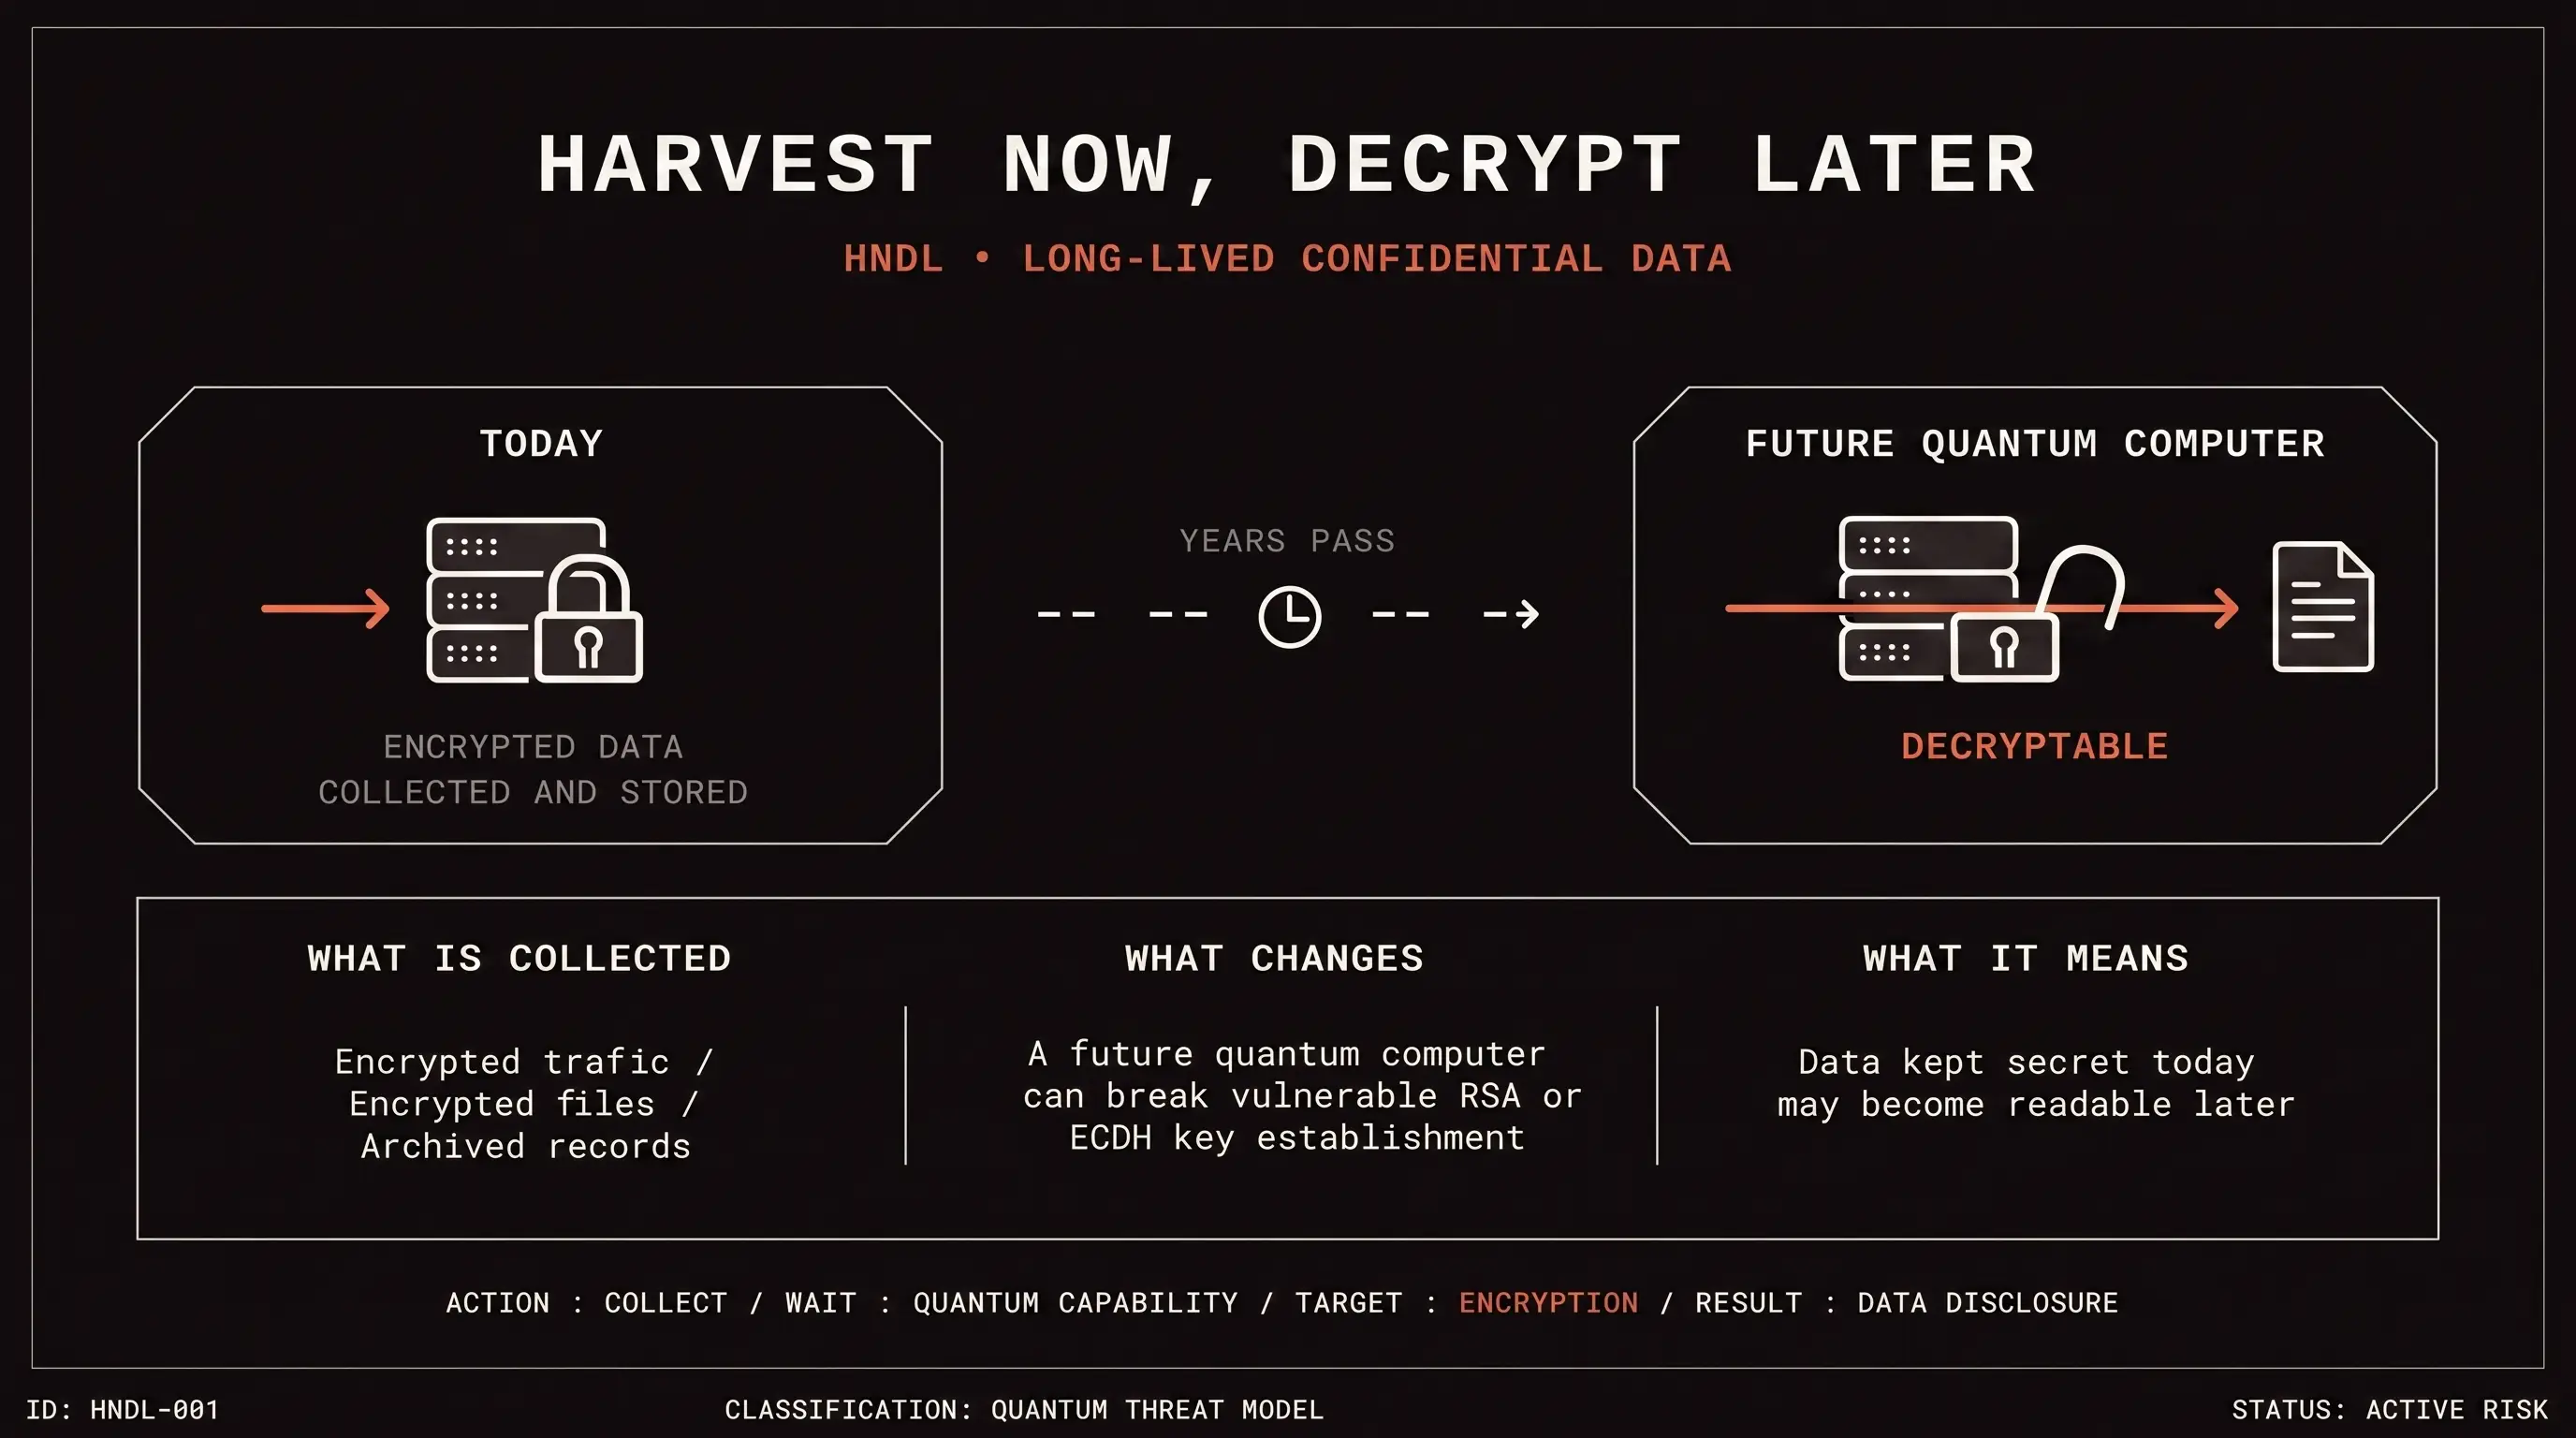
ハーベスト・ナウ、デクリプト・レイターは暗号化データに最も直接的に当てはまる。一部の公開ブロックチェーンには関連するリスクもある。オンチェーンで露出した公開鍵は、秘密鍵の導出に依然としてCRQCが必要であっても、将来の攻撃のために利用可能な状態のまま残る。
Q-Dayには暗号学的に重要な量子コンピュータが必要
暗号学的に重要な量子コンピュータ(CRQC)とは、実システムで使われる暗号を破るのに十分な強力さと信頼性を備えた量子コンピュータのことである。
研究者はこの能力をいくつかの指標で評価する。信頼できる論理量子ビット数、誤り訂正のオーバーヘッド、必要な量子演算の回数、そして攻撃を完了するのに使える時間などだ。
今日の量子プロセッサは、慎重に選ばれた実験では古典コンピュータを上回ることができる。しかし、Shorのアルゴリズムを使ってブロックチェーンの秘密鍵を復元するのに必要な規模とフォールトトレランスには、まだ達していない。
Googleの2026年の論文は、secp256k1(Bitcoinをはじめとする多くのチェーンが使う楕円曲線)上でECDLP-256を解くために、将来の超伝導CRQCが必要とするリソースを見積もっている。示されたハードウェア前提の下では、1回の攻撃に必要な物理量子ビットは50万個未満、実行時間は数分と見積もられている。Googleの研究がこれらの前提とリソース見積もりを説明している。
この見積もりは将来のマシンについてのものだ。ハードウェアが必要な規模に達する前に、アルゴリズムと誤り訂正の進歩がリソース見積もりを変える可能性があることを示している。
Q-Dayは何を脅かすのか
ブロックチェーンにとってのQ-Dayの主な懸念はShorのアルゴリズムだ。十分な能力を持つ量子コンピュータは、これを使ってRSAや楕円曲線システムを守る数学的問題を解ける可能性がある。NISTはRSA、DSA、楕円曲線暗号を脆弱なクラスとして特定している。
公開鍵暗号には2つの主要な役割がある。
- 信頼できないネットワーク上で2者が共有秘密を確立するのを助ける。
- 秘密鍵の保有者が、認可を証明するデジタル署名を生成できるようにする。
ブロックチェーンはデジタル署名に大きく依存している。Bitcoinは古い支払い経路にECDSA、TaprootにSchnorr署名を使う。他のチェーンはECDSAやEdDSAを含む楕円曲線署名方式の中から独自の選択をしている。攻撃者が露出した公開鍵から秘密鍵を導出できれば、ネットワークが有効と見なす可能性のある署名を生成できてしまう。
| 暗号機能 | 代表例 | 量子による影響 | 実際の影響 |
|---|---|---|---|
| 鍵確立と公開鍵暗号化 | 代表例RSA、ECDH | 量子による影響Shorのアルゴリズムが基礎となる数学的問題を脅かす | 実際の影響過去に取得された暗号化記録が読み取り可能になる可能性がある |
| デジタル署名 | 代表例RSA署名、ECDSA、EdDSA | 量子による影響Shorのアルゴリズムが秘密鍵の復元を可能にしうる | 実際の影響攻撃者がトランザクションや他の認可を偽造できる可能性がある |
| 対称暗号 | 代表例AES | 量子による影響Groverのアルゴリズムがブルートフォース探索のコストを下げる | 実際の影響鍵長と実際の攻撃コストが残るセキュリティマージンを左右する |
| ハッシュ | 代表例SHA-256、SHA-3 | 量子による影響量子探索が一部のセキュリティマージンを下げる | 実際の影響ハッシュ依存の機能には別途の評価が必要 |
したがって、Bitcoinのデジタル署名とSHA-256は異なる量子脅威に直面している。
ECDSAは支払いを認可する。Shor攻撃が成功すれば、公開鍵から秘密鍵を復元し、トランザクションを偽造できる可能性がある。
SHA-256はマイニングや他のハッシュ依存機能を支えている。関連する量子脅威はGroverのアルゴリズムであり、探索に対する汎用的な高速化を提供する。これは攻撃者に、秘密鍵を直接復元する同様の経路を与えるものではない。NISTのポスト量子ガイダンスはこの2つの攻撃モデルを別々に扱っている。
量子能力がブロックチェーン攻撃に変わる仕組み
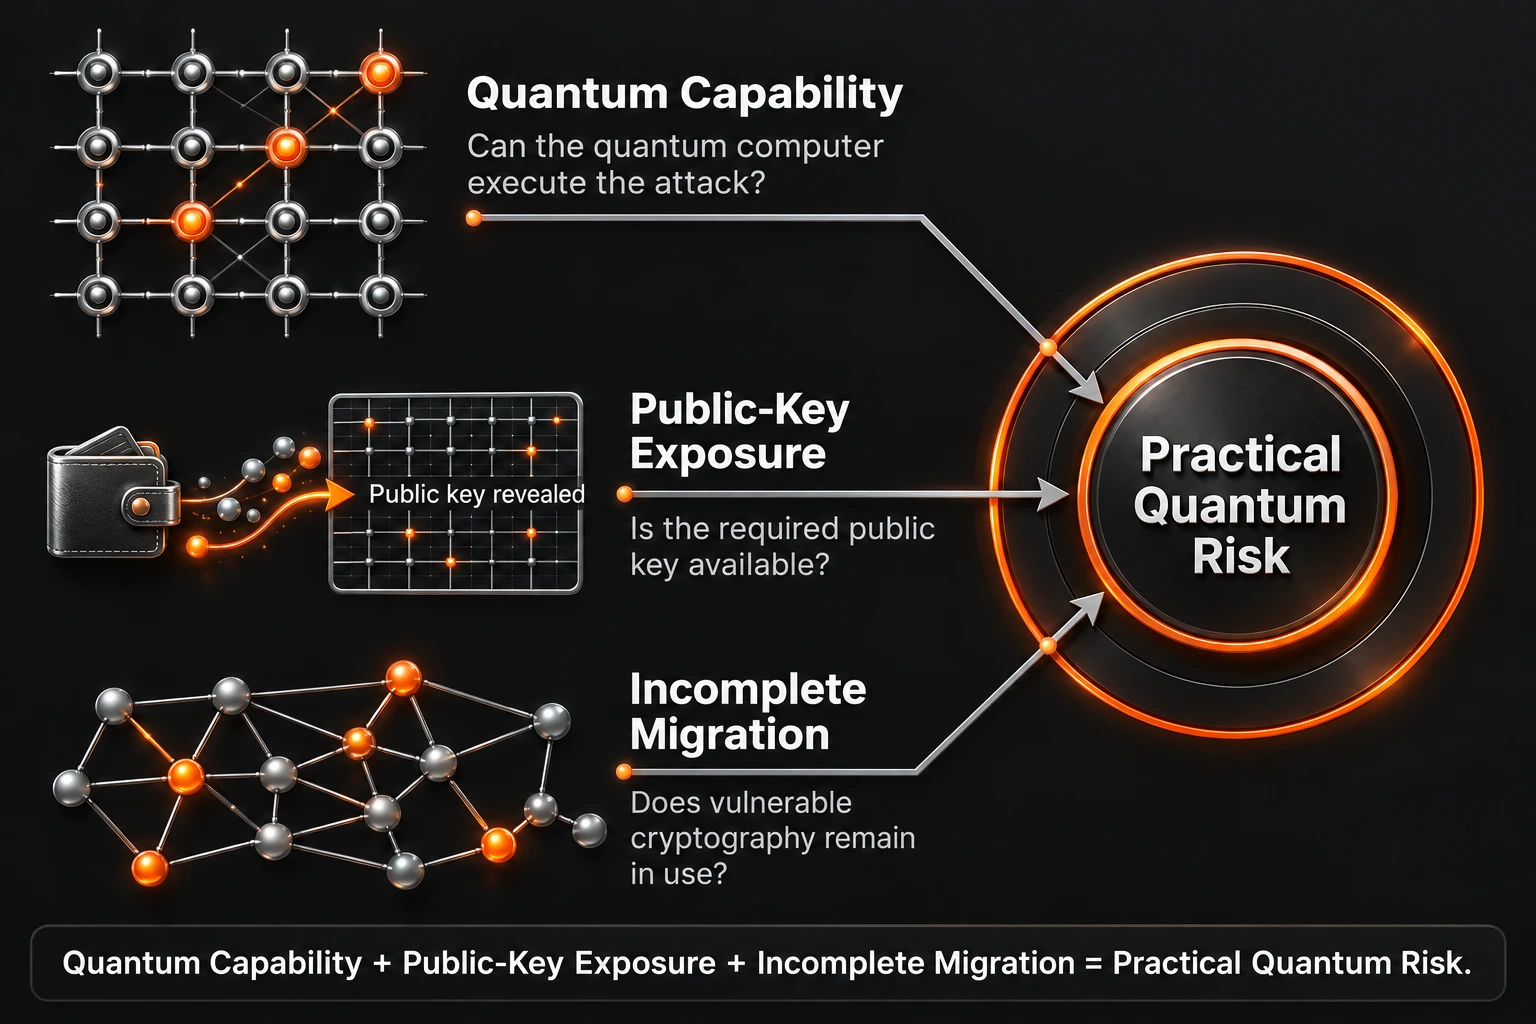
ブロックチェーンは、ポスト量子移行が関連資産を保護する前に、能力のある量子コンピュータが露出した公開鍵を悪用できる状態になると脆弱になる。
マシンが攻撃を完了できる
攻撃者は、標的に対して利用可能な時間内に秘密鍵を導出するのに十分な信頼できる量子能力を必要とする。
利用可能な時間は標的によって異なる。何年もオンチェーンで見える公開鍵は、トランザクションがブロードキャストされてから確定するまでの間に露出する鍵よりも、対応する秘密鍵を導出する時間を攻撃者にはるかに多く与える。
公開鍵が入手可能である
量子コンピュータは、対応する公開鍵なしに秘密鍵を導出することはできない。
一部のBitcoin出力は公開鍵を直接記録する。他は最初は公開鍵のハッシュのみを保存し、保有者が使うときに完全な鍵を露出させる。アドレスを再利用すると、すでに露出した鍵によって新しい資金が守られている状態になりかねない。
Googleの2026年の分析では、露出または再利用された公開鍵を持つアドレスに約670万BTCが存在し、将来のCRQCによる保管中資産への攻撃にさらされうると見積もられている。
この分析対象のうち約230万BTCは少なくとも5年間活動がなく、約170万BTCは初期のpay-to-public-key出力に固定されている。Googleの論文がこれらの見積もりの前提と手法を説明している。
これらの残高は、CRQCが対応する秘密鍵を導出できるようになった時点で攻撃可能になる。まだ鍵を管理している保有者は、チェーンがポスト量子の支払い経路を展開し、対応するウォレットやサービスがそれを採用した後に、資金を移行できる可能性がある。失われた、または放棄された鍵は、移行を認可できる人がいないかもしれないという、より困難な問題を生む。
Bitcoinの移行問題は調整問題でもある。中央の運営者が、すべての保有者、ウォレット、取引所、カストディアン、ノード運営者にアップグレードを保証させることはできないからだ。
移行は依然として不完全
プロトコルにポスト量子署名方式を追加することは、移行の一部にすぎない。ノードは新しいルールを強制し、ウォレットは新しい鍵を作成・管理し、取引所やカストディアンは新しいトランザクション形式をサポートしなければならない。
既存の資産は、ユーザーが有効化・サポートされたポスト量子経路を通じて移動できるようになるまで脆弱なままだ。提案、研究論文、テストネット、あるいはオプションのメインネット機能は進捗を示すが、脆弱な鍵に管理された資産を保護するものではない。
なぜ移行はQ-Dayの何年も前から始まるのか
NISTは2024年8月に最初の3つのポスト量子標準を確定した。
- FIPS 203はML-KEMを規定する。共有鍵を確立するための格子ベースの方式だ。
- FIPS 204はML-DSAを規定する。格子ベースのデジタル署名方式だ。
- FIPS 205はSLH-DSAを規定する。ハッシュベースのデジタル署名方式だ。
格子ベースの標準は、鍵確立と署名のための効率的な主要選択肢を提供する。ハッシュベースの標準は、実装者に異なる数学的前提に基づく署名の選択肢を与える。
私たちはQ-Day、ポスト量子移行、そして脆弱な暗号をアップグレードする圧力について、QDay PodcastでAlex Prudenと語り合った。
アルゴリズムを選ぶことは移行の始まりを意味する。一般的なソフトウェアでは、新しい暗号ライブラリは通常のアップデートでユーザーに届くこともあるが、ベンダーはそれでもプロトコル、証明書、ハードウェアサポート、依存サービスを変更しなければならない。
NISTは、標準化された暗号アルゴリズムを情報システム全体に統合するのに歴史的に10年から20年かかってきたと指摘している。
政府と標準化団体は何をしているか
各国政府はすでにポスト量子移行を複数年にわたるセキュリティプログラムとして扱っている。
| 組織 | 進行中の準備 |
|---|---|
| NIST | 進行中の準備NISTは2024年に最初のPQC標準を確定し、2035年までに量子に脆弱なアルゴリズムを標準から除去する計画で、高リスクシステムはより早く移行する |
| 米国連邦政府 | 進行中の準備大統領令14412とOMB M-26-15は、対象となる高価値・高影響システムに対し、鍵確立で2030年12月31日まで、デジタル署名で2031年12月31日までにPQCを使うことを求めている |
| NSA | 進行中の準備CNSA 2.0は量子耐性アルゴリズムを特定し、National Security Systemsの段階的な移行を定めている |
| 欧州連合 | 進行中の準備2025年のEUロードマップは加盟国間の協調的な移行を求めている |
| ENISA | 進行中の準備ENISAの統合研究は既存プロトコルへのポスト量子システムの統合を扱っている |
これらのプログラムは、確認されたCRQCの何年も前から始まる。脆弱なアルゴリズムはすべて、まず発見され、置き換えられ、テストされ、廃止される必要があるからだ。
ブロックチェーンの量子対応度を評価する方法
信頼できる移行計画は、現在使われている暗号を、その代替を採用しなければならない人々やシステムと結びつける。
この評価を実践的にする5つのチェックがある。
- 使用中の暗号を特定する。 どの署名方式、鍵確立方式、ハッシュ、証明システム、暗号ライブラリが今日のチェーンを守っているかを判断する。
- 公開鍵の露出をマッピングする。 鍵がいつ可視化されるか、再利用されているか、攻撃可能な期間がどれだけ続くか、そしてどの資産や権限を制御しているかを確認する。
- 実際に展開されたものを検証する。 公表された研究、提案、テストネット、オプションのメインネット機能、そして必須のメインネット保護を区別する。
- 移行経路をたどる。 ノード、ウォレット、取引所、カストディアン、ブリッジ、ユーザーがどのように代替を採用するかを確認する。計画は非活動または利用不能な保有資産がどうなるかも説明すべきだ。
- 証拠を精査する。 仕様書、実装コード、独立監査、性能テスト、明確な利用者向け手順を探す。ポスト量子署名は、現実的な条件下で環境全体を通じて機能しなければならない。
量子耐性の主張を評価するには、まだ使われている暗号を特定し、ポスト量子経路が有効であることを確認し、既存のアカウントと資産がそれを使えることを確認する。
Ethereumウォレットの量子リスクを確認する
Ethereumのexternally owned accountは、公開されたトランザクション署名から公開鍵を復元できるため、Bitcoinの出力とは異なる露出パターンを持つ。
Ethereumにはまた、独自のポスト量子移行経路を必要とするコンセンサス署名、データ可用性のコミットメント、証明システムがある。
Quantum Risk Checkerは、EthereumアドレスまたはENS名について公開鍵の露出と残高の機微性を評価するために、公開ブロックチェーンデータを使う。秘密鍵を求めることは決してない。