암호학적으로 유의미한 양자 컴퓨터, 즉 CRQC는 널리 쓰이는 형태의 공개키 암호를 깰 만큼 강력하고 신뢰할 수 있는 양자 컴퓨터를 말한다. 공개키 암호는 통신을 비공개로 유지하고 거래가 승인되었는지 확인하는 데 도움을 주는 보안 방법이다.
양자 컴퓨터는 이미 존재하지만, 주요 블록체인이 사용하는 키 크기에서 이런 공격을 수행할 수 있다고 공개적으로 입증된 기계는 아직 없다. 거래 승인을 확인하는 데 취약한 방식을 쓰는 블록체인에서는, CRQC가 공격자로 하여금 소유자의 허가 없이도 네트워크가 받아들이는 거래를 만들게 할 수 있다.
CRQC는 오늘날의 양자 컴퓨터와 어떻게 다른가
오늘날의 양자 컴퓨터는 실험을 실행하고 특수한 계산을 수행할 수 있다. 긴 계산은 기계가 끝나기 전에 오류가 쌓일 수 있어 어렵다.
양자 컴퓨터는 양자 비트, 보통 줄여서 큐비트라고 부르는 것을 이용해 정보를 저장하고 처리한다. 물리적 큐비트는 초전도 회로나 갇힌 이온 같은 개별 하드웨어 단위다. 주변 환경의 방해나 불완전한 제어는 계산 중 오류를 일으킬 수 있다.
물리학자 John Preskill은 제한된 수의 큐비트를 가지고 있고 그 계산이 오류로 제약되는 기계를 설명하기 위해 NISQ, 즉 노이즈가 있는 중간 규모 양자라는 용어를 도입했다. “노이즈가 있다”는 이런 오류를 가리키고, “중간 규모”는 큐비트 수를 가리킨다.
연구자들은 양자 오류 정정을 이용해 하나의 큐비트 정보를 여러 물리적 큐비트에 인코딩하고 오류를 감지·수정한다. 이렇게 인코딩된 단위를 논리 큐비트라고 부른다. 개별 물리적 큐비트보다 더 신뢰할 수 있지만, 그래도 실패할 수 있다.
CRQC는 계산이 성공하도록 오류를 충분히 낮게 유지하면서 완전한 암호 공격을 수행해야 한다. 이는 지금까지 시연된 제한적인 실험을 훨씬 넘어서는 규모와 지속 시간에서의 신뢰할 수 있는 계산을 필요로 한다.
양자 공격에는 얼마나 많은 큐비트가 필요할까
물리적 큐비트와 논리적 큐비트의 구분은 왜 하나의 정답이 없는지를 설명해 준다. 하드웨어 발표는 흔히 물리적 큐비트 수를 밝히지만, 공격 추정치는 논리적 큐비트 수를 명시할 수 있다. 이 수치들을 비교하려면 제안된 기계에 얼마나 많은 오류 정정이 필요한지 알아야 한다.
공격 자체도 요구 사항에 영향을 준다. 양자 컴퓨터는 양자 회로라 불리는 일련의 연산을 수행하며, 연구자들은 같은 공격에 대해 다른 회로를 설계할 수 있다. 어떤 설계는 큐비트는 적게 쓰지만 더 많은 연산이 필요해, 기계가 정확히 완료해야 하는 작업량을 늘릴 수 있다.
이후 연구자들은 기계의 속도와 오류율에 대한 가정을 이용해 필요한 물리적 하드웨어를 추정한다.
2026년에 발표된 구글 주도 연구는 대응하는 공개키로부터 거래를 승인하는 데 쓰이는 비밀인 개인키를 계산하는 데 양자 컴퓨터가 무엇을 필요로 할지 추정했다. 이 연구는 비트코인의 secp256k1 타원곡선 시스템을 살펴봤다.
제안된 회로 하나는 1,200개 미만의 논리 큐비트와 9,000만 개 미만의 Toffoli 게이트(특정 종류의 양자 연산)가 필요했다.
초전도 하드웨어에 대한 논문의 가정(0.1퍼센트의 물리적 오류율 포함) 하에서, 저자들은 이 회로를 실행하는 데 50만 개 미만의 물리적 큐비트가 필요할 것으로 추정했다.
실제로 작동하는 기계라면 그래도 이 큐비트들을 제공하고 연산을 신뢰성 있게 수행해야 한다. 연구자들은 기존 양자 컴퓨터에서 이 공격을 시연하지는 않았다.
더 읽어보기: 양자 컴퓨터를 만드는 게 왜 그렇게 어려울까?
양자 컴퓨터는 어떻게 거래를 위조할 수 있을까
거래를 승인할 때, 지갑은 개인키를 이용해 디지털 서명을 만든다. 다른 컴퓨터들은 대응하는 공개키를 이용해 그 서명을 확인한다. 이를 통해 네트워크는 개인키를 알 필요 없이 거래를 검증할 수 있다.
두 키는 수학적으로 연결되어 있지만, 공개키에서 개인키를 계산하는 것은 현실적으로 불가능해야 한다. 비트코인이 쓰는 방식 중 하나인 ECDSA 같은 서명 방식은 이 계산의 어려움에 기대고 있다.
Shor 알고리즘은 충분히 강력한 양자 컴퓨터에게 이런 타원곡선 서명 뒤에 있는 수학적 문제를 효율적으로 푸는 방법을 제공한다. 관련 공개키에 접근할 수 있다면, 공격자는 개인키를 계산해 거래에 서명하는 데 쓸 수 있다.
그 키만으로 통제되는 자금에 대해, 공격자는 자신이 통제하는 주소로 자금을 보내는 거래에 서명할 수 있다. 소유자가 그 이전을 승인한 적이 없어도 그 서명은 검증을 통과하게 된다.
양자 컴퓨터는 개인 데이터도 읽을 수 있을까
거래를 위조하는 것과 누군가의 개인 메시지를 읽는 것은 서로 다른 공격이다. 디지털 서명은 거래를 검증하는 데 도움을 준다. 암호화는 올바른 키 없이는 읽을 수 없게 만들어 정보를 비공개로 유지한다.
많은 암호화된 연결은 메시지를 보호하는 비밀 키를 확립하기 위해 공개키 암호를 사용한다. 충분히 강력한 양자 컴퓨터는 그 과정에서 쓰이는 취약한 방식을 공격해, 공격자가 기록된 통신을 읽을 수 있게 만들 가능성이 있다.
블록체인은 SHA-256 같은 해시 함수도 사용한다. 해시 함수는 데이터를 고정된 길이의 값으로 바꾼다. 데이터에 작은 변화만 있어도 보통 다른 해시 값이 나와, 컴퓨터가 변경을 감지하는 데 도움이 된다. 해싱은 원본 정보를 나중에 누군가 복호화할 수 있는 형태로 숨기지는 않는다.
Grover 알고리즘은 비밀 암호화 키나 특정 해시를 만드는 입력값을 찾는 탐색을 가속화할 수 있다. 이것이 공격을 실용적으로 만드는지는 암호 방식과 이용 가능한 자원에 달려 있다. 취약한 서명을 위조할 수 있는 능력이 널리 쓰이는 암호화 방식인 AES나 SHA-256 해시 함수를 자동으로 무용지물로 만들지는 않는다.
더 읽어보기: Grover 알고리즘은 수학적으로 어떻게 작동할까
CRQC는 언제 암호화폐를 위협할 수 있을까
주요 블록체인이 쓰는 암호를 공격할 수 있는 양자 컴퓨터에 대해 확정된 날짜는 없다. NIST는 몇 년에서 수십 년에 이르는 추정치를 제시한다. 이는 연구자들이 아직 풀어야 할 공학적 문제들을 반영한다. 공개 발표는 공개적으로 입증된 것을 보여주지만, 처음으로 능력을 갖춘 기계는 만들어졌을 때 발표되지 않을 수도 있다.
시기는 연구자가 만들 수 있는 기계와, 공격자가 그 기계에 요구하는 계산 양쪽 모두에 달려 있다. 연구자들은 AI 지원 실험을 포함해 두 가지 모두에 노력을 기울이고 있다.
AI는 CRQC로의 진전에 어떤 영향을 줄 수 있을까
AI는 이미 미래의 양자 공격에 필요한 작업을 줄이도록 연구자들을 돕고 있다. EigenLabs의 ECDSA.fail에서 참가자들은 타원곡선 공격에 쓰이는 양자 회로를 개선하고 테스트하기 위해 AI 코딩 에이전트를 이용한다. 이 챌린지는 진행 상황을 비교하는 기준점으로 구글의 연구 결과를 사용한다.
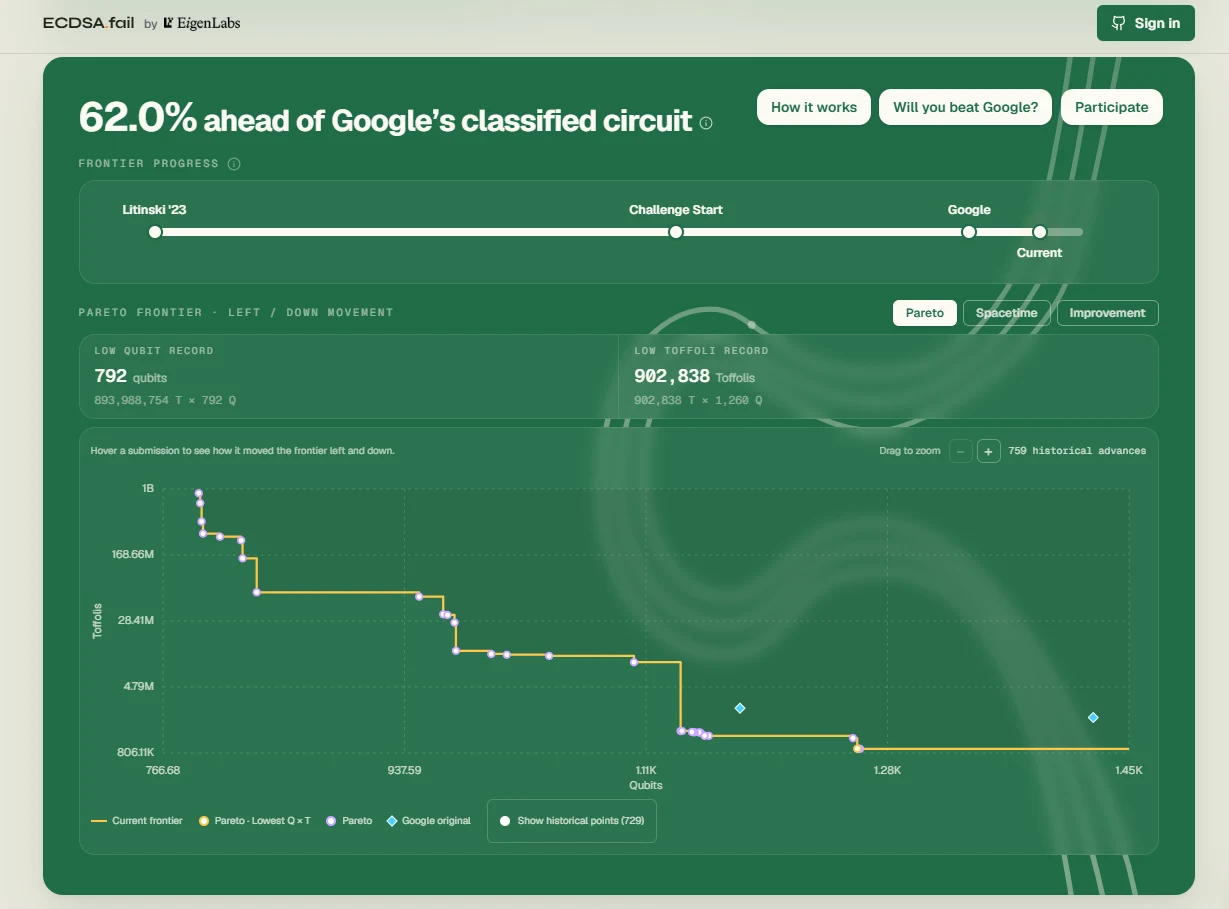
목표는 더 적은 큐비트나 연산으로 같은 계산을 수행하는 것이다. 이 프로젝트의 연구 논문은 사람과 AI 에이전트가 어떻게 개선을 기여하는지 설명한다. 이런 기여는 리더보드에 오르기 전에 검증된다. 이 결과들은 더 큰 공격 안의 한 연산에 관한 것이며, 완전한 공격을 수행하려면 여전히 능력을 갖춘 양자 컴퓨터가 필요하다.
연구자들은 또한 양자 프로세서를 신뢰성 있게 작동시키기 위해 AI를 사용하고 있다. 2026년 7월, 구글은 오류 정정 실험 중 양자 프로세서 제어를 조정하기 위해 머신러닝을 사용했다고 밝혔다. 이 조정은 작동 조건이 변하는 동안 시스템이 안정적으로 유지되도록 도왔다.
우리는 Quip Network를 만든 회사인 Postquant Labs의 CEO 겸 공동창업자 Colton Dillion과 AI와 양자 컴퓨팅이 비트코인에 어떤 영향을 줄 수 있는지 이야기를 나눴다.
어떤 공격은 다른 공격보다 더 많은 시간을 준다
비트코인의 경우, 공격에 쓸 수 있는 시간은 공개키가 언제 드러나는지에 부분적으로 달려 있다.
정지 상태 공격은 공개키가 이미 노출된 자금을 노린다. 공격자는 소유자가 결제를 하기를 기다리지 않고 개인키 계산을 시작할 수 있다. 이 공격은 그 키가 여전히 자금을 통제하는 동안 유용하다.
일부 초기 비트코인 채굴 보상은 공개키를 온체인에 직접 기록하는 형식을 쓴다. 여기에는 소유권이 입증되지 않았지만 흔히 사토시 나카모토에게 귀속되는 코인들도 포함된다. 이들의 오래됨이나 비활동성은 노출된 키에 대한 양자 공격을 막지 못한다.
지출 시점 공격은 결제 중에 드러나는 키를 노린다. 공격자는 개인키를 복구하고, 대신 받아들여질 만큼 충분히 빠르게 경쟁 거래를 제출해야 한다. 비트코인에서는 원래 결제가 확정을 기다리는 동안 공격을 시도하는 것을 의미할 수 있다.
따라서 기계는 짧은 지출 창을 악용할 만큼 빨라지기 전에도 이미 노출된 키를 위협할 수 있다.
암호화된 정보는 오늘도 수집될 수 있다
공격자는 개인 메시지, 의료 기록, 정부 통신, 기밀 사업 문서 등 수년간 가치를 유지할 수 있는 암호화된 정보도 저장할 수 있다.
하베스트-나우, 디크립트-레이터 공격에서는 누군가가 그 암호화된 정보를 저장해 두었다가, 미래의 양자 컴퓨터가 그 암호화 키를 보호하는 취약한 암호를 깰 수 있을 때까지 보관한다. NIST는 그런 컴퓨터가 존재하기 전에 오래 지속되는 비밀이 보호되어야 하는 이유를 설명한다.
이는 저장된 정보의 기밀성을 위협한다. 노출된 비트코인 서명 키에 대한 공격은 그 키가 누군가에게 지출을 허용하는 자금을 위협한다.
왜 준비는 CRQC가 존재하기 전에 시작되는가
암호학자 Michele Mosca의 부등식은 세 가지 기간을 비교한다.
- X, 정보가 기밀을 유지해야 하는 연수
- Y, 마이그레이션에 걸리는 연수
- Z, 양자 컴퓨터가 그 정보를 보호하는 암호를 깰 수 있게 되기까지 추정되는 연수
계획상의 목표는 X + Y < Z이다.
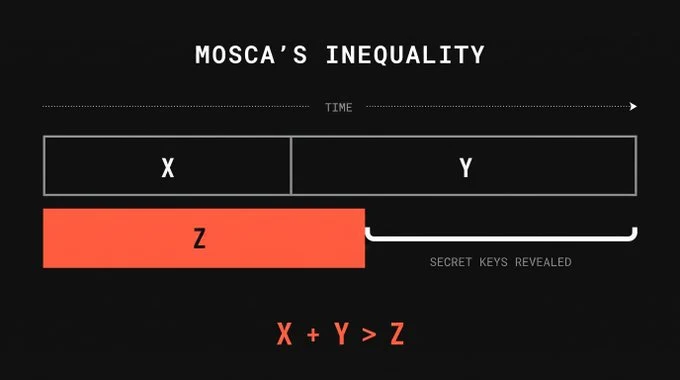
그 합이 Z를 넘어서면, 수집된 정보는 여전히 보호가 필요한 동안 읽힐 수 있게 될 수 있다. Z는 여전히 불확실하다.
블록체인 서명 키의 경우, 양자 컴퓨터가 자금을 쓰는 데 필요한 개인키를 복구할 수 있게 되기 전에 마이그레이션이 기존 자금을 보호해야 한다. 이미 노출된 공개키는 공격자가 소유자의 거래를 기다리지 않고도 그 계산을 시도할 수 있게 한다.
준비란 취약한 서명을 포스트양자 암호로 대체하는 것을 의미한다. 이는 고전 컴퓨터와 양자 컴퓨터 양쪽의 알려진 공격에 견디도록 설계된 알고리즘이다. 이 알고리즘들은 기존 하드웨어에서 실행되므로, 개발자는 CRQC가 존재하기 전에 이를 구현할 수 있다.
NIST는 2024년에 첫 세 가지 포스트양자 표준을 확정했다. 이는 공유 비밀을 확립하고 디지털 서명을 만드는 방법을 제공한다. 개발자들은 여전히 이런 방법을 사람들이 사용하는 시스템에 통합하고 테스트해야 한다.
블록체인에서는 이것이 네트워크 전반의 변화를 요구할 수 있다. 노드는 업데이트된 규칙을 강제해야 하고, 지갑은 새로운 서명을 지원해야 하며, 거래소와 커스터디언은 서비스를 업데이트해야 한다. 마이그레이션 설계에 따라 사용자도 기존 자금을 새 키나 주소로 옮겨야 할 수 있다.
분실된 개인키로 통제되는 자금은 그 소유자가 일반적인 이전을 승인할 수 없기 때문에 더 어려운 문제를 만든다. 새로운 서명 방식을 추가한다고 해서 그런 자금이 자동으로 보호되지는 않는다.
비트코인에서는 비활동성만으로는 개인키가 분실되었다는 것을 입증하지 못한다.
블록체인의 마이그레이션 계획은 기존 자금이 어떻게 보호될지를, 소유자가 이전할 수 없는 자금까지 포함해 설명해야 한다. 양자 대비 주장을 평가할 때는 이미 배포된 변화, 사용자가 취해야 할 조치, 그리고 계속 노출될 수 있는 자금을 살펴봐야 한다.
자주 묻는 질문
하드웨어 지갑은 양자 공격으로부터 보호해 줄까
하드웨어 지갑은 개인키를 다른 기기로부터 격리해 두는 데 도움을 준다. 하지만 취약한 서명 방식에 대한 양자 공격은 지갑에 접근하지 않고도 노출된 공개 정보로부터 개인키를 도출할 수 있다. 기기 하나만으로는 그 계산을 막을 수 없다.
”암호학적으로 유의미한” 양자 컴퓨터와 “암호해석학적으로 유의미한” 양자 컴퓨터는 다른가
두 용어 모두 암호에 대한 양자 공격 논의에 등장한다. NIST는 “cryptanalytically relevant quantum computer”라는 용어를 사용한다. 이는 고전 컴퓨터에는 여전히 안전한 암호를 양자 알고리즘을 이용해 깰 수 있는 기계를 가리킨다.
CRQC와 Q-Day의 차이는 무엇인가
CRQC는 암호 공격을 수행할 능력을 가진 양자 컴퓨터다. Q-Day는 그 능력이 현재 쓰이고 있는 암호를 깰 수 있게 되는 시점을 가리킨다. 서로 다른 암호 시스템은 서로 다른 공격 자원과 실행 시간을 필요로 하므로, 서로 다른 시점에 취약해질 수 있다.
포스트양자 암호에는 양자 컴퓨터가 필요할까
아니다. 포스트양자 암호는 지갑과 블록체인 노드가 쓰는 하드웨어를 포함한 기존 컴퓨터에서 실행된다. 알려진 양자 공격에 견디도록 설계되었기 때문에, 시스템은 CRQC가 존재하기 전에 이를 도입할 수 있다.