Криптографически значимый квантовый компьютер, или CRQC, — это квантовый компьютер, достаточно мощный и надёжный, чтобы взламывать широко используемые формы криптографии с открытым ключом. Это методы безопасности, которые помогают сохранять конфиденциальность коммуникаций и проверять, что транзакции были авторизованы.
Квантовые компьютеры уже существуют, но ни одна публично продемонстрированная машина не может выполнить такие атаки при размерах ключей, используемых крупными блокчейнами. В блокчейнах, использующих уязвимые методы проверки авторизации транзакций, CRQC мог бы позволить злоумышленнику создавать транзакции, которые сеть принимает без разрешения владельца.
Чем CRQC отличается от сегодняшних квантовых компьютеров?
Сегодняшние квантовые компьютеры могут проводить эксперименты и выполнять специализированные вычисления. Длинные вычисления затруднены, поскольку ошибки могут накапливаться до завершения работы машины.
Квантовые компьютеры хранят и обрабатывают информацию с помощью квантовых битов, обычно сокращённо называемых кубитами. Физический кубит — это отдельная аппаратная единица, например сверхпроводящая схема или захваченный ион. Возмущения из окружающей среды или неидеальное управление могут вносить ошибки во время вычисления.
Физик Джон Прескилл ввёл термин NISQ, что означает шумные квантовые системы промежуточного масштаба, для описания машин с ограниченным числом кубитов, чьи вычисления ограничены ошибками. «Шумные» относится к этим ошибкам; «промежуточного масштаба» — к количеству кубитов.
Исследователи используют квантовую коррекцию ошибок, чтобы закодировать информацию одного кубита в нескольких физических кубитах и обнаруживать и исправлять ошибки. Такая закодированная единица называется логическим кубитом. Он может быть более надёжным, чем отдельный физический кубит, хотя всё же может давать сбой.
CRQC должен был бы выполнить полную криптографическую атаку, удерживая ошибки достаточно низкими для успеха вычисления. Это требует надёжных вычислений в масштабе и на протяжении времени, превышающих ограниченные эксперименты, продемонстрированные до сих пор.
Сколько кубитов потребуется квантовой атаке?
Различие между физическими и логическими кубитами объясняет, почему нет единого ответа. В анонсах оборудования часто указывают физические кубиты, тогда как оценки атак могут указывать логические кубиты. Сравнение этих чисел требует знания, сколько коррекции ошибок потребуется предлагаемой машине.
Сама атака также влияет на требование. Квантовый компьютер выполняет последовательность операций, называемую квантовой схемой, и исследователи могут разрабатывать разные схемы для одной и той же атаки. Один вариант может использовать меньше кубитов, но требовать больше операций, увеличивая объём работы, которую машина должна выполнить точно.
Затем исследователи оценивают необходимое физическое оборудование, используя предположения о скорости и частоте ошибок машины.
Исследование под руководством Google, опубликованное в 2026 году, оценило, что потребовалось бы квантовому компьютеру для вычисления приватного ключа — секрета, используемого для авторизации транзакций, — из соответствующего открытого ключа. Исследование рассматривало систему эллиптической кривой secp256k1, используемую Bitcoin.
Одна предложенная схема требовала менее 1200 логических кубитов и менее 90 миллионов вентилей Тоффоли — особого типа квантовой операции.
При предположениях статьи для сверхпроводящего оборудования, включая физическую частоту ошибок 0,1 процента, авторы оценили, что для выполнения схемы потребуется менее 500 000 физических кубитов.
Работающей машине всё равно нужно было бы предоставить эти кубиты и надёжно выполнить операции. Исследователи не продемонстрировали атаку на существующем квантовом компьютере.
Дополнительно: Почему так трудно построить квантовый компьютер?
Как квантовый компьютер мог бы подделать транзакцию?
Когда вы подтверждаете транзакцию, ваш кошелёк использует приватный ключ для создания цифровой подписи. Другие компьютеры используют соответствующий открытый ключ, чтобы проверить подпись. Это позволяет сети верифицировать транзакцию без необходимости знать ваш приватный ключ.
Два ключа математически связаны, но вычисление приватного ключа из открытого должно быть непрактичным. Схемы подписи, такие как ECDSA, одна из схем, используемых Bitcoin, полагаются на сложность этого вычисления.
Алгоритм Шора даёт достаточно мощному квантовому компьютеру эффективный способ решить математическую задачу, лежащую в основе этих подписей на эллиптических кривых. Имея доступ к соответствующему открытому ключу, злоумышленник мог бы вычислить приватный ключ и использовать его для подписания транзакций.
Для средств, контролируемых только этим ключом, злоумышленник мог бы подписать транзакцию, отправляющую их на адрес, который он контролирует. Подпись прошла бы проверку, даже если владелец никогда не одобрял этот перевод.
Мог бы квантовый компьютер также читать приватные данные?
Подделка транзакции и чтение чьих-то приватных сообщений — это разные атаки. Цифровая подпись помогает верифицировать транзакцию. Шифрование сохраняет информацию конфиденциальной, делая её нечитаемой без правильного ключа.
Многие зашифрованные соединения используют криптографию с открытым ключом для установления секретных ключей, защищающих их сообщения. Достаточно мощный квантовый компьютер мог бы атаковать уязвимые методы, используемые в этом процессе, потенциально позволяя злоумышленнику читать записанные коммуникации.
Блокчейны также используют хеш-функции, такие как SHA-256. Хеш-функция превращает данные в значение фиксированной длины. Даже небольшое изменение данных обычно приводит к другому значению хеша, что помогает компьютерам обнаруживать изменения. Хеширование не скрывает исходную информацию в форме, которую позже кто-то расшифрует.
Алгоритм Гровера может ускорить поиск секретных ключей шифрования или входных данных, дающих определённый хеш. Делает ли это атаку практичной, зависит от криптографического метода и доступных ресурсов. Способность подделывать уязвимые подписи автоматически не сделает бесполезными AES, широко используемый метод шифрования, или хеш-функцию SHA-256.
Дополнительно: Как работает алгоритм Гровера (с точки зрения математики)
Когда CRQC может создать риск для крипты?
Нет подтверждённой даты появления квантового компьютера, способного атаковать криптографию, используемую крупными блокчейнами. NIST приводит оценки от нескольких лет до десятилетий, что отражает инженерные проблемы, которые исследователям ещё предстоит решить. Публичные анонсы показывают, что было открыто продемонстрировано, но первая достаточно мощная машина может не быть анонсирована в момент её создания.
Сроки зависят как от машины, которую могут построить исследователи, так и от вычисления, которое от неё требуется злоумышленнику. Исследователи работают над обоими направлениями, в том числе через эксперименты с помощью ИИ.
Как ИИ может влиять на прогресс к CRQC
ИИ уже помогает исследователям сократить объём работы, который потребовался бы для будущей квантовой атаки. На ECDSA.fail от EigenLabs участники используют ИИ-агентов для написания кода, чтобы разрабатывать и тестировать улучшения квантовой схемы, используемой в атаках на эллиптические кривые. Задача использует результаты исследования Google как точки отсчёта для сравнения прогресса.
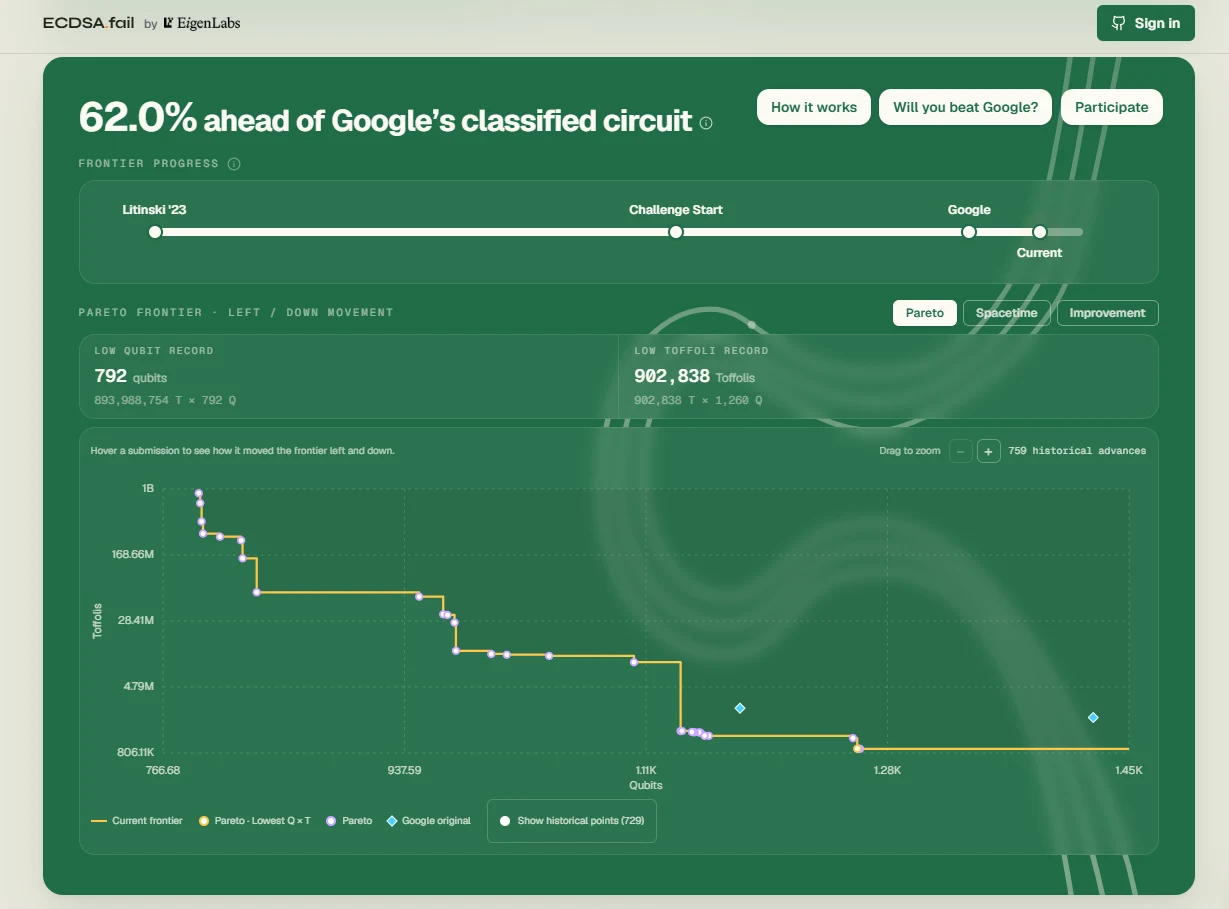
Цель — выполнить то же вычисление, используя меньше кубитов или операций. Исследовательская статья проекта описывает, как люди и ИИ-агенты вносят улучшения, которые проверяются перед появлением в таблице лидеров. Эти результаты касаются одной операции в рамках более крупной атаки; выполнение полной атаки всё равно требовало бы достаточно мощного квантового компьютера.
Исследователи также используют ИИ, чтобы квантовые процессоры работали надёжно. В июле 2026 года Google сообщила об использовании машинного обучения для настройки управления квантовым процессором во время экспериментов по коррекции ошибок. Эти настройки помогли системе оставаться стабильной при изменении условий работы.
Мы обсудили, как ИИ и квантовые вычисления могут повлиять на Bitcoin, с Колтоном Диллионом, генеральным директором и сооснователем Postquant Labs, компании, стоящей за Quip Network:
Некоторые атаки дают больше времени, чем другие
В случае Bitcoin время, доступное для атаки, частично зависит от того, когда открытый ключ становится видимым.
Атака на «спящие» средства нацелена на средства, чей открытый ключ уже раскрыт. Злоумышленник может начать вычислять приватный ключ, не дожидаясь, когда владелец совершит платёж. Атака остаётся полезной, пока этот ключ ещё контролирует средства.
Некоторые ранние награды за майнинг Bitcoin используют формат, который записывает открытый ключ прямо в блокчейне. Сюда входят монеты, обычно приписываемые Сатоши Накамото, хотя это владение не доказано. Их возраст или неактивность не предотвратят квантовую атаку против раскрытых ключей.
Атака в момент трат нацелена на ключ, раскрываемый во время платежа. Злоумышленнику нужно восстановить приватный ключ и отправить конкурирующую транзакцию достаточно быстро, чтобы она была принята вместо исходной. В Bitcoin это может означать попытку атаки, пока исходный платёж ожидает подтверждения.
Поэтому машина могла бы угрожать уже раскрытым ключам ещё до того, как станет достаточно быстрой, чтобы воспользоваться коротким окном для трат.
Зашифрованную информацию можно собирать уже сегодня
Злоумышленники также могут хранить зашифрованную информацию, которая может оставаться ценной годами, включая личные сообщения, медицинские записи, государственную переписку и конфиденциальные бизнес-документы.
В атаке типа «собрать сейчас, расшифровать потом» кто-то хранит эту зашифрованную информацию до тех пор, пока будущий квантовый компьютер не сможет взломать уязвимую криптографию, защищающую её ключи шифрования. NIST объясняет, почему долгоживущие секреты нужно защищать до появления такого компьютера.
Это угрожает конфиденциальности хранимой информации. Атака на раскрытый подписывающий ключ Bitcoin угрожает средствам, которые этот ключ разрешает кому-то тратить.
Почему подготовка начинается до появления CRQC
Неравенство криптографа Мишеля Моска сравнивает три периода:
- X — сколько лет информация должна оставаться конфиденциальной
- Y — сколько лет занимает миграция
- Z — оценочное число лет до того, как квантовый компьютер сможет взломать криптографию, защищающую эту информацию
Целевой показатель планирования — X + Y < Z.
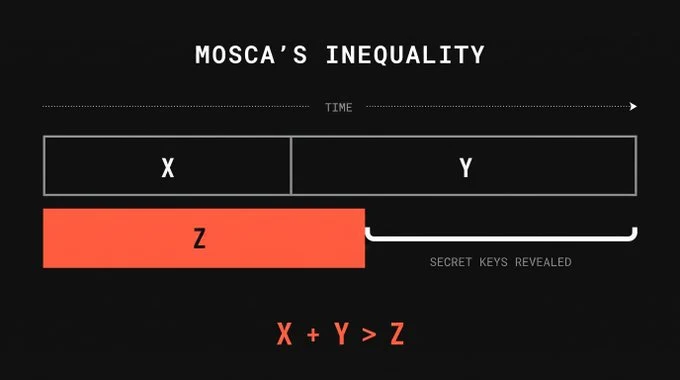
Если сумма превышает Z, собранная информация может стать читаемой, пока она всё ещё нуждается в защите. Z остаётся неопределённым.
Для подписывающих ключей блокчейна миграция должна защитить существующие средства до того, как квантовый компьютер сможет восстановить приватные ключи, необходимые для их трат. Уже раскрытый открытый ключ позволяет злоумышленнику попытаться выполнить это вычисление, не дожидаясь, когда владелец совершит транзакцию.
Подготовка означает замену уязвимых подписей постквантовой криптографией: алгоритмами, разработанными для противостояния известным атакам как классических, так и квантовых компьютеров. Эти алгоритмы работают на обычном оборудовании, поэтому разработчики могут внедрять их до появления CRQC.
В 2024 году NIST утвердил свои первые три постквантовых стандарта, предоставив методы установления общих секретов и создания цифровых подписей. Разработчикам всё ещё нужно интегрировать и протестировать эти методы в системах, которые используют люди.
В блокчейне это может требовать изменений по всей сети. Узлы должны применять обновлённые правила, кошельки должны поддерживать новые подписи, а биржи и кастодианы должны обновить свои сервисы. В зависимости от дизайна миграции пользователям также может понадобиться перевести существующие средства на новые ключи или адреса.
Средства, контролируемые утерянными приватными ключами, создают более сложную проблему, потому что их владельцы не могут авторизовать обычный перевод. Добавление нового метода подписи не защищает эти средства автоматически.
В Bitcoin одна лишь неактивность не доказывает, что приватный ключ утерян.
План миграции блокчейна должен объяснять, как будут защищены существующие средства, включая средства, чьи владельцы не могут совершить перевод. При оценке заявлений о квантовой готовности обращайте внимание на уже развёрнутые изменения, действия, которые должны совершить пользователи, и средства, которые могут остаться раскрытыми.
Часто задаваемые вопросы
Защищает ли аппаратный кошелёк от квантовой атаки?
Аппаратный кошелёк помогает держать приватные ключи изолированными от других устройств. Однако квантовая атака на уязвимую схему подписи может вывести приватный ключ из раскрытой публичной информации без доступа к кошельку. Само устройство не может предотвратить это вычисление.
Отличаются ли «криптографически значимые» и «криптоаналитически значимые» квантовые компьютеры?
Оба термина встречаются в обсуждениях квантовых атак на криптографию. NIST использует термин «cryptanalytically relevant quantum computer» для машины, способной с помощью квантовых алгоритмов взламывать криптографию, которая остаётся безопасной против классических компьютеров.
Какая разница между CRQC и Q-Day?
CRQC — это квантовый компьютер, способный выполнить криптографическую атаку. Q-Day — это момент, когда эта способность позволяет взломать криптографию, ещё находящуюся в использовании. Разным криптографическим системам требуются разные ресурсы для атаки и время выполнения, поэтому они могут стать уязвимыми в разное время.
Нужен ли постквантовой криптографии квантовый компьютер?
Нет. Постквантовая криптография работает на обычных компьютерах, включая оборудование, используемое кошельками и узлами блокчейна. Она разработана так, чтобы противостоять известным квантовым атакам, поэтому системы могут внедрить её до появления CRQC.