Постквантовый блокчейн использует криптографию, рассчитанную на устойчивость к известным квантовым атакам.
Переход на постквантовую криптографию может потребовать изменений в том, как блокчейн подтверждает транзакции, как кошельки управляют ключами и как общаются узлы.
Что означает «постквантовый»?
«Постквантовый» относится к безопасности, рассчитанной на будущее, в котором квантовые компьютеры достаточно мощны, чтобы взламывать широко используемую криптографию с открытым ключом. Сюда входят методы, которыми авторизуют криптотранзакции и устанавливают защищённые интернет-соединения.
Постквантовая криптография, или PQC, использует математические задачи, которые, как считается, останутся трудными и для обычных, и для квантовых компьютеров. Разработчики могут применять эти алгоритмы уже сегодня на обычных компьютерах, в том числе на устройствах, на которых работают кошельки и узлы блокчейна.
Поэтому фраза «постквантовый блокчейн» требует контекста. Чтобы понять, какую защиту даёт цепочка, нужно знать, какие её части используют постквантовую криптографию и распространяется ли эта защита на активы и аккаунты, которыми люди уже пользуются.
Что такое криптография и как её использует блокчейн?
Криптография использует математические методы для защиты информации и проверки её подлинности. В блокчейне она помогает компьютерам проверять, кто авторизовал транзакцию и изменились ли записанные данные.
Цифровые подписи: авторизация вашей транзакции
Когда вы отправляете криптовалюту, ваш кошелёк с помощью приватного ключа создаёт цифровую подпись транзакции. Компьютеры, которые её проверяют, — узлы — используют соответствующий открытый ключ, чтобы верифицировать подпись, не узнавая ваш приватный ключ.
Подпись защищает те детали транзакции, которые она охватывает. Для обычного перевода это получатель и сумма; изменение этих подписанных данных приводит к провалу проверки.
Достаточно мощный квантовый компьютер мог бы угрожать распространённым схемам подписи, вычислив приватный ключ по открытому. Тогда злоумышленник смог бы подписывать транзакции восстановленным ключом.
Установление ключей и шифрование: защита соединений
Когда ваш кошелёк подключается к сервису по зашифрованному соединению, двум системам нужен общий секрет для защиты передаваемых сообщений. Установление ключей (key establishment) — это процесс, который позволяет им согласовать этот секрет через открытую сеть.
Затем симметричное шифрование использует общий секретный ключ, чтобы шифровать и расшифровывать сообщения. Соединению нужны оба шага: надёжный способ установить ключ и надёжный способ его использовать.
Эти методы защищают связь между системами. Транзакции, записанные в публичном блокчейне, как правило, остаются общедоступными.
Хеширование: обнаружение изменений в данных
Хеш-функция преобразует данные в значение фиксированной длины, называемое хешем. Изменение входных данных, даже небольшое, обычно даёт другой результат.
Блокчейны используют хеши, чтобы проверять данные транзакций и связывать блоки с их историей. Если кто-то изменит записанную транзакцию, изменится и её хеш, и другие компьютеры обнаружат расхождение с принятой записью.
Хеширование также используется внутри некоторых постквантовых схем подписи. Его роль и требуемая надёжность зависят от того, как его применяет блокчейн.
Как квантовые вычисления влияют на каждый метод?
Квантовая угроза различается по функциям. Широко используемые подписи с открытым ключом и методы установления ключей нужно заменять, тогда как подходящие симметричное шифрование и хеш-функции можно продолжать использовать.
| Криптографическая функция | Что делает | Распространённые примеры | Что включает постквантовая подготовка |
|---|---|---|---|
| Цифровые подписи | Что делаетПроверяет авторизацию транзакций и других подписанных сообщений | Распространённые примерыECDSA, Ed25519 | Что включает постквантовая подготовкаЗамена уязвимых схем подписи и поддержка новых ключей во всём программном обеспечении блокчейна |
| Установление ключей | Что делаетУстанавливает общий секрет для защищённой связи | Распространённые примерыДиффи — Хеллман на эллиптических кривых | Что включает постквантовая подготовкаВнедрение постквантового метода, например ML-KEM, в подходящий протокол связи |
| Симметричное шифрование | Что делаетШифрует сообщения общим секретным ключом | Распространённые примерыAES | Что включает постквантовая подготовкаИспользование подходящего размера ключа и обеспечение надёжности метода, которым этот ключ устанавливается |
| Хеширование | Что делаетПомогает обнаруживать изменения данных и проверять записи блокчейна | Распространённые примерыSHA-256, SHA-384 | Что включает постквантовая подготовкаПересмотр хеш-функции, длины её вывода и требований безопасности для каждого применения |
Что изменило исследование Google 2026 года?
В марте 2026 года Google Quantum AI опубликовал исследование, согласно которому будущий квантовый компьютер мог бы атаковать криптографию на эллиптических кривых, которую использует Bitcoin, с меньшими ресурсами, чем указывали прежние оценки.
Исследователи рассчитали, что потребовала бы такая атака при определённых допущениях об оборудовании и частоте ошибок компьютера. Их схемы сократили оценку необходимой работы.
Что такое квантовая схема (circuit)?
Квантовая схема — это последовательность операций, которые квантовый компьютер выполняет для завершения вычисления. Исследователи могут перепроектировать эту последовательность, чтобы сократить число необходимых квантовых битов (кубитов) или операций.
Исследование моделировало машину, которую ещё предстоит построить. Более совершенные методы атаки могут снизить требования к оборудованию раньше, чем блокчейны закончат замену уязвимой криптографии, что даёт разработчикам ещё один повод начать подготовку заранее.
Какие виды постквантовой криптографии могут использовать блокчейны?
У разработчиков блокчейнов есть несколько вариантов замены уязвимых подписей и защиты соединений. Они опираются на разные математические задачи, которые, как считается, устойчивы к известным квантовым атакам.
Национальный институт стандартов и технологий США, или NIST, оценивает эти алгоритмы в ходе публичной экспертизы и публикует стандарты, определяющие, как должны работать выбранные алгоритмы. В августе 2024 года он утвердил три: ML-DSA и SLH-DSA для цифровых подписей и ML-KEM для установления общих секретов.
Эти стандарты представляют два подхода к постквантовой криптографии: на решётках и на хешах. Третий подход — криптография на кодах — также продвигается по пути стандартизации.
Криптография на решётках: подписи и защищённые соединения
Криптография на решётках использует математические задачи о регулярных расположениях точек во многих измерениях. Алгоритмы позволяют обладателю секретного ключа подписать сообщение или установить общий секрет, при этом злоумышленнику трудно восстановить этот ключ по открытой информации.
Два стандартизированных алгоритма используют этот подход для разных целей.
ML-DSA создаёт цифровые подписи. Блокчейн может использовать его для авторизации транзакций или аутентификации сообщений узлов. ML-DSA, развившийся из Dilithium, описан в FIPS 204.
ML-KEM устанавливает общий секрет между двумя системами. Из этого секрета затем можно получить ключи для шифрования их связи. Для блокчейна это может быть частью установления защищённых соединений между узлами. ML-KEM, развившийся из Kyber, описан в FIPS 203.
Что означает FIPS?
FIPS расшифровывается как Federal Information Processing Standards (Федеральные стандарты обработки информации). Каждый пронумерованный документ определяет один стандарт. Например, FIPS 204 определяет алгоритм подписи ML-DSA и допустимые параметры.
Криптография на хешах: ещё один подход к подписям
Криптография на хешах строит цифровые подписи на основе хеш-функций. Тот же математический инструмент, который помогает обнаруживать изменения в данных блокчейна, можно использовать и внутри схемы подписи.
SLH-DSA, развившийся из SPHINCS+, — стандарт подписи на хешах, опубликованный как FIPS 205. Его безопасность зависит от свойств хеш-функций, что даёт альтернативу решёточным задачам, которые использует ML-DSA.
Выбор связан с практическими компромиссами. SLH-DSA, как правило, создаёт более крупные подписи и требует больше времени на подписание, чем ML-DSA. Из-за этого он менее подходит для частых транзакций, но остаётся полезным для таких задач, как подпись обновлений ПО, где скорость подписания может быть менее важна.
Дополнительное чтение: Next steps in preparing for post-quantum cryptography.
Криптография на кодах: альтернатива для установления секретов
Коды, исправляющие ошибки, помогают компьютерам восстанавливать информацию при повреждении данных. Криптография на кодах использует родственные математические задачи, в которых восстановить исходную информацию трудно без секретного знания.
HQC использует этот подход для установления общих секретов. NIST выбрал его для стандартизации как альтернативу ML-KEM, поскольку он опирается на другую математику. Наличие обоих подходов снижает зависимость от одного набора допущений безопасности. Объявление NIST о выборе объясняет эту логику.
Стандарт HQC в текущем реестре NIST ещё готовится, поэтому его следует отличать от утверждённых стандартов выше.
| Алгоритм | Математический подход | Для чего используется | Статус стандартизации |
|---|---|---|---|
| ML-DSA | Математический подходНа решётках | Для чего используетсяЦифровые подписи, в том числе подписание транзакций блокчейна там, где это поддерживается | Статус стандартизацииУтверждённый стандарт: FIPS 204 |
| ML-KEM | Математический подходНа решётках | Для чего используетсяУстановление общих секретов для защищённых соединений | Статус стандартизацииУтверждённый стандарт: FIPS 203 |
| SLH-DSA | Математический подходНа хешах | Для чего используетсяЦифровые подписи с другими компромиссами по размеру и производительности | Статус стандартизацииУтверждённый стандарт: FIPS 205 |
| HQC | Математический подходНа кодах | Для чего используетсяУстановление общих секретов с допущениями безопасности, отличными от ML-KEM | Статус стандартизацииВыбран для стандартизации; стандарт готовится |
Выбор зависит от того, как часто пользователи и узлы подписывают сообщения, как быстро узлы должны их проверять и сколько данных сеть может передавать и хранить. Эти требования делают размеры ключей и подписей важной частью решения.
Проблема масштабирования постквантовых подписей
Многие постквантовые схемы подписи создают существенно больше данных, чем схемы на эллиптических кривых, обычно используемые блокчейнами.
Например, ML-DSA-87 создаёт подпись в 4627 байт, то есть около 4,6 килобайта. Его открытый ключ — ещё 2592 байта, хотя то, сопровождает ли этот ключ каждую транзакцию, зависит от устройства блокчейна.
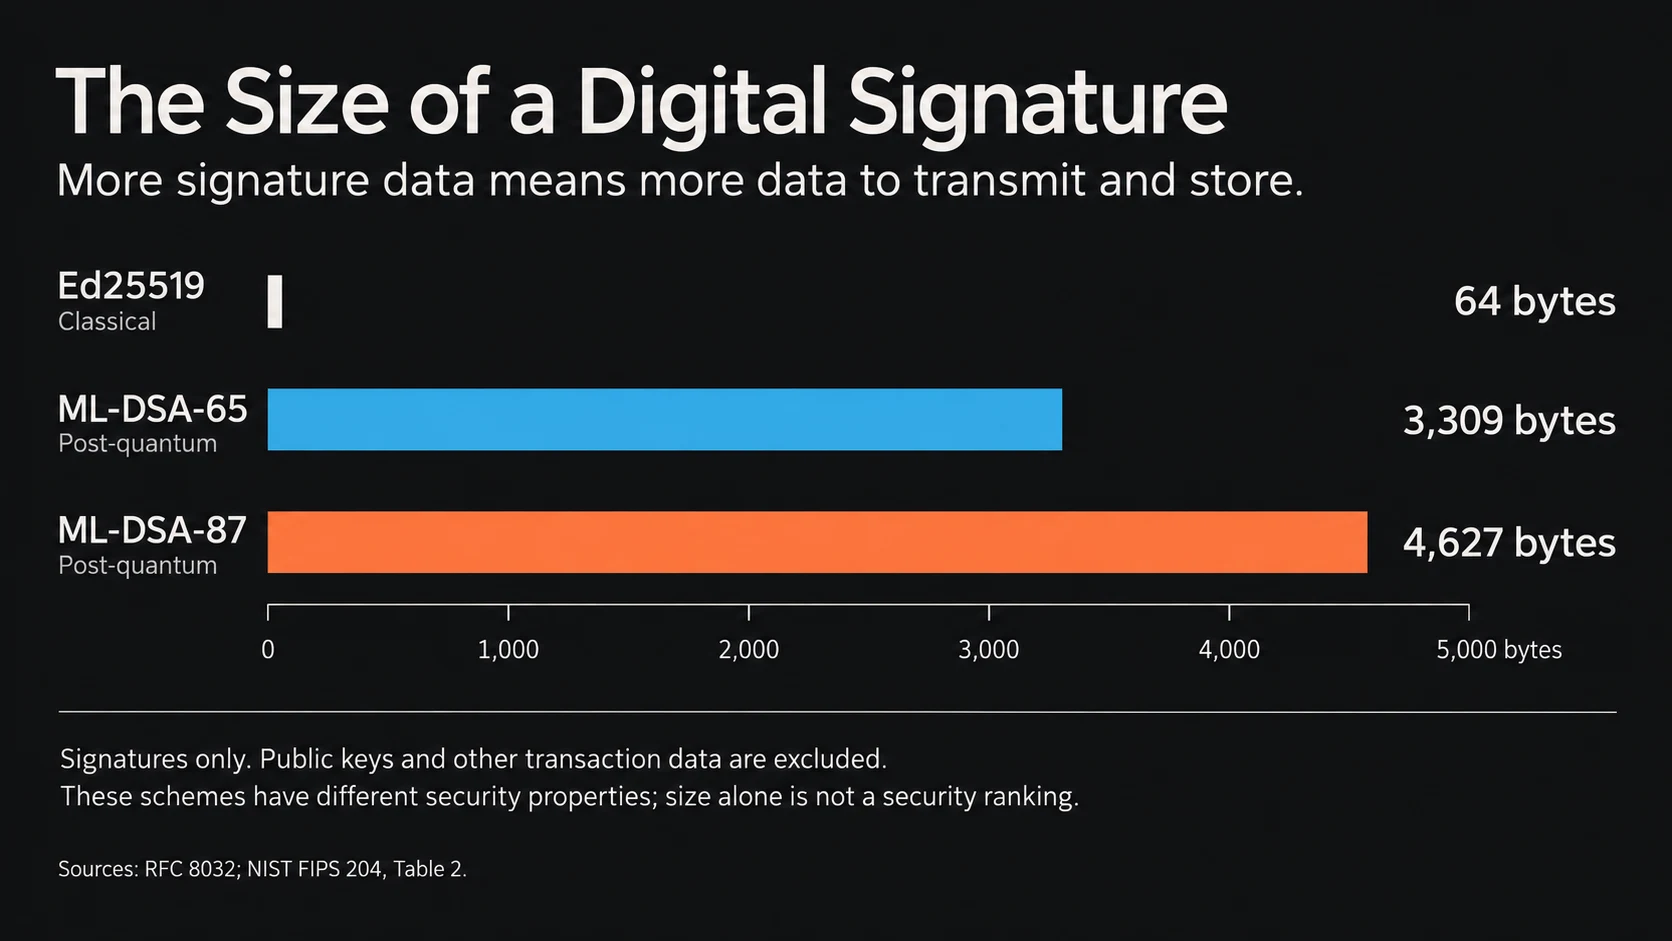
На тысячах транзакций эти дополнительные данные могут увеличить требования к пропускной способности и хранилищу. Если цепочка сохраняет прежний лимит размера блока, более крупные транзакции оставляют место для меньшего числа переводов. Комиссии тоже могут вырасти там, где цепочка взимает плату в зависимости от размера транзакции.
Существующим блокчейнам приходится вписывать эти изменения в правила и ПО, изначально рассчитанные на более мелкие подписи. Разработчикам может понадобиться пересмотреть лимиты размера транзакции, расчёт комиссий и способы передачи и хранения подписей.
Чтобы снизить эти издержки, разработчики изучают агрегацию подписей на основе доказательств. Компьютер проверяет множество подписей и создаёт криптографическое доказательство того, что они действительны для соответствующих транзакций и открытых ключей. Там, где протокол это поддерживает, блок может включать доказательство и компактные ссылки вместо каждой отдельной подписи. Сами транзакции по-прежнему нужно записывать.
Черновик EIP-8288 в Ethereum предлагает такой подход с использованием STARK-доказательств — вида криптографических доказательств, способных проверять множество вычислений вместе. Это предложение для будущего обновления. Сэкономит ли агрегация место, зависит от системы доказательств и числа объединяемых подписей.
Исходные подписи по-прежнему нужно создавать и обрабатывать, а генерация доказательства требует дополнительных вычислений. Поэтому разработчикам нужно проверять экономию места вместе со временем обработки и требованиями к оборудованию. Систему доказательств также необходимо оценить на устойчивость к квантовым атакам.
Что нужно изменить в блокчейне?
Разработчикам сначала нужно определить, где блокчейн и его вспомогательное ПО используют уязвимую криптографию. Масштаб зависит от устройства сети, но внимания требуют несколько областей.
Правила транзакций и кошельки
Блокчейн должен распознавать новые подписи и определять, как узлы их проверяют. Вашему кошельку также нужно создавать, хранить и резервировать соответствующие ключи. Одного обновления кошелька недостаточно, чтобы защитить транзакцию, если блокчейн не принимает её подпись.
Подписи, которыми согласуют блоки
В некоторых сетях валидаторы должны подписывать сообщения, решая, какие блоки принять. Эти подписи защищают процесс согласования сети, называемый консенсусом. Если в них используется уязвимая криптография, им нужен собственный переход, отдельный от подписей, которые пользователи создают при отправке средств.
Защищённые соединения
Узлы и сервисы могут использовать криптографию с открытым ключом, чтобы аутентифицировать друг друга и устанавливать зашифрованные соединения. Эти протоколы связи нужно пересмотреть везде, где они опираются на квантово-уязвимые алгоритмы.
Доказательства и другие криптографические проверки
Некоторые блокчейны используют доказательства для проверки пакетов транзакций или защиты конфиденциальной информации. Сюда относятся ZK-роллапы — сети второго уровня, которые обрабатывают транзакции и отправляют в базовый блокчейн доказательства их корректности. Их системы доказательств требуют отдельной оценки квантовой безопасности, даже если пользователи перейдут на постквантовые подписи.
Другие используют криптографические обязательства (commitments), которые позволяют системе опубликовать значение, привязывающее её к определённым данным, а затем доказать, что данные совпадают.
Каждая конструкция требует отдельной оценки. Постквантовая дорожная карта Ethereum показывает, почему подписи аккаунтов, подписи валидаторов и криптография, связанная с данными, требуют отдельной работы.
Приложения и вспомогательные сервисы
Биржи, мосты, кастодианы и приложения должны распознавать новые форматы транзакций и ключей везде, где от них зависят. Иначе у пользователя может быть совместимый кошелёк, но он всё равно не сможет внести средства или взаимодействовать с сервисом.
Эмитентам стейблкоинов также нужно пересмотреть ключи и права, с помощью которых создаются токены, авторизуется сжигание при погашении и администрируются контракты токенов. Там, где эти механизмы опираются на уязвимые подписи, им нужен собственный план миграции.
Существующие средства и права
Пользователям может потребоваться переместить средства или заменить ключи, управляющие аккаунтами и смарт-контрактами. План миграции должен объяснять, как они могут безопасно авторизовать это изменение и что происходит с активами, остающимися под прежней защитой.
Постквантовый с генезиса или модернизация существующего блокчейна
Первый блок блокчейна называется генезис-блоком. Сеть, рассчитанная на постквантовую криптографию с генезиса, может ввести совместимые правила транзакций, кошельки и ПО узлов до того, как пользователи приобретут в ней активы. Это избавляет от первоначальной миграции со старых ключей подписи, хотя реализация по-прежнему требует тестирования безопасности и может потребовать будущих обновлений.
Существующему блокчейну приходится внедрять новую криптографию, пока люди продолжают пользоваться сетью. Если у вас уже есть средства, обновление должно сохранить доступ к ним и дать безопасный способ перейти на новую защиту.
Bitcoin: кто перемещает монеты?
Вопросы миграции Bitcoin выходят за рамки выбора алгоритма подписи. Участникам также нужно решить, как будут приниматься новые правила расходования, как держатели будут перемещать средства и останутся ли старые способы расходования доступными бессрочно.
Спящие монеты усложняют эти решения. Адрес, неактивный годами, может принадлежать тому, кто копит на будущее, тому, кто потерял ключи, или тому, кого уже нет в живых. Одной неактивности недостаточно, чтобы определить, какое объяснение верно.
Если оставить уязвимые способы расходования доступными, достаточно мощный квантовый злоумышленник сможет забрать средства, защищённые раскрытыми открытыми ключами. Ограничение этих способов может помешать и законным владельцам тратить средства, пока они не выполнят новые требования восстановления. Черновик BIP-361 предлагает процесс миграции и ограничения для устаревших подписей, но это всё ещё черновик, и он не принят.
Разработчики могут предлагать изменения в ПО. Они не могут решать за всю сеть, какие правила владения и восстановления должны принять все.
Дополнительное чтение: д-р Шай Выборски о постквантовой миграции Bitcoin
Ethereum: координация изменений по всей сети
Ethereum тоже нуждается в изменениях, выходящих за рамки подписей кошельков. Его постквантовая дорожная карта охватывает пользовательские аккаунты, подписи валидаторов и криптографические системы, используемые для проверки данных блокчейна.
Абстракция аккаунтов позволяет аккаунтам самим определять, как подтверждаются транзакции. Эта гибкость может поддерживать альтернативные методы подписи, включая постквантовые подписи там, где они реализованы.
Как мы используем постквантовую криптографию в Quantus
Quantus запустился с постквантовой криптографией с генезиса. Архитектура охватывает подписание транзакций, ключи кошельков и соединения между узлами, а для приватных переводов и масштабирования предусмотрена отдельная система доказательств.
| Часть нашей архитектуры | Что делает | Что мы используем |
|---|---|---|
| Подписи транзакций | Что делаетПозволяет узлам проверять вашу авторизацию переводов, у которых отправитель, получатель и сумма публично видны. | Что мы используемML-DSA-65 по умолчанию, также поддерживается ML-DSA-87 |
| Ключи кошелька | Что делаетГенерирует постквантовые ключи аккаунтов и секреты приватных переводов из одной сид-фразы восстановления. | Что мы используемВывод ключей HD-Lattice |
| Соединения узлов | Что делаетПозволяет узлам аутентифицировать личности друг друга и устанавливать общие секреты для зашифрованной связи. | Что мы используемML-DSA-87 и ML-KEM-768 |
| Приватные переводы и масштабирование | Что делаетАвторизует приватные переводы и объединяет их доказательства, чтобы сократить объём данных, записываемых на один перевод. | Что мы используемWormhole с рекурсивными доказательствами на основе Plonky2 |
| Консенсус | Что делаетПозволяет майнерам соревноваться в создании блоков, а узлам — выбирать допустимую цепочку с наибольшей накопленной работой. | Что мы используемДоказательство работы с использованием Poseidon2 |
Whitepaper объясняет архитектуру и её допущения безопасности. Poseidon2 — хеш-функция, выбранная для эффективного использования внутри криптографических доказательств.
Защита приватности Wormhole касается связи между депозитом и местом назначения. Суммы и адреса вывода остаются публичными, а закономерности по времени или суммам могут помочь наблюдателям выявлять связи. Документация Wormhole объясняет эти ограничения.
На каком этапе находится разработка постквантовых блокчейнов
Для держателей в цепочке, не развернувшей постквантовый способ расходования, прямого шага миграции пока может не быть. Прогресс зависит от того, введёт ли сеть такую возможность и поддержит ли её использование.
Исследования, развёрнутая поддержка и завершённая миграция — это разные этапы. Дорожная карта описывает намеченную защиту. Чтобы понять, что защищает средства сейчас, нужно смотреть на правила и криптографию, которые сеть реально использует. Разрыв между дорожной картой и развёрнутой защитой — причина, по которой миграция начинается до Q-Day.
Часто задаваемые вопросы
Нужен ли постквантовому блокчейну квантовый компьютер?
Постквантовая криптография работает на обычных компьютерах. Разработчики могут использовать её ещё до появления криптографически значимого квантового компьютера.
Может ли блокчейн стать постквантовым, просто сменив схему подписи?
Смена подписи охватывает авторизацию транзакций. Кошельки, связь между узлами, приложения, вспомогательные сервисы и существующие активы по-прежнему могут опираться на прежнюю криптографию и форматы ключей.
Делает ли постквантовый кошелёк существующий блокчейн квантово-безопасным?
Нет. Кошелёк сам по себе не может сделать базовый блокчейн квантово-безопасным. Блокчейн должен принять новую криптографию, а все задействованные сервисы — поддерживать получающиеся транзакции.
В чём разница между постквантовым и квантовым блокчейном?
Постквантовый блокчейн использует криптографию, рассчитанную на устойчивость к будущим квантовым атакам, и работает на обычном оборудовании. Под квантовым блокчейном обычно понимают экспериментальные предложения, в которых внутри блокчейн-систем используется квантовое оборудование или квантовая связь.