Q-Day — это момент, когда достаточно мощный квантовый компьютер сможет взломать криптографию с открытым ключом, защищающую реальные системы, достаточно быстро, чтобы вызвать сбои безопасности, такие как подделанные транзакции или раскрытые данные.
RSA и криптография на эллиптических кривых широко применяются для обмена ключами и цифровых подписей.
Для блокчейнов риск зависит от квантовых возможностей, раскрытия открытых ключей и хода миграции. Ниже описано, как эти условия складываются в практическую атаку.
Когда наступит Q-Day?
Никто не может назвать достоверную дату Q-Day. Исследователям ещё предстоит решить сложные задачи в области квантового оборудования, коррекции ошибок и масштабных вычислений.
Прогнозы экспертов отражают эту неопределённость. Опрос Global Risk Institute за 2025 год показал, что криптографически значимый квантовый компьютер (CRQC) вполне возможен в течение десяти лет и вероятен в течение пятнадцати. Эти диапазоны вероятности указывают на 2030-е годы, не называя конкретного года.
Google объявила о цели завершить собственную миграцию на постквантовую криптографию к 2029 году. Это не прогноз появления CRQC. Цель отражает время, необходимое для миграции, и возможность того, что прогресс в криптоанализе снизит прежние оценки требуемых ресурсов. Google объявила план миграции в марте 2026 года.
Долгоживущие конфиденциальные данные нуждаются в защите ещё до Q-Day.
При атаке «собрать сейчас, расшифровать потом» злоумышленник сегодня собирает зашифрованную информацию и хранит её, пока будущий квантовый компьютер не сможет её расшифровать. Данные, которые должны оставаться конфиденциальными многие годы, уже подвергаются риску из-за этой стратегии.
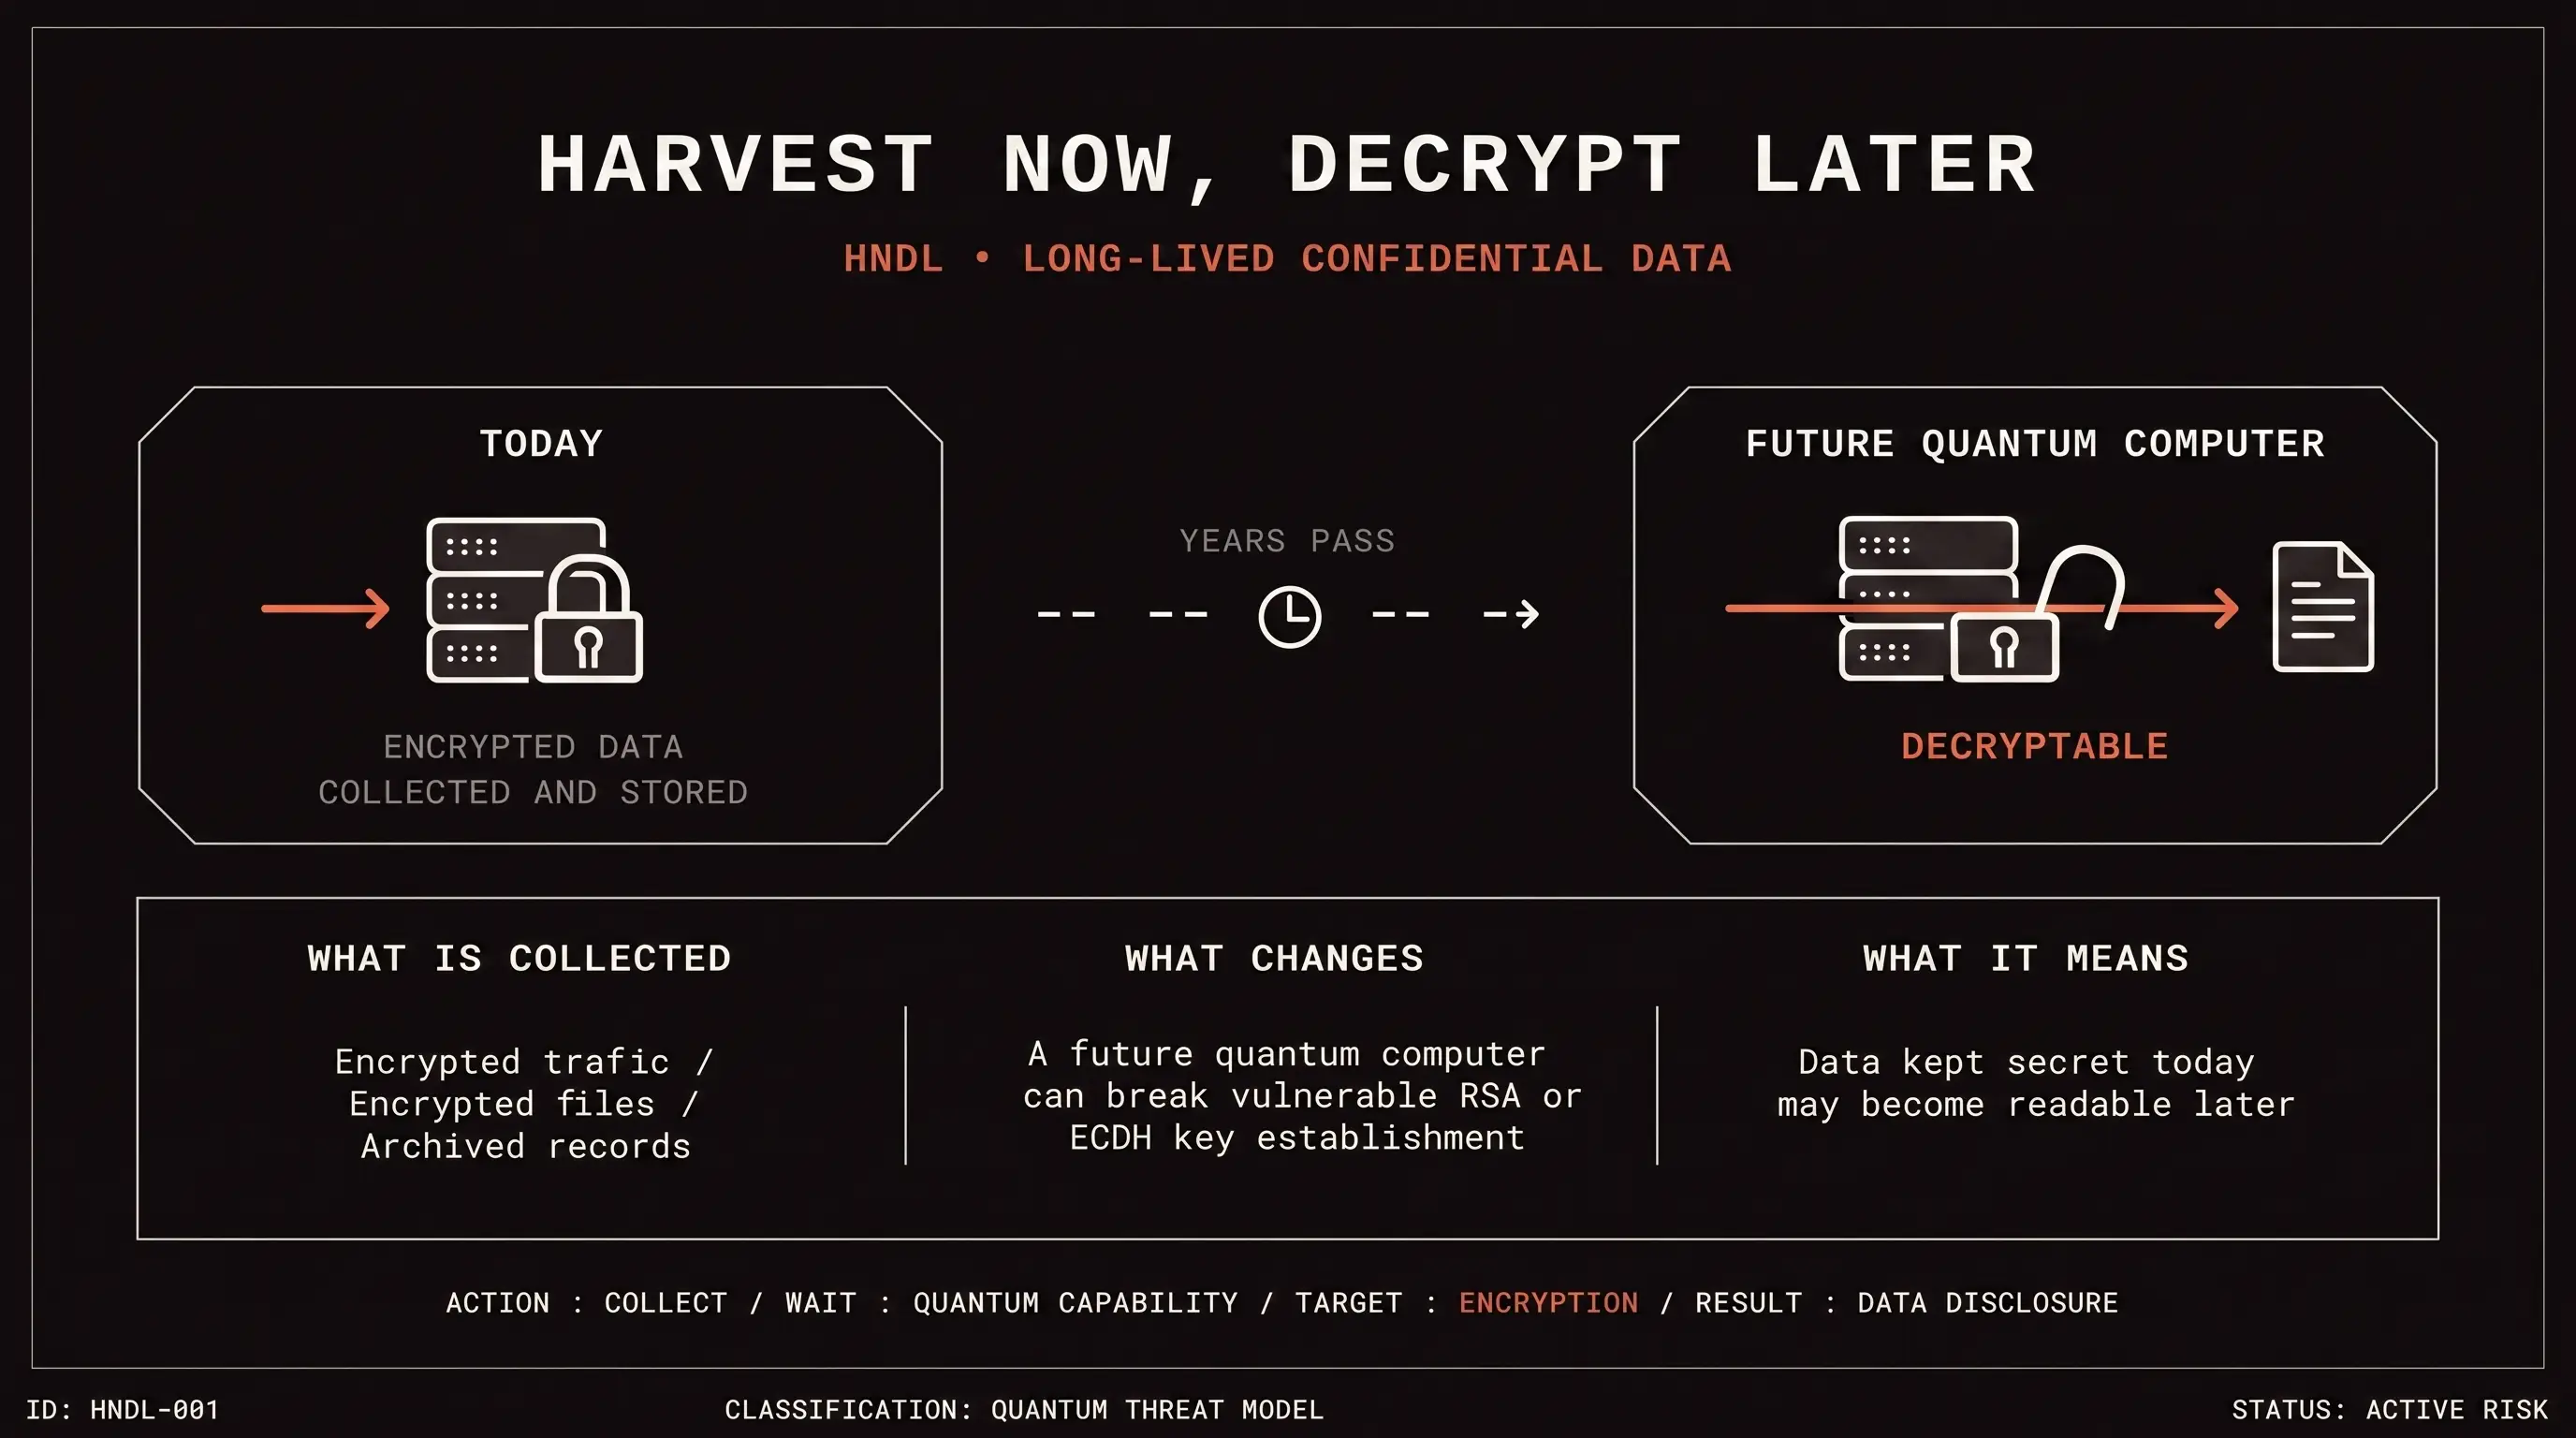
Стратегия «собрать сейчас, расшифровать потом» напрямую применима к зашифрованным данным. Некоторые публичные блокчейны сталкиваются со смежным риском: открытые ключи, раскрытые в сети, остаются доступными для будущей атаки, даже если для получения приватного ключа по-прежнему требуется CRQC.
Q-Day требует криптографически значимого квантового компьютера
Криптографически значимый квантовый компьютер, или CRQC, — это квантовый компьютер, достаточно мощный и надёжный, чтобы взламывать криптографию, используемую в реальных системах.
Исследователи оценивают эту способность по нескольким показателям: числу надёжных логических кубитов, накладным расходам на коррекцию ошибок, числу необходимых квантовых операций и времени, доступному для завершения атаки.
Сегодняшние квантовые процессоры способны превзойти классические компьютеры в тщательно подобранных экспериментах. Им по-прежнему не хватает масштаба и устойчивости к сбоям, необходимых для восстановления приватного ключа блокчейна с помощью алгоритма Шора.
В статье Google 2026 года оцениваются ресурсы, которые могут потребоваться будущему сверхпроводниковому CRQC для решения ECDLP-256 на кривой secp256k1 — эллиптической кривой, используемой Bitcoin и многими другими сетями. При заявленных предположениях об оборудовании статья оценивает менее 500 000 физических кубитов и время выполнения атаки в минуты. Исследование Google объясняет эти предположения и оценки ресурсов.
Эта оценка описывает будущую машину. Она показывает, что прогресс в алгоритмах и коррекции ошибок может изменить оценки ресурсов ещё до того, как оборудование достигнет требуемого масштаба.
Чему угрожает Q-Day?
Главная угроза Q-Day для блокчейнов — алгоритм Шора. Достаточно мощный квантовый компьютер мог бы использовать его для решения математических задач, защищающих RSA и системы на эллиптических кривых. NIST относит RSA, DSA и криптографию на эллиптических кривых к уязвимым классам.
У криптографии с открытым ключом две основные задачи:
- Она помогает двум сторонам установить общий секрет через недоверенную сеть.
- Она позволяет владельцу приватного ключа создавать цифровую подпись, подтверждающую полномочия.
Блокчейны сильно зависят от цифровых подписей. Bitcoin использует ECDSA для старых путей траты и подписи Schnorr для Taproot. Другие сети делают собственный выбор среди схем подписи на эллиптических кривых, включая ECDSA и EdDSA. Если злоумышленник сможет вывести приватный ключ из раскрытого открытого ключа, он сможет создать подпись, которую сеть может принять как действительную.
| Криптографическая функция | Распространённые примеры | Квантовый эффект | Практическое следствие |
|---|---|---|---|
| Установление ключей и шифрование с открытым ключом | Распространённые примерыRSA, ECDH | Квантовый эффектАлгоритм Шора угрожает лежащим в основе математическим задачам | Практическое следствиеРанее перехваченные зашифрованные записи могут стать читаемыми |
| Цифровые подписи | Распространённые примерыПодписи RSA, ECDSA, EdDSA | Квантовый эффектАлгоритм Шора может позволить восстановить приватный ключ | Практическое следствиеЗлоумышленник может подделать транзакции или другие авторизации |
| Симметричное шифрование | Распространённые примерыAES | Квантовый эффектАлгоритм Гровера снижает стоимость перебора | Практическое следствиеДлина ключа и практическая стоимость атаки определяют оставшийся запас безопасности |
| Хеширование | Распространённые примерыSHA-256, SHA-3 | Квантовый эффектКвантовый поиск снижает некоторые запасы безопасности | Практическое следствиеФункции, зависящие от хешей, требуют отдельной оценки |
Поэтому цифровые подписи Bitcoin и SHA-256 сталкиваются с разными квантовыми угрозами.
ECDSA авторизует траты. Успешная атака Шора могла бы восстановить приватный ключ из открытого и позволить подделывать транзакции.
SHA-256 поддерживает майнинг и другие функции, зависящие от хешей. Соответствующая квантовая угроза — алгоритм Гровера, который даёт общее ускорение поиска. Это не даёт злоумышленнику такого же прямого пути к восстановлению приватного ключа. Постквантовые рекомендации NIST рассматривают эти две модели атак отдельно.
Как квантовые возможности превращаются в атаку на блокчейн
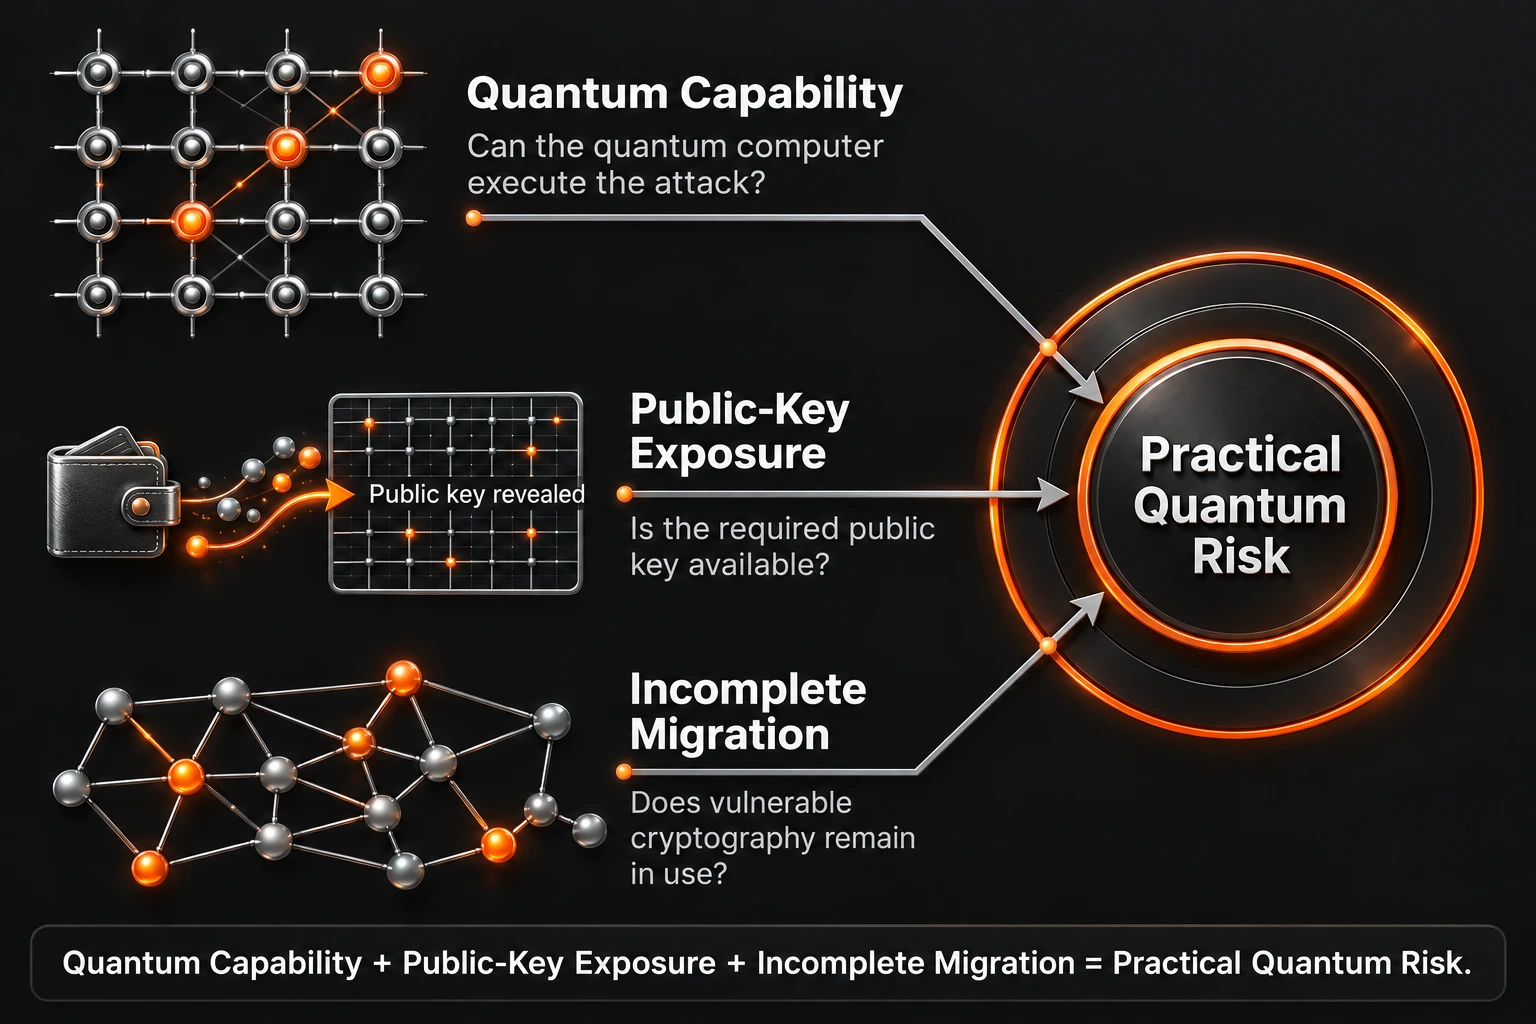
Блокчейн становится уязвимым, когда мощный квантовый компьютер может использовать раскрытый открытый ключ до того, как постквантовая миграция защитит соответствующие активы.
Машина способна завершить атаку
Злоумышленнику нужно достаточно надёжных квантовых мощностей, чтобы вывести приватный ключ в пределах времени, доступного для цели.
Доступное время зависит от цели. Открытый ключ, видимый в сети годами, даёт злоумышленнику намного больше времени на вывод соответствующего приватного ключа, чем ключ, раскрытый после трансляции транзакции и до её подтверждения.
Открытый ключ доступен
Квантовый компьютер не может вывести приватный ключ без соответствующего открытого ключа.
Некоторые выходы Bitcoin напрямую содержат открытый ключ. Другие изначально хранят лишь хеш открытого ключа и раскрывают полный ключ при трате владельцем. Повторное использование адреса может привести к тому, что новые средства окажутся защищены ключом, который уже был раскрыт.
Анализ Google за 2026 год оценивает, что адреса с раскрытыми или повторно использованными открытыми ключами содержат примерно 6,7 миллиона BTC, которые могут подвергнуться атаке на «спящие» средства со стороны будущего CRQC.
Около 2,3 миллиона BTC из этого анализа были неактивны как минимум пять лет, тогда как примерно 1,7 миллиона BTC заблокированы в ранних выходах pay-to-public-key. Статья Google объясняет предположения и метод, лежащие в основе этих оценок.
Эти остатки становятся атакуемыми, как только CRQC сможет вывести соответствующие приватные ключи. Владельцы, всё ещё контролирующие свои ключи, смогут мигрировать средства после того, как сеть развернёт постквантовый путь трат, а поддерживающие кошельки и сервисы примут его. Утерянные или заброшенные ключи создают более сложную проблему, потому что может не оказаться никого, кто мог бы авторизовать миграцию.
Проблема миграции Bitcoin — это ещё и проблема координации, поскольку ни один центральный оператор не может гарантировать, что каждый владелец, кошелёк, биржа, кастодиан и оператор узла обновится.
Миграция остаётся незавершённой
Добавление постквантовой схемы подписи в протокол — лишь часть миграции. Узлы должны применять новые правила, кошельки должны создавать и управлять новыми ключами, а биржи и кастодианы должны поддерживать новый формат транзакций.
Существующие активы остаются уязвимыми, пока пользователи не смогут перевести их через активированный, поддерживаемый постквантовый путь. Предложение, исследовательская статья, тестовая сеть или опциональная функция основной сети показывают прогресс, но не защищают активы, контролируемые уязвимыми ключами.
Почему миграция начинается за годы до Q-Day
В августе 2024 года NIST утвердил первые три постквантовых стандарта:
- FIPS 203 определяет ML-KEM, метод на основе решёток для установления общих ключей.
- FIPS 204 определяет ML-DSA, схему цифровой подписи на основе решёток.
- FIPS 205 определяет SLH-DSA, схему цифровой подписи на основе хешей.
Стандарты на основе решёток предоставляют эффективные основные варианты для установления ключей и подписей. Стандарт на основе хешей даёт разработчикам вариант подписи, построенный на иных математических предположениях.
Мы обсудили Q-Day, постквантовую миграцию и давление в пользу обновления уязвимой криптографии с Алексом Пруденом в подкасте QDay.
Выбор алгоритма запускает миграцию. В обычном программном обеспечении новая криптографическая библиотека может дойти до пользователей через рутинное обновление, но поставщику всё равно приходится менять протоколы, сертификаты, поддержку оборудования и зависимые сервисы.
NIST отмечает, что интеграция стандартизированного криптографического алгоритма во все информационные системы исторически занимала от 10 до 20 лет.
Что делают правительства и органы стандартизации
Правительства уже рассматривают постквантовую миграцию как многолетнюю программу безопасности.
| Организация | Ведущаяся подготовка |
|---|---|
| NIST | Ведущаяся подготовкаNIST утвердил свои первые стандарты PQC в 2024 году и планирует убрать квантово-уязвимые алгоритмы из своих стандартов к 2035 году, при этом высокорисковые системы переходят раньше |
| Федеральное правительство США | Ведущаяся подготовкаУказ 14412 и OMB M-26-15 требуют, чтобы охваченные высокоценные и высоковлиятельные системы использовали PQC для установления ключей к 31 декабря 2030 года и для цифровых подписей к 31 декабря 2031 года |
| АНБ | Ведущаяся подготовкаCNSA 2.0 определяет квантово-устойчивые алгоритмы и задаёт поэтапный переход для National Security Systems |
| Евросоюз | Ведущаяся подготовкаДорожная карта ЕС на 2025 год призывает к скоординированному переходу между странами-членами |
| ENISA | Ведущаяся подготовкаИсследование по интеграции ENISA рассматривает интеграцию постквантовых систем в существующие протоколы |
Эти программы начинаются за годы до появления подтверждённого CRQC, потому что каждый уязвимый алгоритм сначала нужно найти, заменить, протестировать и вывести из эксплуатации.
Как оценить квантовую готовность блокчейна
Убедительный план миграции связывает используемую сегодня криптографию с людьми и системами, которым предстоит принять её замену.
Пять проверок делают такую оценку практичной.
- Определить используемую криптографию. Установить, какие схемы подписи, методы установления ключей, хеши, системы доказательств и криптографические библиотеки защищают сеть сегодня.
- Отобразить раскрытие открытых ключей. Установить, когда ключи становятся видимыми, повторно ли они используются, как долго остаётся открытым окно атаки и какие активы или права они контролируют.
- Проверить, что реально развёрнуто. Отделить опубликованные исследования, предложения, тестовые сети, опциональные функции основной сети от обязательной защиты основной сети.
- Проследить путь миграции. Проверить, как узлы, кошельки, биржи, кастодианы, мосты и пользователи примут замену. План также должен объяснять, что происходит с неактивными или недоступными активами.
- Изучить доказательства. Искать спецификации, код реализации, независимые аудиты, тесты производительности и понятные инструкции для пользователей. Постквантовые подписи должны работать во всей среде в реалистичных условиях.
Чтобы оценить заявление о квантовой устойчивости, определите, какая криптография всё ещё используется, убедитесь, что постквантовый путь активен, и подтвердите, что существующие аккаунты и активы могут его использовать.
Проверьте квантовый риск своего кошелька Ethereum
Внешние учётные записи (EOA) Ethereum имеют иной характер раскрытия по сравнению с выходами Bitcoin, поскольку открытый ключ можно восстановить из опубликованной подписи транзакции.
У Ethereum также есть консенсусные подписи, обязательства по доступности данных и системы доказательств, которым нужен собственный путь постквантовой миграции.
Quantum Risk Checker использует публичные данные блокчейна для оценки раскрытия открытого ключа и чувствительности баланса для адреса Ethereum или имени ENS. Он никогда не запрашивает приватные ключи.